Αρχική Blog Σελίδα 388

Τα 6 κύρια οφέλη που προσφέρει το Managed WordPress Hosting

0

Loading

Τα δυνατά χαρακτηριστικά και η αυξανόμενη κοινότητα που προσφέρει το Managed WordPress Hosting το καθιστά ως μια αγαπημένη επιλογή πολλών χρηστών. Δείτε παρακάτω 6 κύρια οφέλη που μπορεί να σας προσφέρει το Managed WordPress Hosting.

1) Η ταχύτητα του site

Ένα από τα πιο σημαντικά χαρακτηριστικά για πολλούς χρήστες του WordPress, είναι η ταχύτητα με την οποία φορτώνουν οι ιστοσελίδες και τα ιστολόγια. Ο χρόνος φόρτωσης μίας σελίδας σχετίζεται άμεσα με την επισκεψιμότητα ενός site καθώς οι πελάτες προτιμούν αυτά που φορτώνονται πιο γρήγορα. Με μικρότερους χρόνους φόρτωσης, το περιεχόμενο ιστού έχει συνήθως υψηλότερο ρυθμό μετατροπής, υψηλότερη επισκεψιμότητα χρηστών και καλύτερη διάδοση του εμπορικού σας σήματος.

2) Αυτόματες ενημερώσεις

Η πλατφόρμα WordPress ενημερώνει αυτόματα τις εγκαταστάσεις του πελάτη με κάθε νέα έκδοση του λογισμικού. Αυτό σημαίνει ότι οι χρήστες δεν χρειάζεται να ενημερώσουν τον πυρήνα τους, τα θέματα και τα plug-ins του WordPress επειδή γίνονται αυτόματα στην πλατφόρμα.

3) Άριστη ασφάλεια

Οι υπηρεσίες που προσφέρονται από το WordPress είναι ασφαλείς, καθώς η πλατφόρμα διαχειρίζεται από επαγγελματίες με βαθιά κατανόηση της δημιουργίας και της διαχείρισης του τείχους προστασίας κ.ο.κ. Η υπηρεσία αποτρέπει την επίθεση του ιστότοπου από κακόβουλο λογισμικό, επιτρέποντας στον ιστότοπο να λειτουργεί χωρίς διακοπές, ώστε να είναι άμεσα διαθέσιμος και προσβάσιμος στους χρήστες.

4) Ανώτερη τεχνική υποστήριξη

Το Managed WordPress Hosting εργάζεται για να εξασφαλίσει ότι οι πελάτες λαμβάνουν 24ωρη τεχνική υποστήριξη για την ταχύτερη επίλυση των ζητημάτων που μπορεί να προκύψουν.

5) Καλό uptime

Το Managed WordPress Hosting εγγυάται 99,9% uptime (χρόνος λειτουργικότητας) χωρίς απρόβλεπτες διακοπές. Η ευελιξία διαστασιολόγησης επιτρέπει στους χρήστες να επωφελούνται από τον απεριόριστο αποθηκευτικό χώρο ακόμη και όταν οι πόροι αποθήκευσης είναι χαμηλοί κατά τις ώρες αιχμής

6) Backup στις πιο σημαντικές στιγμές

Ακόμα κι αν υπάρχει κάποιο πρόβλημα στον ιστότοπό σας, μια ισχυρή υπηρεσία δημιουργίας αντιγράφων ασφαλείας θα επιστρέψει σίγουρα στο σύστημα να λειτουργήσει σωστά.

Το Managed WordPress Hosting δημιουργεί αντίγραφα ασφαλείας κάθε βράδυ για την αποφυγή απώλειας περιεχομένου. Με ένα όλο και πιο επικίνδυνο Διαδίκτυο, όπου οι hacker και οι νέες επιθέσεις κακόβουλου λογισμικού γίνονται όλο και πιο κοινές, είναι μια ευπρόσδεκτη ανακούφιση για πολλούς. Αυτό σημαίνει ότι δεν χρειάζεται να ανησυχείτε για την τακτική δημιουργία αντιγράφων ασφαλείας ή για τις τεχνικές απαιτήσεις που έχει αυτή η διαδικασία.

Πηγή: SecNews.gr
 

Google χειρονομίες πλοήγησης, ένα βήμα μπροστά-ένα άλλο βήμα προς τα πίσω

0

Loading

Το Pixel 4 της Google έχει φέρει κάποιες αλλαγές στις χειρονομίες πλοήγησης με Android 10 (gesture navigation).

Πρώτα απ ‘όλα, το Google gesture navigation συνεργάζεται πλέον με χειρονομίες πλοήγησης τρίτων κατασκευαστών στο Android 10. Μία από τις σημαντικότερες επικρίσεις ήταν ο περιορισμός που είχε θέσει στους καταναλωτές, αποκλείοντάς τους από τη χρήση δημοφιλών εκτοξευτών τρίτων όπως της Nova ενώ χρησιμοποιούσαν το νέο πλήρες Google χειροκίνητο σύστημα πλοήγησης.

Με το Pixel 4, η Google επιδιορθώνει αυτήν την ατέλεια θα λέγαμε. Οι χρήστες μπορούν πλέον να τρέξουν τους αγαπημένους τους εκτοξευτές ενώ διατηρούν την πρόσβαση στις νέες χειρονομίες πλοήγησης της Google. Το θέμα είναι ότι αυτό το νέο χαρακτηριστικό δεν έχει ακόμη κυκλοφορήσει σε άλλες συσκευές Android 10, δυστυχώς. Εντούτοις, η παρουσία του στην νέα ναυαρχίδα της Google μπορεί να φανεί χρήσιμη.

Από την άλλη πλευρά, οι χειρονομίες πλοήγησης της Google είναι τώρα ο προεπιλεγμένος τρόπος ενεργοποίησης του νέου Google Assistant. Από προεπιλογή, φυσικά, εννοούμε τη μόνη εφικτή επιλογή. Οι χρήστες που επιλέγουν να χρησιμοποιήσουν το παλιό μενού πλοήγησης με τα τρία κουμπιά αναγκάζονται να χρησιμοποιούν την παλαιότερη έκδοση του Google Assistant, παρόλο που θα μπορούσε η Google να βρει κάποιο τρόπο για να επιτρέψει τη συμβατότητα μεταξύ τους.

Γι αυτό λέμε και στον τίτλο, Google χειρονομίες πλοήγησης, ένα βήμα μπροστά-ένα άλλο βήμα προς τα πίσω.

Το Google Pixel 4 αναμένεται να κυκλοφορήσει στο ευρύ κοινό από την επόμενη εβδομάδα, ενώ αναμένονται αναθεωρήσεις λίγο πριν την κυκλοφορία της συσκευής.

Πηγή: mspoweruser.com

Είστε λάτρης των προσαρμοσμένων χειρονομιών πλοήγησης στο Android κινητό σας ;

H Samsung θα διορθώσει το bug με την αναγνώριση αποτυπωμάτων του Galaxy S10 που επιτρέπει το ξεκλείδωμα από τον καθένα

0

Loading

Οι κάτοχοι του Galaxy S10 θα πρέπει να έχουν υπόψη τους ένα πολύ σημαντικό πρόβλημα ασφαλείας, το οποίο έγινε γνωστό σήμερα μετά από αναφορά βρετανού χρήστη.

Το πρόβλημα ασφαλείας ανακαλύφθηκε μετά την εγκατάσταση μιας προστασίας οθόνης κόστους $3.50 στο Galaxy S10, και η οποία επιτρέπει την πρόσβαση στα ενδότερα της συσκευής αφού ο αναγνώστης δακτυλικών αποτυπωμάτων αναγνωρίζει κάθε σχετικό αποτύπωμα σαν αυτό του κατόχου της συσκευής. Η πηγή του προβλήματος φαίνεται να είναι το κενό που δημιουργείται μεταξύ της οθόνης και του προστατευτικού αυτοκόλλητου, και το οποίο όπως όλα δείχνουν επηρεάζει την αξιοπιστία του υπερηχητικού αναγνώστη δακτυλικών αποτυπωμάτων.

Η Samsung με επίσημη ανακοίνωσή της, επιβεβαιώνει το πρόβλημα που έχει παρουσιαστεί στη σειρά Galaxy S10 αναφέροντας ότι «γνωρίζει το πρόβλημα και σύντομα θα κυκλοφορήσει μια ενημέρωση λογισμικού η οποία θα το διορθώνει». Μέχρι τότε, πολλές εταιρείες όπως η Κορεατική τράπεζα KaKaoBank προτείνουν στους πελάτες τους να απενεργοποιήσουν την αναγνώριση δακτυλικού αποτυπώματος μέχρι η Samsung να κυκλοφορήσει την αναβάθμιση. Με την κυκλοφορία του Galaxy S10 τον περασμένο Μάρτιο, η νοτιοκορεατική εταιρεία ενημέρωνε ότι ο αναγνώστης δακτυλικών αποτυπωμάτων που βρίσκεται κάτω από την οθόνη, είναι ένας από τους πιο ασφαλής βιομετρικούς τρόπους πρόσβασης σε ένα smartphone, πιο ασφαλής από έναν παραδοσιακό 2D αναγνώστη που συναντάμε στα περισσότερα smartphones, δημιουργώντας ένα τρισδιάστατο περίγραμμα ενός δακτυλικού αποτυπώματος.

Το περασμένο διάστημα, η Samsung έχει εκφράσει την αντίθετη γνώμη της από τη χρήση προστατευτικών στην οθόνη των συσκευών της, όμως η δυνατότητα να «ξεγελάσει» μια φθηνή τέτοια προστασία το βιομετρικό τρόπο εισαγωγής στη συσκευή, φανερώνει ένα πολύ σημαντικό πρόβλημα ασφαλείας.

Πηγή: insomnia.gr

iOS 13.1.3 το πρόβλημα της μπαταρίας όμως παραμένει

0

Loading

Ήταν θα λέγαμε ένας πολυάσχολος μήνας ενημερώσεων για το iOS και το τελευταίο iOS 13.1.3 φέρνει μια ολόκληρη σειρά διορθώσεων σφαλμάτων και βελτιώσεων στο τραπέζι, αλλά κάποια προβλήματα φαίνεται ακόμα να μην έχουν επιλυθεί.

H γείωση των κλήσεων (εκεί που μιλάς ξαφνικά να κόβεται η συνομιλία ή αυτό που λέμε με γείωσε) αλλά και τα σφάλματα της μπαταρίας, παραμένουν.

Μετά και από λίγες ώρες δοκιμών, είναι σαφές ότι θα απαιτηθούν περισσότερες διορθώσεις.

Προς το παρόν και μετά τις δοκιμές και την ανατροφοδότηση πολλών παραπόνων στα κοινωνικά μέσα δικτύωσης αλλά και στα φόρουμ υποστήριξης της Apple, φαίνεται ότι τόσο το σφάλμα στις κλήσεις όσο και το πρόβλημα αποστράγγισης της μπαταρίας παραμένει.

Apple Forums

Ωστόσο, αυτό που είναι αισθητά καλύτερο με αυτή την έκδοση είναι το Bluetooth, το οποίο φαίνεται να είναι πολύ πιο σταθερό και αξιόπιστο μετά από αυτήν την ενημέρωση.

Πάντως φαίνεται ότι η Apple εξακολουθεί να εργάζεται για να φέρει το iOS 13 σε μία ισορροπία.

Για να κάνετε αναβάθμιση στο iOS 13.1.3, επιλέξτε Ρυθμίσεις> Γενικά> Ενημέρωση λογισμικού  Settings > General > Software Update ή, εάν δεν έχετε απενεργοποιήσει τις Αυτόματες ενημερώσεις, περιμένετε να γίνει λήψη και εγκατάσταση στο παρασκήνιο.

Πηγή: zdnet.com

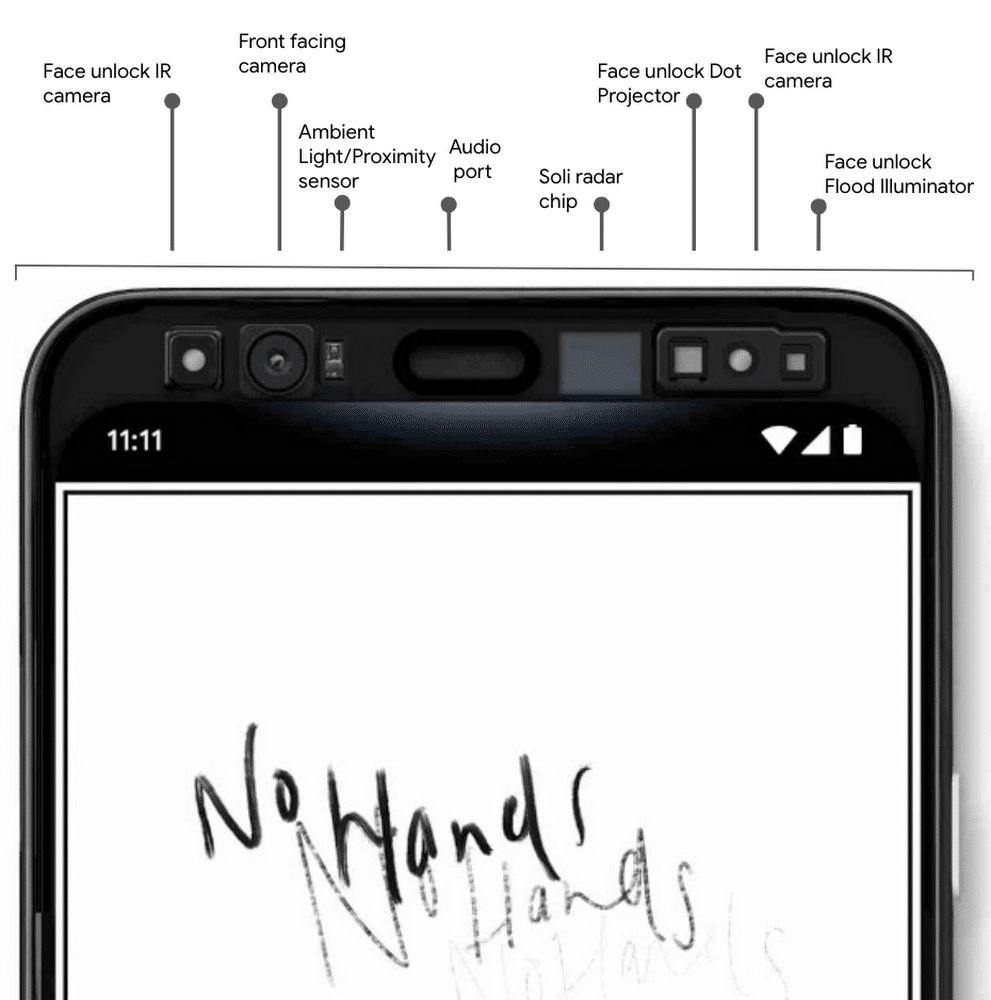
Face Unlock στο Google Pixel 4 δουλεύει κανονικά και ενώ κοιμάστε!!!

0

Loading

Έχουν περάσει ήδη 2 χρόνια μετά την κυκλοφορία του iPhone X με τεχνολογία αναγνώρισης προσώπου (για ξεκλείδωμα του τηλεφώνου) καλούμενη Face ID και με την Google να ενστερνίζεται και αυτή αυτό το χαρακτηριστικό στο Pixel 4 και το Pixel 4 XL.

Η Google χρησιμοποιεί παρόμοια τεχνολογία αλλά σε τεχνικό επίπεδο λειτουργεί ελαφρώς διαφορετικά, γεγονός που το καθιστά γρηγορότερο από το Face ID αλλά όπως φαίνεται, υπάρχει ένα σημαντικό ζήτημα ασφάλειας στο ξεκλείδωμα προσώπου του Pixel 4.

Το ξεκλείδωμα προσώπου στο Pixel 4 και στο Pixel 4 XL μπορεί να ξεκλειδώσει με επιτυχία τη συσκευή σας όταν κοιμάστε ή όταν έχετε τα μάτια σας είναι κλειστά κι αυτό θα λέγαμε ότι δεν είναι και τόσο καλό.

Όπως φαίνεται και από την παρακάτω αναφορά το ξεκλείδωμα του προσώπου στη σειρά Pixel 4 είναι αξιοσημείωτα κατώτερο από το Face ID στις σειρές iPhone X / XS και iPhone 11.

Το Face ID απαιτεί τα μάτια ενός χρήστη να είναι ανοιχτά προτού ξεκλειδώσετε τη συσκευή. Στην πραγματικότητα, από προεπιλογή, το αναγνωριστικό προσώπου επίσης απαιτεί να βλέπετε την οθόνη για να ξεκλειδώσετε τη συσκευή σας. Η Apple προσφέρει μια επιλογή για την εναλλαγή αυτής της λειτουργίας για να βελτιώσει τους χρόνους ξεκλειδώματος αλλά ακόμα και τότε απαιτεί τα μάτια του χρήστη να είναι ανοιχτά.

Pixel 4 Face Unlock

Προς το παρόν, δεν υπάρχει επιλογή στο Pixel 4 (ενώ υπήρχε στις εσωτερικές δομές του Android 10) που να απαιτεί από τον χρήστη να έχει τα μάτια του ανοιχτά (δεκατέσσερα που λέμε) κατά το ξεκλείδωμα του προσώπου.

Η σειρά Pixel 4 προσφέρει μόνο ξεκλείδωμα προσώπου ως μέθοδο βιομετρικής πιστοποίησης. Εκτός από το ξεκλείδωμα του τηλεφώνου, το ξεκλείδωμα προσώπου χρησιμοποιείται επίσης για να εξουσιοδότησετε συναλλαγές μέσω του Google Pay, πράγμα που σημαίνει ότι η ασφάλεια έχει ιδιαίτερη σημασία.

Η Google πιθανότατα να βελτιώσει την ασφάλεια αυτού του μηχανισμού ξεκλειδώματος προσώπου και θα προσθέσει μια επιλογή που απαιτεί τα μάτια του χρήστη να είναι ανοιχτά με μια μελλοντική ενημέρωση λογισμικού για τη σειρά Pixel 4 αλλά μέχρι τότε αναμένουμε.

Πηγή: iphoneHacks.com

Πώς να αποκλείσετε ένα πρόγραμμα των Windows από την πρόσβαση στο internet

0
Internet technology network and cyber security concept .with lock icon on secure data network technology, cyber attack protection for worldwide connections.

Loading

Υπάρχουν φορές που δεν θέλετε ένα πρόγραμμα των Windows να συνδεθεί με το internet. Οι λόγοι μπορεί να είναι θέμα ασφαλείας ή να μην θέλετε να κάνει κάποιο αυτόματο update κλπ. Φυσικά και μπορείτε να αποσυνδεθείτε από το internet κλείνοντας απλώς το router, αλλά αυτό θα έκοβε την σύνδεση και σε άλλα προγράμματα που δεν θέλετε, όπως για παράδειγμα τον browser σας.

Το λειτουργικό σύστημα των Windows διαθέτει ένα τείχος προστασίας (firewall), το οποίο μπορείτε να χρησιμοποιήσετε για να αποκλείσετε από το διαδίκτυο συγκεκριμένα προγράμματα. Δεν χρειάζεται να εγκαταστήσετε προγράμματα τρίτων κατασκευαστών για αυτή την δουλειά. Το firewall των Windows θα σας καλύψει πλήρως.

Πριν σας δείξουμε τον τρόπο χειρισμού του firewall, ας δούμε πιο αναλυτικά γιατί μπορεί να θέλετε να αποκλείσετε τη σύνδεση ορισμένων προγραμμάτων από το Internet.

Ο βασικός λόγος είναι το απόρρητο σας. Κάποια Windows προγράμματα ενδέχεται να μεταβιβάζουν στατιστικά δεδομένα, στοιχεία του υλικού του υπολογιστή σας, άλλες πληροφορίες ή ακόμα και δικά σας δεδομένα και αρχεία σε διακομιστές στο internet.

Η παρεμπόδιση της πρόσβασης στο διαδίκτυο, είναι επίσης ένας καλός τρόπος για να αποτρέψετε σε κάποια προγράμματα να προβούν σε αυτόματες ενημερώσεις. Ίσως θέλετε ένα πρόγραμμα να παραμείνει σε μια συγκεκριμένη έκδοση, π.χ. μπορεί να θέλετε το uTorrent ή το Bandizip να παραμείνουν σε μία παλιά έκδοση χωρίς διαφημίσεις.

Άλλος λόγος μπορεί να είναι να μην θέλετε άσχετα προγράμματα να καταναλώνουν την σύνδεση σας στο διαδίκτυο και να περιορίζουν άλλες εφαρμογές να μπορούν να χρησιμοποιήσουν το πλήρες εύρος ζώνης.

Τέλος, ορισμένα προγράμματα ενδέχεται να εμφανίζουν ειδήσεις ή διαφημίσεις, οι οποίες παραδίδονται από τους δικούς τους διακομιστές ή από τρίτους διακομιστές διαφημίσεων. Σε περίπτωση που έχετε μια εφαρμογή που κάνει κάτι τέτοιο, πιθανά να θέλετε να τα αποκλείσετε από το διαδίκτυο.

Πώς να αποκλείσετε ένα πρόγραμμα των Windows από την πρόσβαση στο Internet
Βήμα 1: Ανοίξτε τον Πίνακα Ελέγχου

Ανοίξτε τον Πίνακα Ελέγχου των Windows και κάντε κλικ στο «Τείχος προστασίας του Windows Defender». Αν έχετε προβλήματα με τον εντοπισμό του Πίνακα Ελέγχου, απλά πατήστε ταυτόχρονα τα πλήκτρα Windows + Pause. Στο παράθυρο που θα ανοίξει πατάτε το πάνω βελάκι δίπλα από από την γραμμή διευθύνσεων ή το link «Αρχική σελίδα πίνακα ελέγχου» στα αριστερά.

Στο παράθυρο του «Τείχους Προστασίας του Windows Defender», επιλέξτε «Ρυθμίσεις για προχωρημένους» που βρίσκεται αριστερά του παραθύρου.

Βήμα 2: Δημιουργία κανόνων

Θα δημιουργήσετε έναν νέο κανόνα για το τείχος προστασίας. Και επειδή δεν θέλετε να βγαίνει κάποιο πρόγραμμα έξω, προς τον κόσμο, θα πρέπει να επιλέξετε το «Κανόνες Εξερχομένων» (Outbond Rule) από τον αριστερό πίνακα.

Μετά, κάντε κλικ στην επιλογή «Δημιουργία κανόνα…» στη δεξιά πλευρά του παραθύρου.

Θα εμφανιστεί ένα νέο παράθυρο των Windows με τίτλο «Οδηγός δημιουργίας κανόνων εξερχομένων συνδέσεων». Σε αυτό κάντε κλικ στα αριστερά του στην επιλογή «Πρόγραμμα».

Λογικά, αυτόματα θα έχει τσεκαριστεί η επιλογή «Αυτή η διαδρομή προγράμματος». Αν όχι, κάντε κλικ επάνω της και επιλέξτε την. Μετά πατήστε το πλήκτρο «Αναζήτηση». Θα ανοίξει ένα παράθυρο της Εξερεύνησης Αρχείων των Windows, όπου από εκεί θα πρέπει να βρείτε την φυσική διαδρομή του προγράμματος που θέλετε να αποκλείσετε από το διαδίκτυο.

Λογικά το πρόγραμμα που αναζητάτε είναι στο «C:\Program Files\όνομα προγράμματος» (μπορεί και να το έχετε σαν C:\Αρχεία Εφαρμογών). Βρείτε το όνομα του φακέλου που περιέχει το πρόγραμμα, μπείτε μέσα σε αυτό και αναζητήστε το εκτελέσιμο (.EXE) του προγράμματος για το οποίο θέλετε να αποκλείσετε την πρόσβαση στο διαδίκτυο. Επιλέξτε το .EXE και κάντε κλικ στο πλήκτρο «Άνοιγμα» για να το προσθέσετε στο τείχος προστασίας.

Θα επιστρέψετε στο παράθυρο «Οδηγός δημιουργίας κανόνων εξερχομένων συνδέσεων». Κάντε κλικ στο «Επόμενο». Βεβαιωθείτε ότι έχετε επιλέξει την επιλογή «Αποκλεισμός της σύνδεσης» και κάντε κλικ στο κουμπί Επόμενο.

Τώρα πρέπει να επιλέξετε ποια δίκτυα θα πρέπει να αποκλείονται, Τομέας, Ιδιωτικό και Δημόσιο (Domain, Private και Public). Εάν δεν είστε βέβαιοι, αφήστε τσεκαρισμένες και τις τρεις επιλογές και κάντε κλικ στο κουμπί «Επόμενο».

Δώστε στον κανόνα ένα όνομα και προσθέστε προαιρετικά μια περιγραφή (αν θέλετε). Σας προτείνουμε να χρησιμοποιήσετε το όνομα του προγράμματος για το όνομα του κανόνα ώστε να το αναγνωρίσετε εύκολα αργότερα. Κάντε κλικ στο πλήκτρο «Τέλος» και τελειώσατε.

Σημείωση : Η ενότητα της περιγραφής μπορεί να παραμείνει κενή. Καλλίτερα όμως να σημειώσετε γιατί βάζετε τον κανόνα αυτό γιατί μετά από 6 μήνες δεν θα θυμάστε τίποτα!!!. Θα μπορούσατε να πληκτρολογήσετε κάτι όπως «δεν θέλω να μπαίνει στο διαδίκτυο, ή τελευταία γνωστή καλή έκδοση ή παίζω με τις οδηγίες του Δημήτρη από Secnews ή κάτι παρόμοιο».

Επαναλάβετε τη διαδικασία για κάθε πρόγραμμα που θέλετε να αποκλείσετε από την πρόσβαση στο διαδίκτυο.

Αυτή η μέθοδος θα πρέπει να λειτουργεί και στα Windows 7 και στα Windows 8.

Πηγή: SecNews.gr
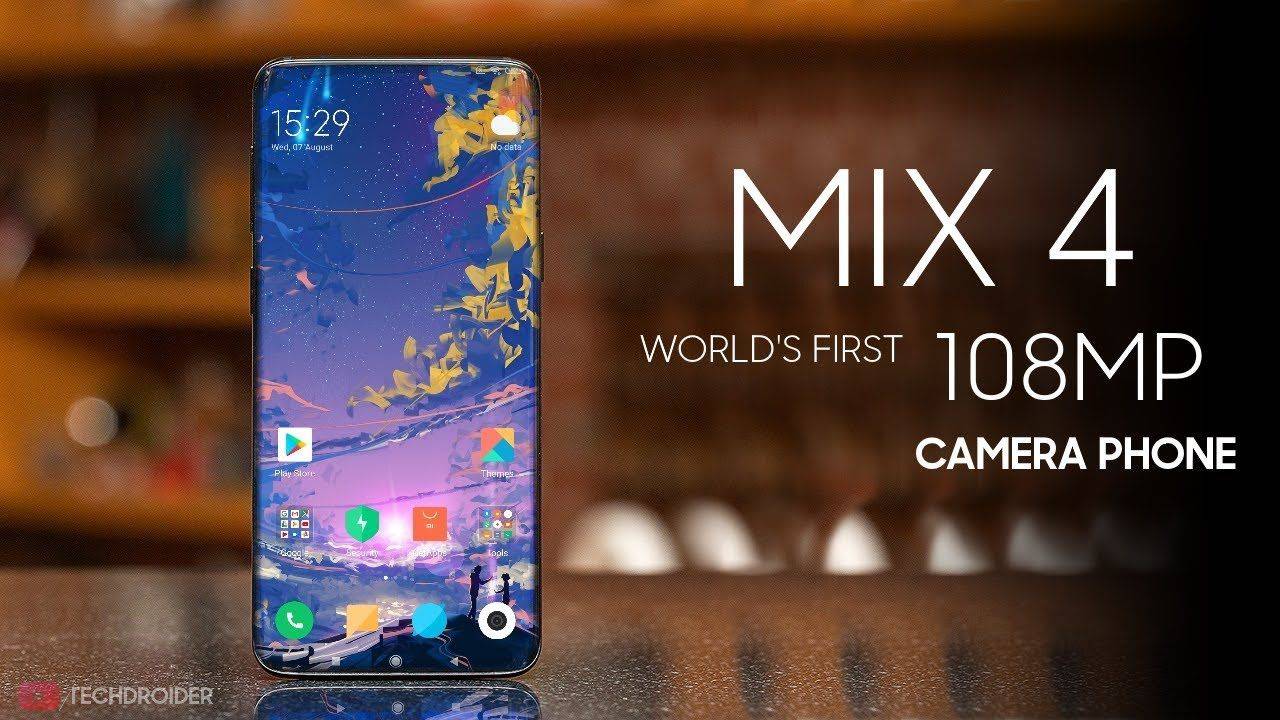
Mi Mix 4 : Διέρρευσε αληθινή φωτογραφία που δείχνει κυρτή οθόνη χωρίς πλαίσια στα 120Hz !

0

Loading

Πρόσφατα, τα ξένα μέσα ενημέρωσης έχει διαρρεύσει μια φωτογραφία του Xiaomi Mi MIX 4, η οποία δείχνει το μπροστινό μέρος της συσκευής.


Όπως βλέπουμε στην φωτογραφία, το Mi MIX 4 θα χρησιμοποιεί οθόνη τύπου Waterfall, με τα άνω και κάτω κάτω πλαίσια να είναι πολύ στενά. Βασικά έχουν το το ίδιο πλάτος στις δύο πλευρές του περιγράμματος της οθόνης, και ο συνολικός σχεδιασμός δίνει την εντύπωση πως έχουμε μία συσκευή χωρίς πλαίσια στις πλευρές της.

Σύμφωνα με τις πληροφορίες που έχουν διαρρεύσει κατά καιρούς, το Mi MIX 4 θα χρησιμοποιήσει μια οθόνη ρυθμού ανανέωσης στα 120Hz και θα είναι επίσης εφοδιασμένο με ανιχνευτή δακτυλικών αποτυπωμάτων υπερήχων κάτω από την οθόνη, τέταρτης γενιάς.

Επιπλέον, το Xiaomi Mi MIX 4 θα έχει και αισθητήρα στα 108 Megapixel. Όσον αφορά τις επιδόσεις, το Xiaomi MIX 4 θα είναι εξοπλισμένο με τον Snapdragon 855 Plus, ο οποίος θα υποστηρίζεται από 12GB + 512GB μνήμης και αποθηκευτικού χώρου αντίστοιχα.

Φυσικά, το Mi MIX 4 θα είναι επίσης ένα Smartphone με πλήρη υποστήριξη των 5G δικτύων (Dual mode), και όλα αυτά δείχνουν πως η τελική τιμή του δεν πρέπει να είναι πολύ χαμηλή.

Τέλος, αναφέρεται ότι το Xiaomi Mi MIX 4 θα κυκλοφορήσει επίσημα το Νοέμβριο.

Πηγή: news.xiaomi-miui.gr

Αρχεία WAV μπορούν να χρησιμοποιηθούν για να κρύψουν κακόβουλο κώδικα

0

Loading

Δύο αναφορές που δημοσιεύθηκαν τους τελευταίους μήνες δείχνουν ότι οι επιτήδειοι χάκερς κατάφεραν να αποκρύψουν κακόβουλο κώδικα σε αρχεία ήχου WAV.

Η τεχνική αυτή είναι γνωστή εδώ και καιρό βέβαια και ονομάζεται steganography – η τέχνη της απόκρυψης πληροφοριών σε κοινή θέα θά λέγαμε , σε ένα άλλο μέσο δεδομένων.

Στο πεδίο του λογισμικού, η steganography – επίσης αναφέρεται ως stego – χρησιμοποιείται για να περιγράψει τη διαδικασία της απόκρυψης αρχείων ή κειμένου σε άλλο αρχείο, διαφορετικής μορφής. Για παράδειγμα, να κρύβεται απλό κείμενο μέσα σε δυαδικό αρχείο εικόνας.

Η steganography είναι δημοφιλής για τους επίδοξους χάκερς ωστόσο για περισσότερο από μια δεκαετία. Οι συγγραφείς κακόβουλων προγραμμάτων δεν χρησιμοποιούν steganography για να παραβιάσουν ή να μολύνουν τα συστήματα, αλλά ως μέθοδο μεταφοράς. Η στεγανογραφία επιτρέπει στα αρχεία που κρύβουν κακόβουλο κώδικα να παρακάμπτουν το λογισμικό ασφαλείας και να περνάν απαρατήρητα σε μη εκτελέσιμες μορφές αρχείων (όπως αρχεία πολυμέσων).

Στις προηγούμενες περιπτώσεις είχαμε δει να κρύβεται κακόβουλος κώδικας σε αρχεία εικόνας, όπως PNG ή JEPG.

Το αξιοπρόσεκτο σε όλη την ιστορία είναι ότι πρώτη φορά χρησιμοποιούνται αρχεία ήχου WAV για αυτή τη δουλειά.

Η πρώτη αναφορά ήταν τον Ιούνιο. Οι ερευνητές της Symantec δήλωσαν ότι εντόπισαν μια ρωσική ομάδα κατασκοπείας, γνωστή ως Waterbug (ή Turla), χρησιμοποιώντας αρχεία WAV για να αποκρύψουν και να μεταφέρουν κακόβουλο κώδικα από το διακομιστή τους σε ήδη μολυσμένα θύματα.

Η δεύτερη αναφορά εντοπίστηκε αυτό το μήνα από τη BlackBerry Cylance. Σε μια έκθεση που δημοσιεύθηκε σήμερα η Cylance δήλωσε ότι είδε κάτι παρόμοιο με αυτό που είδε η Symantec μερικούς μήνες πριν.

Όμως, ενώ η έκθεση της Symantec περιγράφει μια επιχείρηση ηλεκτρονικής κατασκοπείας , η Cylance δήλωσε ότι είδαν την τεχνική της στεγανογραφίας σε αρχεία WAV τα οποία επιτυχώς είχαν εγκαταστήσει κακόβουλο λογισμικό crypto-mining.

Συγκεκριμένα ανέφερε ότι στη συγκεκριμένη τεχνική αποκρύβοταν αρχεία  DLLs μέσα στα WAV αρχεία ήχου. Το κακόβουλο λογισμικό που υπήρχε ήδη στο μολυσμένο κεντρικό υπολογιστή κατέβαζε και διάβαζε το αρχείο WAV, και εξήγαγε το DLL bit by bit και στη συνέχεια το εκτελούσε εγκαθιστώντας μια εφαρμογή cryptocurrency που ονομάζεται XMRrig.

Ο Josh Lemos, VP της ερευνητικής ομάδας BlackBerry Cylance, δήλωσε στο ZDNet  χθες ότι το στέλεχος κακόβουλου λογισμικού που χρησιμοποιεί τη στεγανογραφία WAV εντοπίστηκε σε PC που τρέχαν Windows αλλά και σε Servers.

Αυτό δείχνει ότι οι συγγραφείς κακόβουλου λογισμικού έχουν εξελιχθεί κατά πολύ, καθώς μαθαίνουν διαρκώς και ανακαλύπτουν ευάλωτα σημεία.

Πάντως η παρεμπόδιση των ευάλωτων αρχείων δεν είναι η σωστή λύση, καθώς οι εταιρείες θα καταλήξουν να εμποδίζουν τη λήψη πολλών δημοφιλών μορφών, όπως JPEG, PNG, BMP, WAV, GIF, WebP, TIFF. προκαλώντας χάος στα εσωτερικά δίκτυα και καθιστώντας αδύνατη την πλοήγηση στο σύγχρονο διαδίκτυο.

Ένας σωστός τρόπος αντιμετώπισης της στεγανογραφίας είναι … να μην ασχολείσαι καθόλου με αυτό. Δεδομένου ότι το stego χρησιμοποιείται μόνο ως μέθοδος μεταφοράς δεδομένων, οι εταιρείες θα πρέπει να επικεντρώνονται στην ανίχνευση του σημείου εισόδου / μολυσμένων αρχείων ήτην εκτέλεση του μη εξουσιοδοτημένου κώδικα που δημιουργείται από τα αρχεία που έχουν συνδεθεί με το stego.

Πηγή: zdnet.com

IOT : Έγιναν πάνω από 100 εκατομμύρια επιθέσεις σε έξυπνες συσκευές το α΄ εξάμηνο του 2019

0

Loading

Οι ψηφιακές επιθέσεις με στόχο IoT συσκευές βρίσκονται σε άνθηση, καθώς ακόμα κι αν όλο και περισσότεροι άνθρωποι και οργανισμοί αγοράζουν «έξυπνες» (συνδεδεμένες στο δίκτυο και διαδραστικές) συσκευές.

Τα honeypots της Kaspersky – δίκτυα εικονικών αντιγράφων διάφορων συσκευών και εφαρμογών που συνδέονται με το διαδίκτυο – έχουν εντοπίσει 105.000.000 επιθέσεις σε IoT συσκευές που προέρχονται από 276.000 μοναδικές διευθύνσεις IP κατά τους πρώτους έξι μήνες του έτους.

Ο αριθμός αυτός είναι περίπου εννέα φορές μεγαλύτερος σε σύγκριση με αυτόν του πρώτου εξαμήνου του 2018, όταν εντοπίστηκαν περίπου 12.000.000 επιθέσεις που προέρχονταν από 69.000 διευθύνσεις IP. Αξιοποιώντας την αδύναμη ασφάλεια των IoT προϊόντων, οι ψηφιακοί εγκληματίες εντείνουν τις επιθέσεις τους με στόχο να αποκτήσουν έσοδα από IoT botnets.

Αυτό και άλλα ευρήματα αποτελούν μέρος της έκθεσης “IoT: μια ιστορία κακόβουλου λογισμικού” για τη δραστηριότητα των honeypots το πρώτο εξάμηνο του 2019.

Οι ψηφιακές επιθέσεις με στόχο IoT συσκευές βρίσκονται σε άνθηση, καθώς ακόμα κι αν όλο και περισσότεροι άνθρωποι και οργανισμοί αγοράζουν «έξυπνες» (συνδεδεμένες στο δίκτυο και διαδραστικές) συσκευές, όπως routers ή κάμερες ασφαλείας DVR, δεν τις θεωρούν όλοι άξιες προστασίας. Ωστόσο, οι ψηφιακοί εγκληματίες βλέπουν όλο και περισσότερες οικονομικές ευκαιρίες για την εκμετάλλευση τέτοιων gadget. Χρησιμοποιούν δίκτυα «μολυσμένων» έξυπνων συσκευών για τη διεξαγωγή επιθέσεων DDoS ή ως διακομιστή μεσολάβησης για άλλους τύπους κακόβουλων ενεργειών. Για να μάθουν περισσότερα σχετικά με το πώς αυτές οι επιθέσεις λειτουργούν και πώς να τις αποτρέψουν, οι ειδικοί της Kaspersky εγκατέστησαν honeypots ως δόλωμα για να τραβήξουν την προσοχή των ψηφιακών εγκληματιών και να αναλύσουν τις δραστηριότητές τους.

Με βάση την ανάλυση δεδομένων που συλλέχθηκαν από τα honeypots, οι επιθέσεις εναντίον ΙοΤ συσκευών δεν είναι συνήθως εξελιγμένες αλλά καταφέρνουν να μην γίνονται αντιληπτές, καθώς οι χρήστες μπορεί να μην προσέξουν καν ότι οι συσκευές τους γίνονται αντικείμενο εκμετάλλευσης. Η οικογένεια κακόβουλου λογισμικού πίσω από το 39% των επιθέσεων-Mirai-είναι σε θέση να χρησιμοποιεί exploits, πράγμα που σημαίνει ότι αυτά τα botnets μπορούν να «γλιστρήσουν» μέσα από παλιές, μη επιδιορθωμένες ευπάθειες στη συσκευή και να τις ελέγξουν. Μια άλλη τεχνική είναι το brute-forcing κωδικών πρόσβασης, η οποία είναι η μέθοδος που επιλέγει η δεύτερη πιο διαδεδομένη οικογένεια κακόβουλου λογισμικού στη λίστα – Nyadrop.

Για να διατηρήσουν τις συσκευές τους ασφαλείς, η Kaspersky συνιστά στους χρήστες:

  • Εγκαταστήστε ενημερώσεις για το υλικολογισμικό που χρησιμοποιείτε το συντομότερο δυνατό. Μόλις εντοπιστεί ένα θέμα ευπάθειας, μπορεί να διορθωθεί μέσω ενημερωμένων εκδόσεων κώδικα εντός των ενημερώσεων.
  • Πάντα να αλλάζετε προ-εγκατεστημένους κωδικούς πρόσβασης. Χρησιμοποιήστε πολύπλοκους κωδικούς πρόσβασης που περιλαμβάνουν κεφαλαία και πεζά γράμματα, αριθμούς και σύμβολα αν είναι δυνατόν.
  • Επανεκκινήστε μια συσκευή αμέσως μόλις νομίζετε ότι συμπεριφέρεται παράξενα. Μπορεί να βοηθήσει να απαλλαγείτε από υπάρχον κακόβουλο λογισμικό, αλλά αυτό δεν μειώνει τον κίνδυνο άλλης «μόλυνσης».
  • Διατηρήστε την πρόσβαση σε ΙοΤ συσκευές περιορισμένη μέσω ενός τοπικού VPN, το οποίο θα σας επιτρέπει να έχετε πρόσβαση σε αυτές από το «οικιακό» σας δίκτυο αντί να βρίσκονται εκτεθειμένες δημοσίως στο διαδίκτυο.

Η Kaspersky συνιστά στις εταιρείες να λάβουν τα ακόλουθα μέτρα:

Χρησιμοποιήστε τροφοδοσίες δεδομένων απειλής για να αποκλείσετε συνδέσεις δικτύου που προέρχονται από κακόβουλες διευθύνσεις δικτύου που εντοπίστηκαν από ερευνητές ασφαλείας.
Βεβαιωθείτε ότι το λογισμικό όλων των συσκευών είναι ενημερωμένο. Οι συσκευές με τυχόν ευπάθειες πρέπει να διατηρούνται σε ξεχωριστό δίκτυο που δεν είναι προσβάσιμο από μη εξουσιοδοτημένους χρήστες.

Πηγή: news.xiaomi-miui.gr

Έξυπνες συσκευές – Μην την ανάψεις αυτήν τη λάμπα ξέρει τον κωδικό του WiFi σου!!!

Το 50% των iPhone έχει αναβαθμιστεί σε iOS 13

0

Loading

Σε μία ανάρτηση που απευθυνόταν σε app developers, η Apple αποκάλυψε πληροφορίες σχετικά με το ποσοστό των συσκευών iPhone που «τρέχουν» την τελευταία έκδοση του λειτουργικού συστήματος iOS 13.

Το ποσοστό προκύπτει από τους χρήστες iPhone που επισκέπτονται το App Store. Σύμφωνα με την Apple, το 50% όλων των iPhone τρέχει iOS 13, το 41% τρέχει iOS 12 και το υπόλοιπο 9% τρέχει παλαιότερη έκδοση του mobile λειτουργικού συστήματος της εταιρείας. Η Apple επίσης έδωσε στην δημοσιότητα τα ποσοστά που σχετίζονται με τις νεότερες συσκευές της, με το 55% όλων των iPhone που ανακοίνωσε την τελευταία τετραετία να «τρέχουν» το iOS 13.

Στις συσκευές iPad, η εικόνα είναι ελαφρώς διαφορετική, κυρίως λόγω της διάθεσης του iPadOS, μία παραλλαγή στην ουσία του iOS 13. Τα πράγματα λοιπόν κινούνται ελαφρώς πιο αργά για τον συγκεκριμένο τύπο συσκευής, με το 33% των iPad να τρέχει το iPadOS και το 51% όλων των συσκευών του είδους να χρησιμοποιεί το iOS 12. Αξίζει επίσης να αναφέρουμε ότι το iPadOS κυκλοφόρησε λίγο πιο αργά από το iOS 13, στις 24 Σεπτεμβρίου και όχι στις 19 του ίδιου μήνα όπως η έκδοση του λειτουργικού για τα iPhone.

ios-13-adoption.jpg.7b0f16b1a64448aae621a443f5842751.jpg

Πηγή: insomnia.gr

Samsung Galaxy Note 11 ίσως να έχει μπροστινή κάμερα ενσωματωμένη στην οθόνη

0

Loading

Το επόμενο βήμα μετά την πλήρη εξάλειψη της στεφάνης γύρω από τα κινητά (bezel) είναι η build in κάμερα στην οθόνη.

Από ότι δείχνουν τα πράγματα η Samsung θα μπορούσε να είναι σχεδόν έτοιμη να κάνει, καθώς μια αναφορά δείχνει ότι τουλάχιστον ένα από τα κινητά της το 2020 θα έχει τη selfie κάμερα ενσωματωμένη στην οθόνη.

Σύμφωνα με τις “πηγές της βιομηχανίας”  το The Elec (ειδησεογραφική περιοχή της Νότιας Κορέας) αναφέρει ότι το Samsung Galaxy S11 ή το Samsung Galaxy Fold 2 μπορεί να είναι το πρώτο τηλέφωνο της Samsung με αυτό το χαρακτηριστικό.

Σύμφωνα επίσης και με τον διάσημο και αξιόπιστο πλέον leaker  @UniverseIce κανένα από αυτά τα τηλέφωνα δεν θα έχει κάμερα στην οθόνη – αλλά κάποια άλλα κινητά της Samsung το 2020.

Είναι λογικό η Samsung να μην χρησιμοποιήσει αυτή τη νέα τεχνολογία σε ένα κινητό ναυαρχίδα διότι η τεχνολογία μπορεί αρχικά να είναι ατελής και θα μπορούσε να κινδυνέψει να καταστρέψει την εικόνα της και ένα από τα καλύτερα τηλέφωνα της εταιρείας.

Ωστόσο μπορεί να δοκιμάσει αυτό χαρακτηριστικό σε χαμηλότερου προφίλ συσκευές όπως ένα νέο Galaxy A.

Σημειώστε όμως ότι η Samsung δεν είναι απαραίτητα η πρώτη που έχει σκεφτεί να κάνει κάτι τέτοιο. Οι Oppo και Xiaomi, για παράδειγμα, έχουν ήδη διαρρεύσει concept σχεδιασμό για ένα τέτοιο χαρακτηριστικό, αλλά πιθανών μια εταιρεία όπως η Samsung θα μπορέσει να κάνει την τεχνολογία αυτή mainstream.

Πηγή: techradar.com

Google Stadia controller ξεχάστε την ασύρματη διασύνδεση

0

Loading

Εάν σχεδιάζετε να παίξετε παιχνίδια Stadia στον υπολογιστή ή το τηλέφωνό σας ενώ χρησιμοποιείτε τον επίσημο controller τον Google Stadia Controller, θα πρέπει να συνηθίσετε να συνδέεστε στη συσκευή σας με ένα καλώδιο USB-C. Η ασύρματη δυνατότητα του ελεγκτή του Google Stadia θα λειτουργεί μόνο στην τηλεόραση με ένα Chromecast Ultra.

Το επιβεβαίωσε η Google με ένα ωραίο βίντεο όπως και ένας community manager.

Δεδομένου ότι ο ελεγκτής Stadia χρησιμοποιεί μόνο Bluetooth για setup και συνδέεται μέσω WiFi για παιχνίδι, δεν μπορείτε πραγματικά να το χρησιμοποιήσετε χωρίς καλώδιο στην αρχή. Δεν είναι ακόμα σαφές πότε θα είναι διαθέσιμη η ασύρματη διασύνδεση για τις υπόλοιπες συσκευές συμβατές με το Stadia, αλλά ο γίγαντας τεχνολογίας είπε στο The Verge ότι εστιάζει στο να ενσωματώσει πρώτα την ασύρματη διασύνδεση στην τηλεόραση για όσο το δυνατόν καλύτερη εμπειρία παιχνιδιού στη μεγάλη οθόνη

Η υπηρεσία ροής παιχνιδιών Stadia της Google θα κυκλοφορήσει στις 19 Νοεμβρίου στις ΗΠΑ, τον Καναδά, το Ηνωμένο Βασίλειο, την Ιρλανδία, τη Γαλλία, τη Γερμανία, την Ιταλία, την Ισπανία, την Ολλανδία, το Βέλγιο, τη Δανία, τη Σουηδία, τη Νορβηγία και τη Φινλανδία.

Η έκδοση Stadia Founder’s Edition θα κοστίζει $ 130 και θα περιλαμβάνει έναν ελεγκτή Google Stadia Controler, ένα Chromecast Ultra και δύο τριμηνιαίες συνδρομές Stadia Pro.

Πηγή: Engadget.com