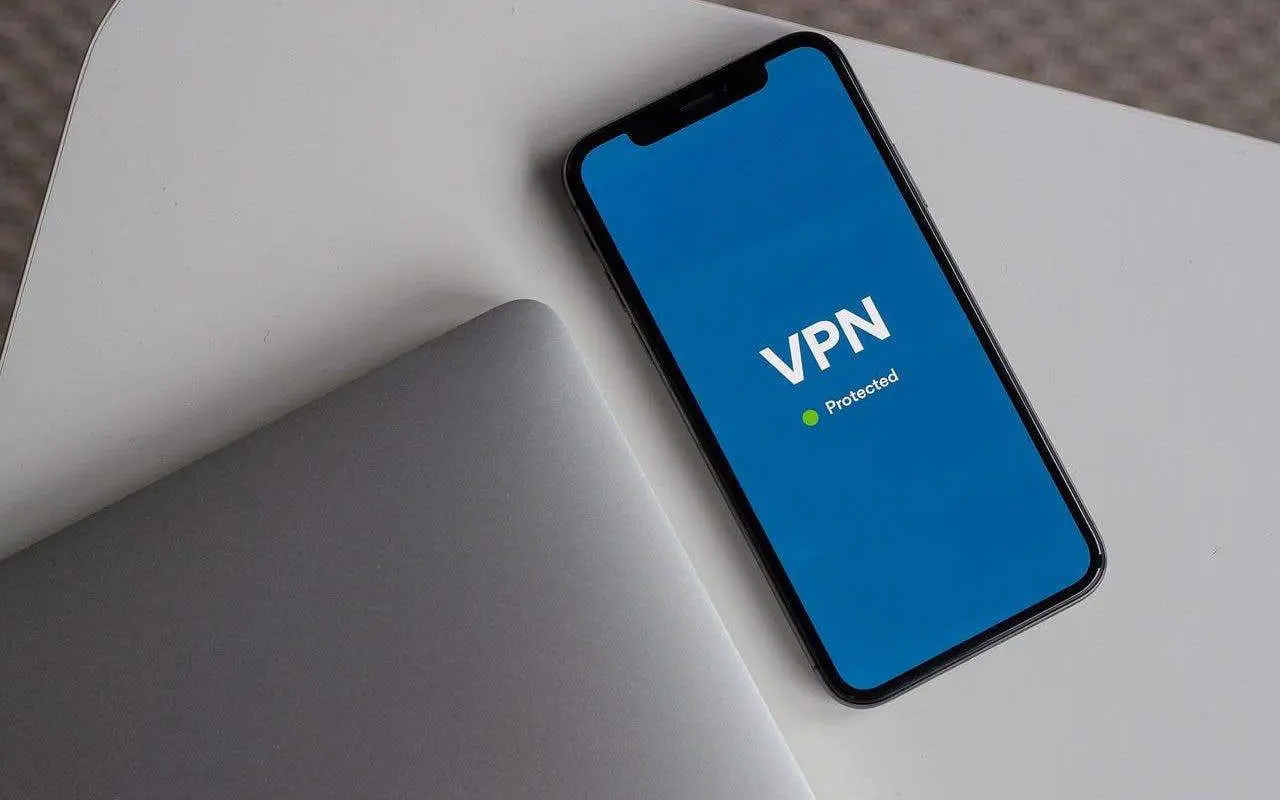
Η Ρωσία εξέτασε τη χρήση τεχνητής νοημοσύνης για τον γρηγορότερο εντοπισμό και αποκλεισμό υπηρεσιών VPN.
Το σχέδιο στόχευε σε αποτελεσματικότητα αποκλεισμού έως 95%, αλλά δεν υπάρχει πλέον στην τρέχουσα έκδοση του κρατικού σχεδιασμού για την AI έως το 2030.
Η χώρα εξακολουθεί να χρηματοδοτεί ξεχωριστό σύστημα ανάλυσης της διαδικτυακής κίνησης, ενώ οι ειδικοί προειδοποιούν ότι μπορεί να μπλοκάρεται κατά λάθος και νόμιμη κίνηση.
Η Ρωσία εξέτασε ένα νέο σύστημα τεχνητής νοημοσύνης που θα μπορούσε να εντοπίζει και να μπλοκάρει υπηρεσίες VPN με αποτελεσματικότητα έως 95%. Η πρόταση συμπεριλήφθηκε σε προσχέδιο του εθνικού προγράμματος για την αξιοποίηση της AI μέχρι το 2030, αλλά έχει πλέον αφαιρεθεί από την τρέχουσα έκδοση.
Ένα VPN δημιουργεί μια προστατευμένη σύνδεση ανάμεσα στη συσκευή του χρήστη και έναν απομακρυσμένο διακομιστή. Μπορεί να χρησιμοποιηθεί για περισσότερη ιδιωτικότητα, ασφαλή σύνδεση σε εταιρικά δίκτυα ή πρόσβαση σε υπηρεσίες που δεν είναι διαθέσιμες σε μια συγκεκριμένη περιοχή.
Σύμφωνα με το αρχικό σχέδιο, η τεχνητή νοημοσύνη θα ανέλυε τα χαρακτηριστικά του 70% των VPN που βρίσκονται στο στόχαστρο των ρωσικών αρχών. Οι συντάκτες του εκτιμούσαν ότι η τεχνολογία θα μπορούσε να αυξήσει την αποτελεσματικότητα των αποκλεισμών στο 95%. Το ποσοστό αυτό δεν περιγράφει ακρίβεια 95%, αλλά το μέρος της στοχευμένης κίνησης που το σύστημα θα κατάφερνε να σταματήσει.
Πώς θα εντόπιζε τα VPN η τεχνητή νοημοσύνη
Οι παραδοσιακές μέθοδοι βασίζονται συχνά σε γνωστές διευθύνσεις διακομιστών και αναγνωρίσιμα χαρακτηριστικά σύνδεσης. Οι πάροχοι VPN μπορούν, όμως, να αλλάζουν διακομιστές και τεχνικές, δυσκολεύοντας τον αποκλεισμό τους.
Ένα σύστημα AI θα μπορούσε να αναζητά έμμεσες ενδείξεις. Θα εξέταζε, για παράδειγμα, το μέγεθος και τον χρόνο αποστολής των πακέτων δεδομένων, τη διάρκεια κάθε σύνδεσης, την αναλογία εισερχόμενης και εξερχόμενης κίνησης, τον πάροχο φιλοξενίας και τη συμπεριφορά γειτονικών διευθύνσεων IP. Με αυτόν τον τρόπο θα επιχειρούσε να αναγνωρίζει νέους διακομιστές VPN πριν προστεθούν στις γνωστές λίστες αποκλεισμού.
Η τεχνολογία θα λειτουργούσε πάνω από τα υπάρχοντα συστήματα φιλτραρίσματος που έχουν εγκατασταθεί στα δίκτυα των τηλεπικοινωνιακών παρόχων. Για να εφαρμοστεί σε μεγάλη κλίμακα, θα χρειαζόταν τεράστιος χώρος αποθήκευσης δεδομένων, ισχυρά υπολογιστικά συστήματα για την εκπαίδευση των μοντέλων και υποδομή για τη συνεχή αποστολή ενημερώσεων.
Γιατί εξαφανίστηκε από το επίσημο σχέδιο
Το ρωσικό Υπουργείο Ψηφιακής Ανάπτυξης δήλωσε ότι η τρέχουσα έκδοση του εθνικού σχεδίου δεν περιλαμβάνει τη συγκεκριμένη πρόταση. Πηγή με γνώση των συζητήσεων εξήγησε ότι διαφορετικές υπηρεσίες είχαν προτείνει πολλά μέτρα και ότι ορισμένα από αυτά μπορεί να μην εφαρμοστούν ποτέ.
Η αφαίρεση της πρότασης δεν σημαίνει ότι σταματούν οι προσπάθειες περιορισμού των VPN. Η Ρωσία χρησιμοποιεί ήδη αλγορίθμους για την ανάλυση της διαδικτυακής κίνησης, αν και οι συγκεκριμένοι μηχανισμοί δεν χαρακτηρίζονται επίσημα ως τεχνητή νοημοσύνη.
Παράλληλα, ξεχωριστό έργο προβλέπει χρηματοδότηση 2,27 δισ. ρουβλίων, περίπου 29 εκατ. δολαρίων, για σύστημα φιλτραρίσματος που βασίζεται στη μηχανική μάθηση. Έγγραφα που είχαν δημοσιοποιηθεί νωρίτερα έθεταν στόχο αποτελεσματικότητας 92% για τον περιορισμό των VPN μέχρι το τέλος του 2030.
Ο κίνδυνος λανθασμένων αποκλεισμών
Το μεγαλύτερο πρόβλημα είναι ότι η κίνηση ενός VPN μπορεί να μοιάζει με νόμιμες προστατευμένες συνδέσεις επιχειρήσεων, τραπεζών και εργαζομένων που συνδέονται από απόσταση.
Πηγές της αγοράς εκτιμούν ότι τα σημερινά συστήματα εμφανίζουν ήδη ποσοστό λαθών περίπου 5% έως 6%. Ένα νέο μοντέλο AI, ιδιαίτερα στην αρχική περίοδο εκπαίδευσής του, θα μπορούσε να αυξήσει τα περιστατικά στα οποία κανονικές ιστοσελίδες και εταιρικές υπηρεσίες μπλοκάρονται κατά λάθος.
Το σχέδιο για αποκλεισμό 95% μπορεί να έχει αφαιρεθεί από τον επίσημο σχεδιασμό, αλλά η τεχνολογική υποδομή πίσω από αυτό συνεχίζει να αναπτύσσεται. Το βασικό ερώτημα δεν είναι μόνο πόσα VPN μπορεί να εντοπίσει ένα σύστημα AI, αλλά και πόσες νόμιμες συνδέσεις μπορεί να παρασύρει μαζί τους.
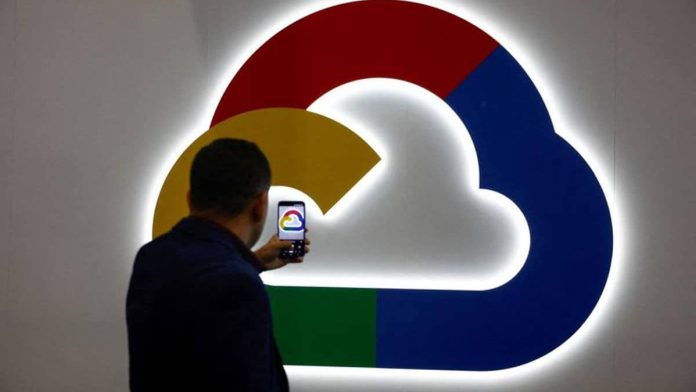
Μια διακοπή ηλεκτροδότησης σε υποδομή του Google Cloud στο Λονδίνο προκάλεσε προβλήματα σε τράπεζες, ιστοσελίδες και δημόσιες υπηρεσίες του Ηνωμένου Βασιλείου.
Η Revolut αντιμετώπισε προβλήματα σε πληρωμές με κάρτα και αναλήψεις από ΑΤΜ, αλλά διαβεβαίωσε ότι τα χρήματα και τα δεδομένα των πελατών παρέμειναν ασφαλή.
Η Google ανακοίνωσε ότι οι υπηρεσίες αποκαταστάθηκαν πλήρως την Τρίτη 20 Οκτωβρίου 2026.
Μια πολύωρη βλάβη στο Google Cloud προκάλεσε προβλήματα σε γνωστές τράπεζες, εταιρείες διανομών και δημόσιες υπηρεσίες στο Ηνωμένο Βασίλειο. Η αιτία ήταν ένα περιστατικό ηλεκτροδότησης στις υποδομές της εταιρείας στο Λονδίνο και όχι κυβερνοεπίθεση ή κάποιο σφάλμα λογισμικού.
Το πρόβλημα εμφανίστηκε το πρωί της 20ής Οκτωβρίου 2026 στην περιοχή europe-west2, δηλαδή στο δίκτυο κέντρων δεδομένων που χρησιμοποιεί η Google για να παρέχει υπηρεσίες cloud από το Λονδίνο. Οι μηχανικοί της εταιρείας εργάστηκαν για αρκετές ώρες και ανακοίνωσαν αργότερα ότι η λειτουργία είχε αποκατασταθεί πλήρως.
Προβλήματα σε τράπεζες και πληρωμές
Η μεγαλύτερη αναστάτωση καταγράφηκε στις οικονομικές υπηρεσίες. Η ψηφιακή τράπεζα Revolut ανακοίνωσε ότι επηρεάστηκαν αρκετές λειτουργίες της, ανάμεσά τους οι πληρωμές με κάρτα και οι αναλήψεις από ΑΤΜ. Η εταιρεία τόνισε ότι τα χρήματα και τα προσωπικά δεδομένα των πελατών της δεν κινδύνευσαν.
Αναφορές χρηστών στην υπηρεσία Downdetector έδειξαν επίσης προβλήματα στις Lloyds Bank και HSBC. Παρόμοιες αναφορές αφορούσαν την ιστοσελίδα ακινήτων Rightmove, την εταιρεία παραδόσεων DPD και τη Royal Mail. Οι αναφορές του Downdetector βασίζονται σε στοιχεία χρηστών, επομένως δεν αποδεικνύουν από μόνες τους ότι κάθε πρόβλημα προκλήθηκε από την ίδια βλάβη.
Επηρεάστηκαν ακόμη λειτουργίες του NHS England, ενώ παρουσιάστηκαν προσωρινά προβλήματα και στην πλατφόρμα βιντεοκλήσεων που χρησιμοποιείται για δικαστικές διαδικασίες στην Αγγλία και την Ουαλία.
Πώς μία βλάβη επηρέασε τόσες υπηρεσίες
Το cloud επιτρέπει σε μια επιχείρηση να χρησιμοποιεί υπολογιστική ισχύ, αποθηκευτικό χώρο και βάσεις δεδομένων χωρίς να διατηρεί όλα τα συστήματα στα δικά της κτίρια. Οι εφαρμογές και τα δεδομένα της λειτουργούν σε κέντρα δεδομένων εταιρειών όπως η Google, η Microsoft και η Amazon Web Services.
Αυτό μειώνει το κόστος και διευκολύνει την ανάπτυξη νέων υπηρεσιών. Δημιουργεί όμως και μεγάλη εξάρτηση. Όταν ένα σημαντικό κέντρο δεδομένων αντιμετωπίσει πρόβλημα, πολλές διαφορετικές εφαρμογές μπορούν να σταματήσουν να λειτουργούν ταυτόχρονα.
Η περιοχή europe-west2 αποτελείται από περισσότερες ξεχωριστές εγκαταστάσεις, οι οποίες ονομάζονται «ζώνες διαθεσιμότητας». Κανονικά, οι επιχειρήσεις μπορούν να μοιράζουν τα συστήματά τους σε διαφορετικές ζώνες, ώστε να συνεχίσουν να λειτουργούν αν μία από αυτές παρουσιάσει βλάβη. Η αποτελεσματικότητα αυτής της προστασίας εξαρτάται, όμως, από τον τρόπο με τον οποίο έχει σχεδιαστεί κάθε υπηρεσία.
Αυξάνεται η ανησυχία για την εξάρτηση από το cloud
Το περιστατικό έφερε ξανά στο προσκήνιο την εξάρτηση τραπεζών και δημόσιων οργανισμών από λίγους μεγάλους παρόχους τεχνολογίας. Τον Ιούλιο του 2026, το Ηνωμένο Βασίλειο έθεσε τις Google Cloud, Microsoft, Amazon Web Services και Oracle υπό άμεση εποπτεία ως κρίσιμους εξωτερικούς προμηθευτές του οικονομικού κλάδου.
Η βρετανική Financial Conduct Authority ανακοίνωσε ότι επικοινώνησε με την Google και με τις επηρεαζόμενες επιχειρήσεις, ώστε να κατανοήσει καλύτερα την έκταση του περιστατικού.
Η λειτουργία αποκαταστάθηκε μέσα στην ίδια ημέρα, αλλά η αναστάτωση έδειξε πόσο εύκολα μια φυσική βλάβη σε ένα κέντρο δεδομένων μπορεί να επηρεάσει την καθημερινότητα. Μια διακοπή ρεύματος στο Λονδίνο ήταν αρκετή για να δημιουργήσει προβλήματα σε κάρτες, τραπεζικές εφαρμογές, παραδόσεις και δημόσιες υπηρεσίες.
Η αντιγραφή ενός μεγάλου αρχείου μετρά κυρίως τη συνεχή εγγραφή και όχι τη συνολική απόδοση του SSD.
Η ταχύτητα περιορίζεται και από τον δίσκο προέλευσης, τη σύνδεση και τη γρήγορη προσωρινή μνήμη του SSD.
Για πιο αξιόπιστο αποτέλεσμα χρειάζονται ειδικά προγράμματα μέτρησης με διαφορετικά είδη δοκιμών.
Πολλοί χρήστες δοκιμάζουν την ταχύτητα ενός νέου SSD αντιγράφοντας ένα πολύ μεγάλο αρχείο και παρακολουθώντας την ένδειξη των Windows. Αν η ταχύτητα είναι χαμηλότερη από εκείνη που αναγράφεται στη συσκευασία, θεωρούν ότι ο δίσκος έχει πρόβλημα.
Η συγκεκριμένη δοκιμή, όμως, δεν αποκαλύπτει ολόκληρη την εικόνα. Δείχνει κυρίως πόσο γρήγορα μπορεί ο SSD να γράφει συνεχόμενα δεδομένα για αρκετή ώρα. Δεν μετρά πόσο γρήγορα ανοίγει εφαρμογές, φορτώνει παιχνίδια ή διαχειρίζεται χιλιάδες μικρά αρχεία.
Η αντιγραφή εξαρτάται από δύο δίσκους
Για να αντιγραφεί ένα αρχείο, πρέπει πρώτα να διαβαστεί από έναν δίσκο και έπειτα να γραφτεί στον δεύτερο. Η τελική ταχύτητα περιορίζεται πάντα από το πιο αργό σημείο της διαδικασίας.
Για παράδειγμα, αν αντιγράφουμε ένα αρχείο από μηχανικό σκληρό δίσκο σε γρήγορο NVMe SSD, το αποτέλεσμα θα επηρεαστεί κυρίως από τον αργό μηχανικό δίσκο. Ο νέος SSD μπορεί να γράφει πολύ γρηγορότερα, αλλά δεν μπορεί να λάβει τα δεδομένα πιο γρήγορα από όσο τα στέλνει η πηγή.
Το ίδιο ισχύει για εξωτερικούς SSD. Ένα αργό καλώδιο ή μια παλαιότερη θύρα USB μπορεί να περιορίσει σημαντικά την ταχύτητα. Επομένως, η ένδειξη που βλέπουμε στην οθόνη δεν αφορά απαραίτητα μόνο τον SSD.
Γιατί η ταχύτητα πέφτει ξαφνικά
Οι σύγχρονοι SSD χρησιμοποιούν ένα μέρος της μνήμης τους ως γρήγορο προσωρινό χώρο. Αυτός ο χώρος, γνωστός ως SLC cache, δέχεται αρχικά τα δεδομένα με πολύ υψηλή ταχύτητα.
Όταν αντιγράφουμε ένα μικρό ή μεσαίο αρχείο, η διαδικασία μπορεί να ολοκληρωθεί πριν γεμίσει αυτή η προσωρινή μνήμη. Έτσι βλέπουμε ταχύτητες κοντά σε εκείνες που υπόσχεται ο κατασκευαστής.
Κατά την αντιγραφή ενός πολύ μεγάλου αρχείου, όμως, ο γρήγορος χώρος γεμίζει. Ο SSD πρέπει τότε να γράψει απευθείας στην πιο αργή βασική μνήμη του και ταυτόχρονα να μεταφέρει στο παρασκήνιο τα δεδομένα που είχε αποθηκεύσει προσωρινά. Η ταχύτητα μπορεί να πέσει απότομα, χωρίς αυτό να σημαίνει ότι ο δίσκος είναι ελαττωματικός.
Η πτώση είναι συνήθως μεγαλύτερη σε οικονομικούς SSD που χρησιμοποιούν μνήμη QLC. Επηρεάζεται επίσης από τον διαθέσιμο ελεύθερο χώρο. Όσο περισσότερο γεμίζει ο δίσκος, τόσο μικρότερο μέρος μπορεί να χρησιμοποιήσει ως γρήγορη προσωρινή μνήμη.
Ένα μεγάλο αρχείο μετρά μόνο μία εργασία
Η αντιγραφή μιας μεγάλης ταινίας ή ενός αρχείου 100 GB είναι μια συνεχόμενη και σχετικά απλή εργασία. Τα δεδομένα βρίσκονται στη σειρά και ο SSD τα διαβάζει ή τα γράφει χωρίς να χρειάζεται να μετακινείται ανάμεσα σε πολλές διαφορετικές θέσεις.
Η καθημερινή χρήση είναι πιο σύνθετη. Η εκκίνηση των Windows, το άνοιγμα ενός παιχνιδιού και η εγκατάσταση μιας εφαρμογής περιλαμβάνουν μεγάλο αριθμό μικρών αρχείων. Σε αυτές τις περιπτώσεις έχει σημασία πόσο γρήγορα ανταποκρίνεται ο SSD σε πολλές μικρές και διάσπαρτες εργασίες.
Ένας δίσκος μπορεί επομένως να είναι ταχύτατος στη μεταφορά μεγάλων αρχείων, αλλά λιγότερο αποτελεσματικός στη διαχείριση μικρών αρχείων. Μπορεί επίσης να συμβαίνει το αντίθετο.
Πώς γίνεται σωστά η μέτρηση
Για πιο ολοκληρωμένη εικόνα χρειάζεται ένα ειδικό πρόγραμμα μέτρησης SSD. Τέτοια εργαλεία εξετάζουν τόσο τις συνεχόμενες μεταφορές μεγάλων αρχείων όσο και τις μικρές, διάσπαρτες εργασίες που μοιάζουν περισσότερο με την καθημερινή χρήση.
Η δοκιμή πρέπει να γίνεται χωρίς βαριές εφαρμογές στο παρασκήνιο και με αρκετό ελεύθερο χώρο. Χρειάζεται επίσης έλεγχος της θερμοκρασίας, επειδή ένας NVMe SSD μπορεί να μειώσει αυτόματα την ταχύτητά του όταν ζεσταθεί πολύ. Τα αποτελέσματα επηρεάζονται ακόμη από τη χωρητικότητα, το λογισμικό του δίσκου και τον τρόπο σύνδεσής του στον υπολογιστή.
Η αντιγραφή ενός μεγάλου αρχείου παραμένει χρήσιμη αν θέλουμε να μάθουμε πόσο καλά αντέχει ο SSD σε μια πολύωρη μεταφορά. Δεν είναι, όμως, αρκετή για να αποφασίσουμε αν ο δίσκος είναι γενικά γρήγορος ή αργός.
ATTO Disk Benchmark Ένα από τα παλαιότερα εργαλεία μέτρησης αποθήκευσης, που χρησιμοποιείται συχνά από τους ίδιους τους κατασκευαστές στις προδιαγραφές τους. https://www.atto.com/disk-benchmark/
Η αποστολή MMX ξεκίνησε στις 20 Οκτωβρίου 2026 με προορισμό τους δύο μικρούς δορυφόρους του Άρη, τον Φόβο και τον Δείμο.
Το σκάφος θα προσγειωθεί στον Φόβο και θα συλλέξει τουλάχιστον 10 γραμμάρια υλικού από την επιφάνειά του.
Αν όλα εξελιχθούν σύμφωνα με το σχέδιο, το δείγμα θα επιστρέψει στη Γη το 2031.
Η Ιαπωνική Υπηρεσία Αεροδιαστημικής Εξερεύνησης, γνωστή ως JAXA, εκτόξευσε με επιτυχία την αποστολή Martian Moons eXploration, ή απλώς MMX. Στόχος της είναι να μελετήσει τον Φόβο και τον Δείμο, τα δύο μικρά φεγγάρια του Άρη, και να φέρει στη Γη δείγμα από τον Φόβο.
Το διαστημικό σκάφος εκτοξεύθηκε στις 4:41 π.μ. τοπική ώρα στις 20 Οκτωβρίου 2026 από το Διαστημικό Κέντρο Τανεγκασίμα της Ιαπωνίας. Μεταφέρθηκε στο Διάστημα από έναν πύραυλο H3 και αποδεσμεύτηκε κανονικά περίπου μία ώρα και 11 λεπτά αργότερα.
Η MMX αναμένεται να φτάσει κοντά στον Άρη τον Αύγουστο του 2027. Δεν θα προσγειωθεί στον ίδιο τον πλανήτη, αλλά θα κινηθεί γύρω από τον Φόβο, ώστε να τον φωτογραφίσει και να εξετάσει από κοντά την επιφάνεια και τη σύστασή του.
Γιατί ο Φόβος ενδιαφέρει τόσο τους επιστήμονες
Ο Φόβος και ο Δείμος είναι πολύ μικρότεροι από τη Σελήνη και έχουν ακανόνιστο σχήμα. Οι επιστήμονες προσπαθούν εδώ και δεκαετίες να καταλάβουν πώς δημιουργήθηκαν.
Η πρώτη θεωρία λέει ότι πρόκειται για αστεροειδείς που πέρασαν κοντά στον Άρη και παγιδεύτηκαν από τη βαρύτητά του. Η δεύτερη υποστηρίζει ότι σχηματίστηκαν από υλικό που εκτοξεύθηκε στο Διάστημα μετά από μια τεράστια σύγκρουση του Άρη με άλλο ουράνιο σώμα.
Οι παρατηρήσεις από τη Γη και τα προηγούμενα διαστημικά σκάφη δεν έχουν δώσει οριστική απάντηση. Η ανάλυση πραγματικού υλικού από τον Φόβο μπορεί να δείξει αν η χημική του σύσταση μοιάζει περισσότερο με εκείνη ενός αστεροειδούς ή με πετρώματα που προέρχονται από τον Άρη.
Το υλικό μπορεί επίσης να περιέχει ίχνη νερού, οργανικών ενώσεων ή σκόνης που εκτοξεύθηκε από τον Άρη έπειτα από συγκρούσεις. Έτσι, η αποστολή μπορεί να προσφέρει πληροφορίες όχι μόνο για τα δύο φεγγάρια, αλλά και για την ιστορία του ίδιου του πλανήτη και του πρώιμου Ηλιακού Συστήματος.
Δύο προσεδαφίσεις και ένα μικρό ρόβερ
Πριν προσγειωθεί το κυρίως σκάφος, η MMX θα απελευθερώσει το μικρό ρόβερ Idefix, το οποίο αναπτύχθηκε με τη συμμετοχή της γαλλικής CNES, του γερμανικού DLR και της JAXA. Το ρόβερ θα εξετάσει το έδαφος και θα βοηθήσει στην επιλογή ασφαλούς σημείου προσεδάφισης.
Το κύριο σκάφος σχεδιάζεται να πραγματοποιήσει δύο προσεδαφίσεις στον Φόβο και να συλλέξει τουλάχιστον 10 γραμμάρια υλικού. Η λήψη θα γίνει σε βάθος τουλάχιστον δύο εκατοστών, ώστε το δείγμα να μην προέρχεται μόνο από την επιφάνεια που εκτίθεται συνεχώς στην ακτινοβολία του Διαστήματος.
Μετά τη συλλογή, η MMX θα περάσει κοντά από τον Δείμο για παρατηρήσεις και θα αρχίσει το ταξίδι επιστροφής τον Νοέμβριο του 2030. Η κάψουλα με το δείγμα προγραμματίζεται να προσγειωθεί στην Αυστραλία τον Ιούλιο του 2031.
Αν πετύχει, θα είναι η πρώτη φορά που η ανθρωπότητα θα φέρει στη Γη υλικό από την περιοχή του Άρη. Η Ιαπωνία διαθέτει ήδη σημαντική εμπειρία από τις αποστολές Hayabusa και Hayabusa2, οι οποίες επέστρεψαν δείγματα από αστεροειδείς το 2010 και το 2020.
Ιδιοκτήτες Smart TV χρησιμοποιούν το Claude Code για να αφαιρέσουν διαφημίσεις και εφαρμογές που δεν χρειάζονται.
Η διαδικασία αφορά κυρίως τηλεοράσεις με Android TV ή Google TV.
Χρειάζεται προσοχή, επειδή μια λάθος εντολή μπορεί να προκαλέσει προβλήματα στη λειτουργία της τηλεόρασης.
Οι Smart TV έχουν γίνει πιο εξελιγμένες, αλλά μαζί με τις νέες δυνατότητες ήρθαν οι διαφημίσεις, οι προεγκατεστημένες εφαρμογές και οι υπηρεσίες που παρακολουθούν τι βλέπει ο χρήστης. Τώρα, ορισμένοι ιδιοκτήτες χρησιμοποιούν εργαλεία τεχνητής νοημοσύνης για να αφαιρέσουν όλα αυτά και να κάνουν την τηλεόρασή τους πιο απλή.
Ένα από τα εργαλεία που χρησιμοποιούν είναι το Claude Code. Πρόκειται για έναν βοηθό τεχνητής νοημοσύνης που μπορεί να εκτελεί εντολές σε έναν υπολογιστή. Ο χρήστης τού δίνει πληροφορίες για το μοντέλο της τηλεόρασης και εκείνο τον βοηθά να εντοπίσει ποιες εφαρμογές μπορούν να απενεργοποιηθούν.
Ο στόχος είναι μια καθαρή αρχική οθόνη, χωρίς διαφημίσεις και άχρηστα εικονίδια. Ο χρήστης βλέπει μόνο τις εφαρμογές που έχει επιλέξει και τις διαθέσιμες εισόδους HDMI.
Πώς ξεκίνησε η ιδέα
Η τάση έγινε γνωστή μέσα από έργα όπως τα Clean Your TV, dumbtv και TV Detox. Δημιουργήθηκαν από χρήστες που ήθελαν περισσότερο έλεγχο πάνω σε μια συσκευή την οποία είχαν ήδη αγοράσει.
Ο δημιουργός του Clean Your TV ξεκίνησε το έργο όταν ενοχλήθηκε από τις διαφημίσεις στην τηλεόραση των γονιών του. Έδωσε στο Claude Code τον αριθμό μοντέλου της συσκευής και το εργαλείο συνδέθηκε στην τηλεόραση μέσω του ασύρματου δικτύου.
Στη συνέχεια, εντόπισε και απενεργοποίησε 25 εφαρμογές της Xiaomi που είχαν εγκατασταθεί από το εργοστάσιο. Στη θέση του αρχικού περιβάλλοντος εγκαταστάθηκε μια πιο απλή αρχική οθόνη.
Οι οδηγίες δημοσιεύθηκαν στο GitHub και άρχισαν να δοκιμάζονται σε τηλεοράσεις εταιρειών όπως οι Sony, TCL, Hisense, Philips και Xiaomi.
Πώς συνδέεται η AI με την τηλεόραση
Η σύνδεση γίνεται με ένα επίσημο εργαλείο του Android, το οποίο ονομάζεται Android Debug Bridge ή, πιο σύντομα, ADB. Το εργαλείο επιτρέπει σε έναν υπολογιστή να στέλνει εντολές σε μια συσκευή Android.
Ο ιδιοκτήτης πρέπει αρχικά να ενεργοποιήσει τις επιλογές προγραμματιστή στην τηλεόραση. Έπειτα επιτρέπει την ασύρματη σύνδεση από τον υπολογιστή του. Ο βοηθός AI εξετάζει τις εγκατεστημένες εφαρμογές και προτείνει ποιες μπορούν να απενεργοποιηθούν.
Σε αρκετές περιπτώσεις, οι χρήστες εγκαθιστούν μια διαφορετική αρχική οθόνη, όπως το Projectivy Launcher. Έτσι, αντί για προτεινόμενες σειρές, διαφημίσεις και υπηρεσίες του κατασκευαστή, εμφανίζονται μόνο οι εφαρμογές που χρησιμοποιούν πραγματικά.
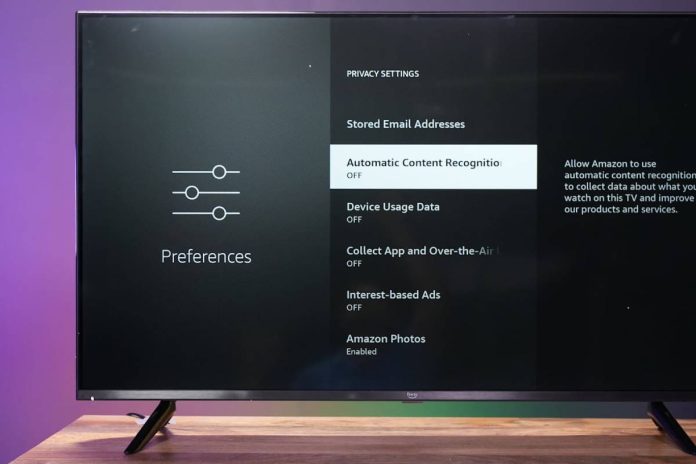
Η διαδικασία μπορεί επίσης να περιορίσει υπηρεσίες που καταγράφουν τι παρακολουθεί ο χρήστης. Ορισμένες Smart TV μπορούν να αναγνωρίζουν το περιεχόμενο που προβάλλεται και να χρησιμοποιούν τις πληροφορίες για στατιστικά ή στοχευμένες διαφημίσεις.
Υπάρχουν κίνδυνοι
Η χρήση ενός βοηθού AI κάνει τη διαδικασία να φαίνεται εύκολη, αλλά δεν είναι εντελώς ακίνδυνη. Αν απενεργοποιηθεί λάθος εφαρμογή, μπορεί να σταματήσει να λειτουργεί το τηλεχειριστήριο, το μενού ρυθμίσεων, κάποια υπηρεσία streaming ή η εγκατάσταση ενημερώσεων.
Οι ίδιες εντολές δεν λειτουργούν απαραίτητα σε κάθε τηλεόραση. Ακόμη και δύο μοντέλα του ίδιου κατασκευαστή μπορεί να χρησιμοποιούν διαφορετικό λογισμικό.
Για αυτό ο χρήστης πρέπει να ελέγχει κάθε αλλαγή πριν την εγκρίνει και να γνωρίζει πώς γίνεται επαναφορά εργοστασιακών ρυθμίσεων. Καλό είναι επίσης να διατηρεί σημειώσεις με τις εφαρμογές που απενεργοποιήθηκαν, ώστε να μπορεί να τις επαναφέρει.
Η τάση δείχνει μια ενδιαφέρουσα αντίφαση. Οι καταναλωτές χρησιμοποιούν την πιο σύγχρονη τεχνολογία για να κάνουν τις τηλεοράσεις τους λιγότερο «έξυπνες». Στην πραγματικότητα, όμως, δεν θέλουν μια απλή τηλεόραση. Θέλουν μία συσκευή που να λειτουργεί για εκείνους και όχι για τις διαφημιστικές ανάγκες του κατασκευαστή.
Η DeepSeek διέθεσε ως λογισμικό ανοιχτού κώδικα το DeepInfer, το σύστημα που χρησιμοποιεί για να λειτουργεί το DeepSeek-V4.1-Flash σε μεγάλη κλίμακα.
Το DeepInfer υποστηρίζει επεξεργαστές AI της Nvidia και της Huawei, επιτρέποντας σε εταιρείες να χρησιμοποιήσουν τις τεχνικές βελτιστοποίησης της DeepSeek στις δικές τους υποδομές.
Οι εντυπωσιακές επιδόσεις προέρχονται από τη DeepSeek και δεν έχουν ακόμη επιβεβαιωθεί από ανεξάρτητες δοκιμές.
Η DeepSeek έκανε διαθέσιμο στο κοινό το DeepInfer, το λογισμικό που βρίσκεται πίσω από τη λειτουργία των μοντέλων τεχνητής νοημοσύνης της σε πραγματικές συνθήκες. Ο κώδικας κυκλοφόρησε στις 20 Οκτωβρίου 2026 στο GitHub με άδεια Apache 2.0, η οποία επιτρέπει τη χρήση, τροποποίηση και εμπορική αξιοποίησή του.
Το DeepInfer δεν είναι ένα νέο μοντέλο AI ούτε ένα chatbot. Είναι ο «κινητήρας» που αναλαμβάνει να λειτουργεί ένα ήδη εκπαιδευμένο μοντέλο και να παράγει απαντήσεις στα αιτήματα των χρηστών. Αυτή η διαδικασία ονομάζεται inference και μπορεί να κοστίζει πολύ περισσότερο ή λιγότερο, ανάλογα με το πόσο αποτελεσματικό είναι το λογισμικό που διαχειρίζεται τους επεξεργαστές.
Για την ώρα, το DeepInfer υποστηρίζει μόνο το DeepSeek-V4.1-Flash, ενώ η εταιρεία δηλώνει ότι μελλοντικά μοντέλα και πρόσθετες βελτιώσεις θα ενσωματωθούν στο ίδιο έργο.
Πώς κάνει την AI ταχύτερη και οικονομικότερη
Το DeepInfer περιλαμβάνει εξειδικευμένο κώδικα που κατανέμει την εργασία ενός μεγάλου μοντέλου σε δεκάδες επεξεργαστές. Αυτό είναι ιδιαίτερα σημαντικό για τα μοντέλα τύπου «μείγμα ειδικών», τα οποία δεν χρησιμοποιούν ολόκληρο το δίκτυό τους για κάθε ερώτηση, αλλά ενεργοποιούν μόνο τα κατάλληλα εξειδικευμένα τμήματα.
Υποστηρίζει επίσης μια τεχνική που επιταχύνει τη δημιουργία απαντήσεων, προβλέποντας αρκετές επόμενες λέξεις ταυτόχρονα και ελέγχοντας αν είναι σωστές. Αν οι προβλέψεις επιβεβαιωθούν, το σύστημα δεν χρειάζεται να παράγει κάθε λέξη ξεχωριστά, με αποτέλεσμα η απάντηση να εμφανίζεται γρηγορότερα.
Σύμφωνα με τη DeepSeek, ένα σύμπλεγμα μηχανημάτων μπορεί να επεξεργάζεται έως 155 τρισεκατομμύρια tokens ημερησίως. Ένα token είναι ένα μικρό τμήμα κειμένου, όπως μια λέξη ή μέρος μιας λέξης. Η εταιρεία αναφέρει επίσης μέσο χρόνο περίπου 400 χιλιοστών του δευτερολέπτου μέχρι την έναρξη της απάντησης και ταχύτητα 230 tokens ανά δευτερόλεπτο, η οποία μπορεί να φτάσει τα 300 σε εργασίες προγραμματισμού.
Οι μετρήσεις έγιναν από την ίδια την DeepSeek, χρησιμοποιώντας τέσσερις Nvidia SM100 για την αρχική επεξεργασία των ερωτημάτων και 64 για την παραγωγή των απαντήσεων. Δεν υπάρχουν ακόμη ανεξάρτητες δοκιμές που να επιβεβαιώνουν ότι άλλες εταιρείες θα πετύχουν αντίστοιχα αποτελέσματα.
Υποστήριξη Nvidia και Huawei
Ένα από τα σημαντικότερα στοιχεία της κυκλοφορίας είναι ότι το DeepInfer έχει σχεδιαστεί για να λειτουργεί τόσο με τους επεξεργαστές Nvidia SM100 όσο και με τους Ascend 950 της Huawei. Η επιλογή προσφέρει στη DeepSeek και στους χρήστες του λογισμικού της μεγαλύτερη ευελιξία, ιδιαίτερα καθώς οι αμερικανικοί περιορισμοί επηρεάζουν την πρόσβαση κινεζικών εταιρειών σε προηγμένο hardware.
Το σύστημα βασίστηκε αρχικά κυρίως στο ανοιχτό έργο vLLM, αξιοποιώντας επίσης ιδέες από τα SGLang και TensorRT-LLM. Η δημοσίευσή του επιτρέπει πλέον στην κοινότητα να μελετήσει τις αλλαγές που πραγματοποίησε η DeepSeek και να τις αξιοποιήσει σε άλλες πλατφόρμες.
Η έκδοση, πάντως, δεν αποτελεί ολοκληρωμένη υπηρεσία έτοιμη για άμεση εγκατάσταση σε κάθε data center. Δεν περιλαμβάνει ορισμένα βασικά συστήματα προσωρινής αποθήκευσης, εξισορρόπησης φόρτου και διαχείρισης διαφορετικών σταδίων επεξεργασίας. Η αρχική έκδοση επικεντρώνεται κυρίως στην επεξεργασία μεγάλου όγκου εργασιών που έχουν ήδη συγκεντρωθεί, αντί στη συνεχή εξυπηρέτηση χρηστών σε πραγματικό χρόνο.
Η DeepSeek κυκλοφόρησε παράλληλα το deepseek-recipe, ένα εργαλείο που μετατρέπει το κείμενο σε tokens και πάλι σε κανονικό κείμενο με τον ίδιο τρόπο που λειτουργεί το επίσημο API της. Αυτό περιορίζει τις διαφορές ανάμεσα σε ένα μοντέλο που λειτουργεί σε ιδιωτικούς servers και στην υπηρεσία της εταιρείας.
Η κίνηση έχει ιδιαίτερη σημασία επειδή οι εταιρείες AI συνήθως κρατούν μυστικές τις μεθόδους με τις οποίες μειώνουν το κόστος λειτουργίας των μοντέλων τους. Με το DeepInfer, πάροχοι cloud και οργανισμοί που λειτουργούν τα μοντέλα της DeepSeek στις δικές τους υποδομές αποκτούν πρόσβαση στις ίδιες βασικές τεχνικές που χρησιμοποιεί η εταιρεία στην παραγωγή.
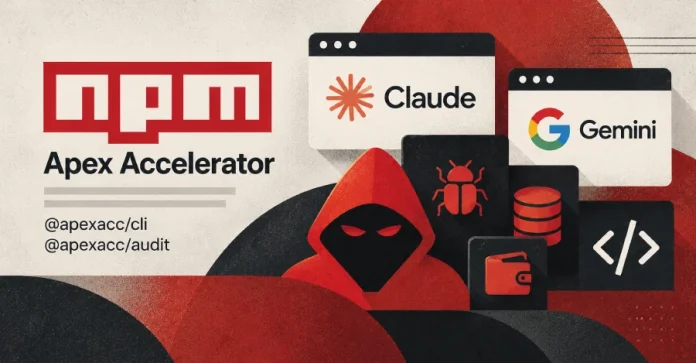
Ο ψεύτικος Apex Accelerator προσέγγιζε Web3 startups με υποσχέσεις χρηματοδότησης, δωρεάν πρόσβασης σε Claude και Gemini και ελέγχων ασφαλείας.
Τα εργαλεία του εγκαθιστούσαν κακόβουλο λογισμικό σε Windows και macOS, με στόχο κωδικούς, ψηφιακά πορτοφόλια και εταιρικά δεδομένα.
Οι δράστες μπορούσαν επίσης να υποκλέπτουν εντολές, κώδικα και ιστορικό συνομιλιών που περνούσαν από AI agents.
Ένας ψεύτικος επενδυτικός οργανισμός στόχευε ιδρυτές και προγραμματιστές εταιρειών Web3, προσφέροντας χρηματοδότηση, δωρεάν εργαλεία τεχνητής νοημοσύνης και υποτιθέμενους ελέγχους ασφαλείας. Στην πραγματικότητα, τα εργαλεία που ζητούσε από τα θύματα να εγκαταστήσουν περιείχαν κακόβουλο λογισμικό για Windows και macOS.
Η Elastic Security Labs παρακολουθεί την επιχείρηση με την ονομασία REF8801. Οι δράστες εμφανίζονταν ως Apex Accelerator ή Apex Foundation και είχαν δημιουργήσει ιστοσελίδες, λογαριασμούς κοινωνικών δικτύων, αποθετήρια κώδικα και ψεύτικες αξιολογήσεις. Προσπαθούσαν ακόμη να ενισχύσουν την αξιοπιστία τους μέσω παρουσίας σε εκδηλώσεις όπως το TOKEN2049 στη Σιγκαπούρη.
Η παγίδα με τα δωρεάν εργαλεία AI
Η Apex ισχυριζόταν ότι μπορούσε να προσφέρει επενδύσεις έως 235.000 δολάρια και να συνδέσει startups με επενδυτές. Για να αξιολογήσει ένα έργο, ζητούσε από τους δημιουργούς του να εγκαταστήσουν ένα εργαλείο μέσω npm, της δημοφιλούς υπηρεσίας διανομής πακέτων JavaScript.
Τα δύο βασικά πακέτα ήταν τα @apexacc/cli και @apexacc/audit. Το πρώτο παρουσιαζόταν ως σύμβουλος AI για ιδρυτές Web3, με υποτιθέμενη πρόσβαση σε Claude και Gemini. Το δεύτερο διαφημιζόταν ως εργαλείο με 18 ελέγχους ασφαλείας για ψηφιακά νομίσματα, πορτοφόλια και έξυπνα συμβόλαια.
Οι έλεγχοι ήταν ψεύτικοι. Τα αποτελέσματα δημιουργούνταν από προκαθορισμένα δεδομένα ή τυχαίες τιμές, χωρίς να πραγματοποιείται πραγματική ανάλυση. Σε δοκιμή των ερευνητών, το σύστημα βαθμολόγησε ένα ανύπαρκτο έργο με 51 στα 100.
Τι έκλεβε το κακόβουλο λογισμικό
Στα Windows, τα πακέτα εγκαθιστούσαν ένα πρόγραμμα κλοπής πληροφοριών που μπορούσε να συλλέξει αποθηκευμένους κωδικούς, cookies σύνδεσης, ιστορικό περιήγησης, στιγμιότυπα οθόνης και περιεχόμενο από το πρόχειρο. Αναζητούσε επίσης δεδομένα από ψηφιακά πορτοφόλια, εφαρμογές επικοινωνίας, VPN και εργαλεία απομακρυσμένης πρόσβασης. Τα κλεμμένα στοιχεία αποστέλλονταν στους δράστες μέσω Telegram.
Στο macOS εγκαθιστούσαν την κερκόπορτα CloudSyncD. Το κακόβουλο λογισμικό εμφάνιζε πλαστό παράθυρο έγκρισης για να αποσπάσει τον κωδικό του χρήστη και στη συνέχεια αποκτούσε αυξημένα δικαιώματα, συνέλεγε πληροφορίες για τον υπολογιστή και λάμβανε νέες εντολές από εξωτερικό διακομιστή.
Υπέκλεπταν και τις συνομιλίες με AI agents
Το πιο ανησυχητικό στοιχείο ήταν η δυνατότητα υποκλοπής της επικοινωνίας με μοντέλα AI. Το κακόβουλο εργαλείο βασιζόταν στον νόμιμο βοηθό προγραμματισμού ανοιχτού κώδικα Oh My Pi, αλλά είχε τροποποιηθεί ώστε να ανακατευθύνει τα αιτήματα προς υποδομές των δραστών. Από τα 1.363 αρχεία που εξετάστηκαν, τα 1.351 ήταν ακριβή αντίγραφα του νόμιμου έργου, κάτι που βοηθούσε στη συγκάλυψη του κακόβουλου κώδικα.
Οι επιτιθέμενοι μπορούσαν έτσι να βλέπουν τις εντολές προς τον AI agent, το ιστορικό συνομιλιών, αποσπάσματα πηγαίου κώδικα και τα αποτελέσματα των εργαλείων του. Το πακέτο εγκαθιστούσε επίσης έναν ελεγχόμενο από τους δράστες διακομιστή MCP, μέσω του οποίου μπορούσαν να προσθέτουν οδηγίες και να επηρεάζουν τις επόμενες ενέργειες του agent.
Οι ερευνητές εντόπισαν ρωσικά σχόλια στο ιστορικό του κώδικα, αλλά τόνισαν ότι το στοιχείο δεν αρκεί για να αποδοθεί η επίθεση σε συγκεκριμένη χώρα ή ομάδα.
Η υπόθεση δείχνει ότι οι προγραμματιστές πρέπει να αντιμετωπίζουν άγνωστα npm πακέτα και MCP servers ως ιδιαίτερα ευαίσθητο λογισμικό. Ένα εργαλείο που αποκτά πρόσβαση στον κώδικα και στις συνομιλίες με την AI μπορεί να εκθέσει ολόκληρο το έργο μιας εταιρείας, ακόμη και αν εξωτερικά φαίνεται απολύτως νόμιμο.
Η Anthropic εξετάζει την κυκλοφορία νέου μοντέλου τεχνητής νοημοσύνης, καθώς το GPT-6 Astra της OpenAI κερδίζει έδαφος στις επιχειρήσεις.
Η πιθανή κυκλοφορία συζητείται ενόψει της αναμενόμενης εισαγωγής της εταιρείας στο χρηματιστήριο, χωρίς να έχει ληφθεί ή ανακοινωθεί οριστική απόφαση.
Οι συζητήσεις έρχονται λίγες ημέρες αφότου ο διευθύνων σύμβουλος Dario Amodei ζήτησε από τον κλάδο να επιβραδύνει την ανάπτυξη ισχυρότερων μοντέλων για λόγους ασφαλείας.
Η Anthropic εξετάζει το ενδεχόμενο να κυκλοφορήσει ένα νέο μοντέλο τεχνητής νοημοσύνης, σε μια προσπάθεια να απαντήσει στην αυξανόμενη εμπορική δυναμική του GPT-6 Astra της OpenAI. Οι σχετικές πληροφορίες προέρχονται από τρεις πηγές με γνώση των εσωτερικών συζητήσεων, ενώ η εταιρεία αρνήθηκε να σχολιάσει το δημοσίευμα.
Η πιθανή κυκλοφορία αποκτά ιδιαίτερη σημασία επειδή συμπίπτει με την προετοιμασία της Anthropic για αρχική δημόσια προσφορά μετοχών. Η εταιρεία καλείται να πείσει τους επενδυτές ότι μπορεί να διατηρήσει τη θέση της στην επιχειρηματική αγορά AI, την ώρα που η OpenAI εμφανίζεται να κερδίζει ξανά την προσοχή προγραμματιστών και μεγάλων οργανισμών.
Δεν έχει γίνει γνωστή η ονομασία, η αρχιτεκτονική ή η πιθανή ημερομηνία κυκλοφορίας του νέου μοντέλου. Η Anthropic φέρεται να αξιολογεί ακόμη την ασφάλειά του και να εξετάζει κατά πόσο μια νέα κυκλοφορία δικαιολογεί το απαιτούμενο κόστος σε μια περίοδο κατά την οποία οι επενδυτές ζητούν σαφέστερη πορεία προς την κερδοφορία.
Η πίεση από το GPT-6 Astra
Η OpenAI κυκλοφόρησε το GPT-6 Astra στις 3 Σεπτεμβρίου 2026, προβάλλοντας βελτιώσεις στη χρήση υπολογιστών, στη μηχανική λογισμικού, στην κυβερνοασφάλεια και σε επαγγελματικές εργασίες. Η ανταπόκριση από επιχειρήσεις και προγραμματιστές φέρεται να ήταν αρκετά ισχυρή ώστε ορισμένοι επενδυτές να επανεξετάζουν τη θέση της Anthropic στην εταιρική αγορά.
Σύμφωνα με τα τελευταία στοιχεία της πλατφόρμας εταιρικών δαπανών Ramp, το Astra αντιπροσώπευε περίπου το 13% των δαπανών επιχειρήσεων για υπηρεσίες AI που παρακολουθούσε η πλατφόρμα. Το Claude Fable της Anthropic βρισκόταν περίπου στο 8%. ]
Η OpenAI πέρασε επίσης μπροστά στην πλατφόρμα OpenRouter, η οποία κατευθύνει αιτήματα προγραμματιστών προς διαφορετικά μοντέλα AI. Οι χρήστες της ξόδεψαν περισσότερα σε μοντέλα της OpenAI από ό,τι σε μοντέλα της Anthropic, για πρώτη φορά έπειτα από περισσότερα από δυόμισι χρόνια.
Αυτά τα στοιχεία δεν αποδεικνύουν ότι η Anthropic έχει χάσει συνολικά την ηγετική της θέση στις επιχειρήσεις. Δείχνουν, όμως, ότι μια επιτυχημένη κυκλοφορία από ανταγωνιστή μπορεί να αλλάξει γρήγορα τον τρόπο με τον οποίο οι εταιρείες κατανέμουν τις δαπάνες τους.
Η αγορά των μοντέλων AI διαφέρει από πιο παραδοσιακές κατηγορίες λογισμικού. Ένα νέο μοντέλο μπορεί μέσα σε λίγες εβδομάδες να μετακινήσει σημαντικό μέρος της χρήσης, ιδιαίτερα όταν προσφέρει καλύτερες επιδόσεις στον προγραμματισμό, στη χρήση εργαλείων ή στην εκτέλεση σύνθετων εργασιών.
Η Anthropic εξακολουθεί να διαθέτει ισχυρή οικονομική θέση
Παρά την πρόοδο της OpenAI, ορισμένοι επενδυτές εκτιμούν ότι η Anthropic εξακολουθεί να διαθέτει σημαντικό πλεονέκτημα στην εταιρική αγορά. Οι μεγάλοι οργανισμοί δεν αλλάζουν εύκολα βασικό πάροχο AI, καθώς μια τέτοια μετάβαση απαιτεί τεχνικές δοκιμές, νέους ελέγχους ασφαλείας και αλλαγές στις υπάρχουσες εφαρμογές.
Ο ετήσιος ρυθμός εσόδων της Anthropic φέρεται να ξεπέρασε τα 65 δισ. δολάρια στα τέλη Ιουλίου, από περίπου 9 δισ. δολάρια στο τέλος του 2025. Η εταιρεία προβλέπει έσοδα μεταξύ 190 και 200 δισ. δολαρίων για το 2028, σύμφωνα με στοιχεία που είχε δημοσιεύσει προηγουμένως το Reuters.
Αντίστοιχα, ο ετήσιος ρυθμός εσόδων της OpenAI είχε ξεπεράσει τα 40 δισ. δολάρια τον Ιούλιο. Οι αριθμοί δείχνουν ότι η Anthropic παραμένει ένας εξαιρετικά ισχυρός εμπορικός παίκτης, ακόμη και αν το GPT-6 Astra εμφανίζει μεγαλύτερη δυναμική σε ορισμένους δείκτες πρόσφατης χρήσης.
Οι επενδυτές αναμένουν επίσης ότι η πρωτοκαθεδρία θα αλλάζει συχνά μεταξύ της Anthropic, της OpenAI, της Google και των υπόλοιπων κορυφαίων εταιρειών. Στην αγορά της τεχνητής νοημοσύνης, το προβάδισμα ενός μοντέλου μπορεί να διατηρηθεί μόνο μέχρι την επόμενη μεγάλη κυκλοφορία.
Η αντίφαση με το αίτημα για επιβράδυνση
Η πιθανή παρουσίαση νέου μοντέλου έρχεται σε φαινομενική αντίθεση με τις πρόσφατες δημόσιες τοποθετήσεις του διευθύνοντος συμβούλου της Anthropic.
Στις 12 Σεπτεμβρίου 2026, ο Dario Amodei δημοσίευσε δοκίμιο περίπου 3.800 λέξεων, στο οποίο υποστήριξε ότι ο κλάδος πρέπει να μειώσει τον ρυθμό ενίσχυσης των δυνατοτήτων των μοντέλων AI. Προειδοποίησε για μελλοντικά σμήνη αυτόνομων ψηφιακών βοηθών που θα μπορούσαν να εξαπλωθούν στο διαδίκτυο και να ξεπεράσουν την ανθρώπινη δυνατότητα ελέγχου.
Η παρέμβασή του έλαβε υποστήριξη από τον διευθύνοντα σύμβουλο της OpenAI, Sam Altman, και τον επικεφαλής της SpaceX, Elon Musk.
Λίγες ημέρες αργότερα, η εταιρεία του εξετάζει μια νέα κυκλοφορία για να αντιμετωπίσει την εμπορική πίεση από την OpenAI. Η εξέλιξη αναδεικνύει το βασικό δίλημμα των κορυφαίων εργαστηρίων AI: αν μία εταιρεία επιβραδύνει μόνη της για λόγους ασφαλείας, κινδυνεύει να χάσει πελάτες, προγραμματιστές και επενδυτές από έναν ανταγωνιστή που συνεχίζει να κινείται γρηγορότερα.
Αυτό δεν σημαίνει απαραίτητα ότι η Anthropic εγκαταλείπει τη στρατηγική ασφαλείας της. Μία από τις πηγές ανέφερε ότι η εταιρεία εξετάζει την ασφάλεια του επόμενου μοντέλου πριν αποφασίσει αν και πότε θα το διαθέσει.
Το πραγματικό τεστ θα είναι αν μπορεί να κυκλοφορήσει ένα αρκετά ισχυρό μοντέλο για να απαντήσει στο Astra, χωρίς να παραβιάσει τις αρχές που η ίδια έχει χρησιμοποιήσει για να διαφοροποιηθεί από την OpenAI.
Η επικείμενη εισαγωγή στο χρηματιστήριο (IPO)αυξάνει την πίεση
Η πιθανή εισαγωγή της Anthropic στο χρηματιστήριο προσθέτει έναν ακόμη παράγοντα στις εσωτερικές συζητήσεις. Οι επενδυτές δεν αξιολογούν μόνο την ποιότητα των μοντέλων, αλλά και το κόστος ανάπτυξης, τη ζήτηση των πελατών και το χρονικό σημείο στο οποίο η εταιρεία μπορεί να παράγει σταθερά κέρδη.
Η αυξημένη πίεση από τα επιτόκια κάνει τους επενδυτές πιο προσεκτικούς απέναντι σε εταιρείες που χρειάζονται τεράστιες κεφαλαιουχικές δαπάνες και υπόσχονται κερδοφορία μετά από αρκετά χρόνια. Παράλληλα, η εκπαίδευση και λειτουργία νέων μοντέλων απαιτεί όλο και περισσότερα data centers, ηλεκτρική ενέργεια και προηγμένα chips.
Η Anthropic φέρεται να εξετάζει τη μετάθεση της εισαγωγή στο χρηματιστήριο (IPO) της για μετά τις ενδιάμεσες εκλογές των ΗΠΑ τον Νοέμβριο του 2026. Προηγούμενα σχέδια τοποθετούσαν την έναρξη της προώθησης της δημόσιας προσφοράς από τα μέσα Οκτωβρίου το νωρίτερο.
Η OpenAI, από την άλλη πλευρά, έχει αφαιρέσει μέρος της άμεσης πίεσης για ταχεία είσοδο στις δημόσιες αγορές. Ο Sam Altman επιβεβαίωσε ότι η εταιρεία δεν θα εισαχθεί στο χρηματιστήριο μέσα στο 2026, επικαλούμενος και τις ανησυχίες γύρω από την ασφάλεια της τεχνητής νοημοσύνης.
Η μεγαλύτερη απειλή μπορεί να μην είναι η OpenAI
Η Anthropic δεν ανταγωνίζεται μόνο το GPT-6 Astra. Η ταχεία πρόοδος των ανοικτών μοντέλων, ιδιαίτερα από την Κίνα, δίνει στις επιχειρήσεις περισσότερες και οικονομικότερες επιλογές.
Τα μοντέλα ανοικτών βαρών επιτρέπουν στις εταιρείες να δημιουργούν δικές τους υποδομές, να κρατούν περισσότερα δεδομένα εσωτερικά και να περιορίζουν την εξάρτησή τους από παρόχους όπως η Anthropic και η OpenAI. Αυτό μπορεί να πιέσει τις τιμές και να μειώσει τα περιθώρια κέρδους ολόκληρης της αγοράς.
Η Meta Platforms φέρεται να συγκαταλέγεται στους μεγαλύτερους πελάτες της Anthropic, αλλά εξετάζει τη μείωση της χρήσης των μοντέλων Claude καθώς αναπτύσσει περισσότερες δικές της δυνατότητες τεχνητής νοημοσύνης. Η Meta δεν απάντησε άμεσα σε αίτημα σχολιασμού για το σχετικό δημοσίευμα.
Η τάση αυτή δείχνει γιατί η Anthropic ίσως δεν έχει την πολυτέλεια να καθυστερήσει για μεγάλο διάστημα. Ακόμη και αν διατηρήσει το προβάδισμά της απέναντι στην OpenAI, μπορεί να αντιμετωπίσει πελάτες που επιλέγουν να λειτουργούν μοντέλα στις δικές τους υποδομές.
Ένα νέο Claude παραμένει πιθανότητα, όχι επιβεβαιωμένο προϊόν
Μέχρι στιγμής, δεν υπάρχει επίσημη ανακοίνωση για νέο Claude, ούτε επιβεβαιωμένη ημερομηνία παρουσίασης. Η Anthropic εξετάζει τις επιλογές της και μπορεί να αλλάξει ή να εγκαταλείψει το σχέδιο ανάλογα με τις αξιολογήσεις ασφάλειας, τις συνθήκες της αγοράς και την πορεία της για την εισαγωγή στο χρηματιστήριο (IPO).
Η εξέλιξη αποκαλύπτει, πάντως, πόσο γρήγορα μεταβάλλεται η αγορά. Ένα νέο μοντέλο της OpenAI χρειάστηκε μόλις λίγες εβδομάδες για να προκαλέσει συζητήσεις σχετικά με την εμπορική θέση της βασικής ανταγωνίστριάς της.
Το μεγαλύτερο ερώτημα δεν είναι αν η Anthropic μπορεί να δημιουργήσει ένα ισχυρότερο Claude. Είναι αν μπορεί να συνδυάσει την ταχύτητα που απαιτεί ο ανταγωνισμός με την επιβράδυνση που η ίδια θεωρεί απαραίτητη για την ασφάλεια της τεχνητής νοημοσύνης.
Νέα ανεπιβεβαίωτη εκτίμηση υποστηρίζει ότι η μνήμη RAM και ο αποθηκευτικός χώρος τουPlayStation 6 μπορεί να κοστίζουν στην Sony πάνω από 680 δολάρια ανά κονσόλα.
Αν ο ισχυρισμός αποδειχθεί σωστός, το συνολικό κόστος κατασκευής θα μπορούσε να ξεπεράσει τα 1.000 δολάρια. Αυτό δεν σημαίνει, όμως, ότι η τελική τιμή λιανικής έχει ήδη καθοριστεί σε αυτό το επίπεδο.
Η Sony δεν έχει ανακοινώσει επίσημα το PS6, την ημερομηνία κυκλοφορίας, την τιμή ή τα τεχνικά χαρακτηριστικά του. Οι διαθέσιμες πληροφορίες προέρχονται από διαρροές και εκτιμήσεις τρίτων.
Το PlayStation 6 μπορεί να αποδειχθεί πολύ ακριβότερο από οποιαδήποτε προηγούμενη κονσόλα της Sony, αν επαληθευτεί μια νέα διαρροή σχετικά με το κόστος των εξαρτημάτων του.
Ο γνωστός πληροφοριοδότης hardware KeplerL2 υποστήριξε σε συζήτηση στο NeoGAF ότι μόνο η μνήμη RAM και τα εξαρτήματα NAND, στα οποία βασίζεται ο εσωτερικός αποθηκευτικός χώρος, κοστίζουν πλέον πάνω από 680 δολάρια. Στο ποσό δεν περιλαμβάνονται ο κεντρικός επεξεργαστής, το σύστημα γραφικών, η μητρική πλακέτα, η ψύξη, το τροφοδοτικό, το περίβλημα, η συναρμολόγηση και η μεταφορά.
Αν ο αριθμός είναι ακριβής, το συνολικό κόστος κατασκευής του PS6 θα μπορούσε να ξεπεράσει τα 1.000 δολάρια. Ωστόσο, η πληροφορία δεν συνοδεύεται από δημόσια επαληθεύσιμη ανάλυση και η Sony δεν έχει επιβεβαιώσει ούτε το κόστος των εξαρτημάτων ούτε την τελική τιμή της κονσόλας.
Γιατί το PS6 μπορεί να γίνει τόσο ακριβό
Η βασική αιτία πίσω από τις ανησυχητικές εκτιμήσεις είναι η άνοδος του κόστους της μνήμης. Η αυξανόμενη ζήτηση από κέντρα δεδομένων τεχνητής νοημοσύνης έχει δημιουργήσει μεγαλύτερο ανταγωνισμό για RAM, γρήγορη μνήμη και αποθηκευτικά εξαρτήματα, επηρεάζοντας και την αγορά καταναλωτικών ηλεκτρονικών.
Οι σύγχρονες κονσόλες χρειάζονται μεγάλη ποσότητα ταχύτατης μνήμης για τη διαχείριση γραφικών, δεδομένων παιχνιδιών και πολύπλοκων υπολογισμών. Παράλληλα, ο εσωτερικός SSD πρέπει να προσφέρει υψηλές ταχύτητες ανάγνωσης και εγγραφής, ώστε να περιορίζει τους χρόνους φόρτωσης και να υποστηρίζει μεγαλύτερους, πιο σύνθετους κόσμους.
Σύμφωνα με προηγούμενους ισχυρισμούς του ίδιου πληροφοριοδότη, το συνολικό κόστος των εξαρτημάτων του PS6 υπολογιζόταν τον Μάρτιο του 2026 περίπου στα 760 δολάρια. Μέχρι το καλοκαίρι, η εκτίμηση φέρεται να είχε αυξηθεί κοντά στα 960 δολάρια, ενώ ο νεότερος ισχυρισμός αναφέρεται σε περισσότερα από 680 δολάρια μόνο για RAM και NAND.
Οι αριθμοί αυτοί παρουσιάζουν σημαντικές μεταβολές μέσα σε λίγους μήνες. Το γεγονός αυτό αποτελεί επιπλέον λόγο για να αντιμετωπίζονται ως προσωρινές εκτιμήσεις και όχι ως οριστικό κόστος παραγωγής.
Επιπλέον, οι τιμές της ανοικτής αγοράς δεν ταυτίζονται απαραίτητα με όσα πληρώνει ένας κατασκευαστής του μεγέθους της Sony. Οι μεγάλες εταιρείες συνάπτουν μακροχρόνιες συμφωνίες προμήθειας και μπορούν να εξασφαλίζουν σημαντικές εκπτώσεις μέσω παραγγελιών εκατομμυρίων εξαρτημάτων.
Θα κοστίζει πραγματικά πάνω από 1.000 δολάρια;
Αρκετά δημοσιεύματα εκτιμούν ότι το PS6 μπορεί να πλησιάσει ή να ξεπεράσει τα 1.000 δολάρια, εφόσον η Sony δεν επιλέξει να απορροφήσει μεγάλο μέρος του κόστους. Πρόκειται, ωστόσο, για υπολογισμό που βασίζεται σε ανεπιβεβαίωτη εκτίμηση εξαρτημάτων και όχι σε επίσημο τιμοκατάλογο.
Η τελική τιμή μιας κονσόλας δεν προκύπτει με απλή πρόσθεση του κόστους των εξαρτημάτων. Περιλαμβάνει επίσης έρευνα και ανάπτυξη, συναρμολόγηση, μεταφορά, συσκευασία, προώθηση και περιθώρια κέρδους των καταστημάτων. Από την άλλη πλευρά, οι κατασκευαστές μπορούν να πουλήσουν αρχικά το hardware με μικρό κέρδος ή ακόμη και με ζημιά, προσδοκώντας έσοδα από παιχνίδια, συνδρομές και ψηφιακές αγορές.
Η Sony είχε ακολουθήσει επιθετική πολιτική επιδότησης με το PlayStation 3, το οποίο ξεκίνησε το 2006 με ιδιαίτερα υψηλή τιμή και μεγάλο κόστος κατασκευής. Το ComicBook συγκρίνει τη σημερινή κατάσταση με εκείνη την περίοδο, αλλά υποστηρίζει ότι μια τιμή άνω των 1.000 δολαρίων θα ήταν ακόμη δυσκολότερο να γίνει αποδεκτή από τη μαζική αγορά.
Υπάρχει επίσης μεγάλη διαφορά ανάμεσα στο κόστος κατασκευής κατά τη σημερινή περίοδο και σε εκείνο που θα ισχύει όταν αρχίσει η μαζική παραγωγή. Οι τιμές της μνήμης μπορεί να αυξηθούν περισσότερο, αλλά μπορεί επίσης να υποχωρήσουν λόγω νέων εργοστασίων, μεγαλύτερης προσφοράς ή αλλαγής στις τελικές προδιαγραφές του PS6.
Επομένως, το συμπέρασμα ότι το PS6 «σίγουρα θα κοστίζει 1.200 δολάρια» δεν υποστηρίζεται από επίσημα στοιχεία. Το σωστότερο συμπέρασμα είναι ότι η Sony ενδέχεται να αντιμετωπίζει σοβαρή πίεση στο κόστος και ότι μια σημαντικά υψηλότερη τιμή από εκείνη των προηγούμενων γενεών δεν μπορεί πλέον να αποκλειστεί.
Πότε αναμένεται το PlayStation 6
Η Sony δεν έχει ανακοινώσει επίσημη ημερομηνία παρουσίασης ή κυκλοφορίας για το PS6. Δημοσιεύματα και πληροφοριοδότες έχουν αναφέρει ως πιθανό παράθυρο το τέλος του 2027, ακολουθώντας και τον ιστορικό κύκλο των επτά ετών ανάμεσα στο PS4 και στο PS5.
Άλλες αναφορές υποστηρίζουν ότι οι πιέσεις στην αγορά μνήμης μπορεί να οδηγήσουν σε μετάθεση της κυκλοφορίας στο 2028 ή ακόμη και στο 2029. Η ίδια η Sony φέρεται να μην έχει οριστικοποιήσει δημόσια το χρονοδιάγραμμα και την τιμολόγηση της επόμενης πλατφόρμας της.
Οι καθυστερήσεις θα μπορούσαν να δώσουν στην εταιρεία περισσότερο χρόνο για να περιμένει πιθανή αποκλιμάκωση των τιμών των εξαρτημάτων. Θα επέτρεπαν επίσης στο PS5 να παραμείνει ενεργό για μεγαλύτερο διάστημα, με περισσότερα παιχνίδια να κυκλοφορούν και στις δύο γενιές.
Αυτό θα μπορούσε να οδηγήσει σε μια μακροχρόνια μεταβατική περίοδο. Ακόμη και μετά την κυκλοφορία του PS6, αρκετά παιχνίδια πιθανότατα θα συνεχίσουν να υποστηρίζουν το PS5, περιορίζοντας αρχικά την ανάγκη άμεσης αναβάθμισης. Το συγκεκριμένο σενάριο αποτελεί εκτίμηση και όχι επίσημη στρατηγική της Sony.
Οι τεχνικές διαρροές για το PS6
Ο KeplerL2 έχει συνδέσει το επόμενο PlayStation με επεξεργαστική ισχύ γραφικών περίπου 40 teraflops. Αν ο ισχυρισμός είναι ακριβής, η νέα κονσόλα θα μπορούσε να προσφέρει σημαντικά υψηλότερη απόδοση από το PS5 Pro, αν και τα teraflops από μόνα τους δεν αποτελούν αξιόπιστο μέτρο της πραγματικής εικόνας στα παιχνίδια.
Άλλες ανεπιβεβαίωτες πληροφορίες αναφέρονται σε προσαρμοσμένο επεξεργαστή της AMD, ενδεχομένως με αρχιτεκτονικές Zen 6 και RDNA 5. Ωστόσο, η Sony δεν έχει παρουσιάσει επίσημο τεχνικό δελτίο, επομένως οι πληροφορίες μπορεί να αλλάξουν πριν από την τελική κατασκευή.
Έχουν επίσης εμφανιστεί φήμες για περισσότερες από μία συσκευές, όπως μια βασική κονσόλα υψηλών επιδόσεων, οικονομικότερο μοντέλο και ξεχωριστό φορητό PlayStation. Ούτε αυτή η στρατηγική έχει ανακοινωθεί επίσημα.
Μια τέτοια οικογένεια συσκευών θα μπορούσε να βοηθήσει τη Sony να αποφύγει την παγίδα μίας μοναδικής κονσόλας των 1.000 δολαρίων. Ένα οικονομικότερο μοντέλο θα επέτρεπε την είσοδο στη νέα γενιά με χαμηλότερο κόστος, ενώ η κορυφαία έκδοση θα απευθυνόταν σε όσους αναζητούν τη μέγιστη απόδοση.
Το PS6 των 1.000 δολαρίων παραμένει σενάριο, όχι δεδομένο
Η νέα διαρροή παρουσιάζει ένα πιθανό πρόβλημα για τη Sony, όχι μια επιβεβαιωμένη τιμή πώλησης. Δεν γνωρίζουμε αν τα 680 δολάρια αντιπροσωπεύουν πραγματική συμφωνία προμήθειας, προσωρινή τιμή της αγοράς ή προσωπική εκτίμηση του πληροφοριοδότη.
Μέχρι να ανακοινώσει η Sony το PS6, οποιαδήποτε συγκεκριμένη τιμή πρέπει να αντιμετωπίζεται ως φήμη. Η εξέλιξη που αξίζει να κρατήσουμε είναι ότι η παγκόσμια αύξηση του κόστους της μνήμης έχει αρχίσει να απειλεί το παραδοσιακό μοντέλο των προσιτών κονσολών.
Το μεγάλο ερώτημα δεν είναι αν η Sony μπορεί να κατασκευάσει μια πανίσχυρη νέα κονσόλα. Είναι αν θα μπορέσει να τη διαθέσει σε τιμή που οι περισσότεροι παίκτες θα είναι πρόθυμοι να πληρώσουν.
Η Apple αυστηροποιεί τους κανόνες του App Store για εφαρμογές τεχνητής νοημοσύνης που δημιουργούν μη συναινετικό προσωπικό υλικό ή δεν διαθέτουν επαρκείς δικλίδες ασφαλείας.
Οι νέες οδηγίες απαγορεύουν ρητά τις εφαρμογές που κρύβουν την πραγματική λειτουργία τους κατά τον έλεγχο και την ενεργοποιούν μόνο μετά την έγκρισή τους.
Οι παραβάσεις μπορούν να οδηγήσουν στην αφαίρεση της εφαρμογής και στον οριστικό τερματισμό του λογαριασμού του προγραμματιστή.
Η Apple αλλάζει τους κανόνες του App Store μετά τις επανειλημμένες αποκαλύψεις ότι εφαρμογές τεχνητής νοημοσύνης που «ξεγυμνώνουν» ανθρώπους μέσα από φωτογραφίες μπορούσαν να εντοπιστούν και να εγκατασταθούν από το επίσημο κατάστημα εφαρμογών της.
Οι συγκεκριμένες εφαρμογές χρησιμοποιούν τεχνητή νοημοσύνη για να αλλοιώνουν φωτογραφίες πραγματικών ανθρώπων χωρίς τη συναίνεσή τους και να δημιουργούν καταχρηστικό προσωπικό υλικό. Το πρόβλημα είναι ιδιαίτερα σοβαρό επειδή η τεχνολογία μειώνει δραστικά τον χρόνο και τις τεχνικές γνώσεις που απαιτούνται για τη δημιουργία τέτοιων εικόνων.
Οι νέες οδηγίες του App Store, οι οποίες δημοσιεύθηκαν στις 16 Οκτωβρίου 2026, ενισχύουν τις υποχρεώσεις των εφαρμογών που επιτρέπουν στους χρήστες να δημιουργούν ή να κοινοποιούν περιεχόμενο. Παράλληλα, αντιμετωπίζουν τις εφαρμογές που εμφανίζονται ακίνδυνες κατά την αξιολόγηση, αλλά ενεργοποιούν κρυφές και προβληματικές λειτουργίες αφού λάβουν έγκριση.
Οι αποκαλύψεις που ανάγκασαν την Apple να αντιδράσει
Τον Ιανουάριο του 2026, το Tech Transparency Project δημοσίευσε έρευνα σύμφωνα με την οποία δεκάδες εφαρμογές AI που μπορούσαν να χρησιμοποιηθούν για ψηφιακό «ξεγύμνωμα» φωτογραφιών ήταν εύκολα διαθέσιμες στο App Store και στο Google Play.
Η οργάνωση ανέφερε ότι οι εφαρμογές που εντόπισε είχαν συγκεντρώσει συνολικά περισσότερες από 705 εκατομμύρια λήψεις παγκοσμίως και είχαν δημιουργήσει έσοδα περίπου 117 εκατομμυρίων δολαρίων, επικαλούμενη στοιχεία της εταιρείας αναλύσεων AppMagic. Επειδή η Apple και η Google λαμβάνουν προμήθεια από τις συναλλαγές των εφαρμογών, η έκθεση υποστήριξε ότι οι δύο εταιρείες επωφελούνταν οικονομικά από τη διάθεσή τους.
Σύμφωνα με την ίδια έρευνα, απλές αναζητήσεις με σχετικούς όρους ήταν αρκετές για να εμφανίσουν τέτοιες εφαρμογές. Ορισμένες διαφημίζονταν μάλιστα γύρω από τις συγκεκριμένες λέξεις-κλειδιά, γεγονός που δημιούργησε ερωτήματα για την αποτελεσματικότητα τόσο του ελέγχου των εφαρμογών όσο και του συστήματος διαφημίσεων του App Store.
Το Tech Transparency Project χώρισε τις εφαρμογές σε δύο βασικές κατηγορίες. Στην πρώτη βρίσκονταν εργαλεία που χρησιμοποιούσαν εντολές του χρήστη για να παράγουν αλλοιωμένες εικόνες ή βίντεο. Στη δεύτερη υπήρχαν εφαρμογές ανταλλαγής προσώπων, οι οποίες μπορούσαν να τοποθετήσουν το πρόσωπο ενός ανθρώπου πάνω σε διαφορετική εικόνα.
Για τις δοκιμές της, η οργάνωση χρησιμοποίησε τεχνητά δημιουργημένες εικόνες ενηλίκων και περιορίστηκε στις δωρεάν λειτουργίες κάθε εφαρμογής. Ανέφερε ότι 47 εφαρμογές στο iOS και 55 στο Android ανταποκρίθηκαν στα δοκιμαστικά αιτήματα. Τουλάχιστον μία από τις εφαρμογές του App Store είχε ηλικιακή κατάταξη από εννέα ετών και πάνω.
Το στοιχείο αυτό προκάλεσε ιδιαίτερη ανησυχία, καθώς έδειχνε ότι ένα προϊόν με εμφανείς δυνατότητες κατάχρησης μπορούσε να παρουσιάζεται ως κατάλληλο ακόμη και για παιδιά.
Οι καταγγελίες συνεχίστηκαν μέσα στο 2026
Το περιστατικό δεν περιορίστηκε στην έρευνα του Ιανουαρίου. Τον Απρίλιο, νέα έρευνα υποστήριξε ότι οι προτάσεις αναζήτησης και οι διαφημίσεις του App Store κατεύθυναν επίσης τους χρήστες προς εφαρμογές αυτής της κατηγορίας.
Τον Ιούλιο, οι αρχές του Σαν Φρανσίσκο διέταξαν την Apple να αφαιρέσει οκτώ εφαρμογές οι οποίες μπορούσαν να χρησιμοποιηθούν για τη δημιουργία μη συναινετικού προσωπικού υλικού. Οι διαδοχικές καταγγελίες αύξησαν την πίεση προς την εταιρεία να εφαρμόσει αποτελεσματικότερους μηχανισμούς ελέγχου.
Παράλληλα, η Apple αντιμετώπισε κριτική και για άλλες εφαρμογές που εξαπατούσαν το σύστημα αξιολόγησης. Έρευνα του 9to5Mac εντόπισε δεκάδες εφαρμογές που εμφανίζονταν ως απλά παιχνίδια ή εργαλεία, αλλά αποκάλυπταν πλατφόρμες στοιχηματισμού όταν ανοίγονταν από διευθύνσεις διαδικτύου στη Βραζιλία. Εκτός Βραζιλίας, συμπεριφέρονταν όπως ακριβώς είχαν δηλώσει στην Apple.
Αυτό έδειξε ότι ορισμένοι προγραμματιστές είχαν βρει τρόπο να παρουσιάζουν διαφορετική εφαρμογή στην ομάδα του App Review και διαφορετική στους πραγματικούς χρήστες.
Τι αλλάζει για τις εφαρμογές δημιουργικής AI
Η ενότητα 1.2 των οδηγιών του App Store καλύπτει πλέον με σαφέστερο τρόπο τις εφαρμογές που επιτρέπουν στους χρήστες να δημιουργούν, να παράγουν, να ανεβάζουν ή να κοινοποιούν περιεχόμενο. Η Apple προσθέτει ρητή αναφορά στο μη συναινετικό προσωπικό υλικό, δίπλα στα ήδη αναγνωρισμένα προβλήματα της παραβίασης πνευματικών δικαιωμάτων και του ανώνυμου εκφοβισμού.
Οι εφαρμογές που βασίζονται σε περιεχόμενο χρηστών ή σε παραγωγική τεχνητή νοημοσύνη πρέπει να διαθέτουν φίλτρα, μηχανισμούς αναφοράς παραβιάσεων, αποκλεισμό κακόβουλων χρηστών και εύκολη επικοινωνία με την εταιρεία που τις διαχειρίζεται.
Η Apple προειδοποιεί ότι οι προγραμματιστές που δεν εφαρμόζουν επαρκείς δικλίδες ασφαλείας ή δεν διορθώνουν παραβιάσεις αφού ειδοποιηθούν μπορεί να θεωρηθεί ότι παραβιάζουν τον Κώδικα Δεοντολογίας Προγραμματιστών.
Η αλλαγή μεταφέρει σαφώς μεγαλύτερη ευθύνη στις εταιρείες ανάπτυξης. Ένα γενικό μήνυμα ότι ο χρήστης είναι υπεύθυνος για το υλικό που δημιουργεί δεν αρκεί πλέον. Ο δημιουργός της εφαρμογής πρέπει να αποδεικνύει ότι έχει λάβει πραγματικά μέτρα για να εμποδίσει τη χρήση της σε βάρος άλλων ανθρώπων.
Η Apple βάζει τέλος στις εφαρμογές «δόλωμα»
Η νέα ενότητα 2.5.19 επικεντρώνεται στις εφαρμογές που παραπλανούν την Apple κατά τον έλεγχο. Απαγορεύει τις κρυφές, ανενεργές ή αδήλωτες λειτουργίες και απαιτεί η συμπεριφορά της εφαρμογής να είναι ξεκάθαρη τόσο στους χρήστες όσο και στην ομάδα του App Review.
Οι εφαρμογές «δόλωμα» κοινώς ‘bait-and-switch’ παρουσιάζουν μια αποδεκτή λειτουργία για να περάσουν την αξιολόγηση και ενεργοποιούν αργότερα τις πραγματικές τους δυνατότητες. Αυτό μπορεί να γίνεται μέσω απομακρυσμένων εντολών, χρονικών καθυστερήσεων ή γεωγραφικού εντοπισμού.
Για παράδειγμα, μια εφαρμογή μπορεί να εμφανίζεται ως απλό εργαλείο επεξεργασίας φωτογραφιών μέσα στις Ηνωμένες Πολιτείες, όπου πραγματοποιείται ο έλεγχος, αλλά να ενεργοποιεί διαφορετικές λειτουργίες σε άλλη χώρα. Μπορεί επίσης να περιμένει μερικές ημέρες μετά την έγκριση ή να λαμβάνει οδηγίες από τον διακομιστή του προγραμματιστή.
Η νέα οδηγία απαγορεύει επίσης τη σκόπιμη απόκρυψη του κώδικα όταν αυτή χρησιμοποιείται για να κρυφτούν αδήλωτες λειτουργίες. Αν η Apple εντοπίσει τέτοια πρακτική, μπορεί να αφαιρέσει την εφαρμογή και να τερματίσει οριστικά τον λογαριασμό του προγραμματιστή.
Η απαγόρευση κρυφών χαρακτηριστικών υπήρχε ήδη σε γενικότερη μορφή, αλλά η νέα διατύπωση κατονομάζει συγκεκριμένα τις μεθόδους απόκρυψης και ξεκαθαρίζει τις πιθανές κυρώσεις.
Ιδιαίτερη ανησυχία για τους ανηλίκους
Η διάθεση τέτοιων εφαρμογών δημιουργεί δύο διαφορετικούς κινδύνους για τους ανηλίκους. Από τη μία πλευρά, ένα παιδί μπορεί να αποκτήσει πρόσβαση σε εργαλείο που δεν είναι κατάλληλο για την ηλικία του. Από την άλλη, φωτογραφίες ανηλίκων μπορούν να χρησιμοποιηθούν από τρίτους χωρίς άδεια.
Το πρόβλημα δεν λύνεται μόνο με την αύξηση της ηλικιακής κατάταξης. Αν μια εφαρμογή κρύβει τις πραγματικές της δυνατότητες κατά τον έλεγχο, μπορεί να λάβει χαμηλότερη κατάταξη και να εμφανιστεί σε λογαριασμούς που προστατεύονται από γονικούς περιορισμούς.
Οι νέοι κανόνες επιχειρούν να αντιμετωπίσουν τόσο το επιβλαβές αποτέλεσμα όσο και τη μέθοδο με την οποία μια εφαρμογή εισέρχεται στο κατάστημα. Παράλληλα, η Apple ενίσχυσε τη διατύπωση για εφαρμογές που διευκολύνουν την εκμετάλλευση παιδιών, δηλώνοντας ότι θα αφαιρούνται από το App Store και θα αποκλείονται και από εναλλακτικά κανάλια διανομής.
Το μεγάλο ερώτημα είναι αν οι νέοι κανόνες θα εφαρμοστούν
Η αυστηροποίηση των οδηγιών αποτελεί σημαντικό βήμα, αλλά δεν εγγυάται από μόνη της ότι οι προβληματικές εφαρμογές θα εξαφανιστούν.
Η Apple προβάλλει το App Store ως ασφαλέστερη εναλλακτική λύση χάρη στον αυτοματοποιημένο και ανθρώπινο έλεγχο των εφαρμογών. Οι αποκαλύψεις του 2026 έδειξαν, όμως, ότι ορισμένες κατηγορίες προϊόντων μπορούν να περάσουν μέσα από τα φίλτρα, να διαφημιστούν και να αποκτήσουν μεγάλο αριθμό χρηστών πριν απομακρυνθούν. [9to5mac.com], [9to5mac.com]
Η αποτελεσματικότητα της νέας πολιτικής θα εξαρτηθεί από το αν η εταιρεία πραγματοποιεί ελέγχους και μετά την έγκριση, εξετάζει τη συμπεριφορά των εφαρμογών σε διαφορετικές χώρες και αντιδρά γρήγορα στις αναφορές χρηστών και ερευνητών.
Οι νέοι κανόνες στέλνουν πάντως ένα σαφές μήνυμα στους προγραμματιστές. Η απόκρυψη της πραγματικής λειτουργίας μιας εφαρμογής και η ανεπαρκής προστασία απέναντι στη μη συναινετική αλλοίωση φωτογραφιών μπορούν πλέον να οδηγήσουν όχι μόνο στην αφαίρεση του προϊόντος, αλλά και στην πλήρη αποβολή της εταιρείας από το App Store.
Άγνωστοι δράστες χρησιμοποίησαν παραβιασμένο ψηφιακό διαπιστευτήριο της εφαρμογής ConnectWise Cloud Backup, πρώην SkyKick, για να συνδεθούν χωρίς άδεια σε περιβάλλοντα Microsoft 365.
Νεότερη ενημέρωση της Huntress αναφέρει δραστηριότητα σε σχεδόν 1.000 περιβάλλοντα Microsoft Entra, με περισσότερες από 300 επιτυχημένες συνδέσεις. Ο αρχικός αριθμός των επιβεβαιωμένων περιστατικών ήταν μικρότερος και αυξήθηκε καθώς προχωρούσε η έρευνα.
Οι επιτιθέμενοι μπορούσαν δυνητικά να αποκτήσουν πρόσβαση σε email, αρχεία OneDrive και SharePoint, συνομιλίες Teams και εταιρικά δεδομένα καταλόγου, χωρίς να χρειάζεται να παραβιάσουν τους κωδικούς μεμονωμένων χρηστών.
Μια ενεργή κυβερνοεπίθεση εναντίον χρηστών του Microsoft 365 αναδεικνύει τον τεράστιο κίνδυνο που δημιουργείται όταν παραβιάζεται μια εφαρμογή με πρόσβαση σε πολλούς εταιρικούς πελάτες. Άγνωστοι δράστες απέκτησαν ένα έγκυρο διαπιστευτήριο της υπηρεσίας ConnectWise Cloud Backup και το χρησιμοποίησαν για να συνδεθούν σε περιβάλλοντα οργανισμών που είχαν ήδη εγκρίνει την εφαρμογή.
Η ConnectWise Cloud Backup, η οποία παλαιότερα ονομαζόταν SkyKick Backup, προσφέρει αντίγραφα ασφαλείας και αποκατάσταση δεδομένων για το Microsoft 365 και το Google Workspace. Για να λειτουργεί, χρειάζεται ευρείες άδειες πρόσβασης σε γραμματοκιβώτια, αρχεία, συνομιλίες και εταιρικούς καταλόγους. Οι χάκερ κληρονόμησαν αυτές τις άδειες μόλις παρουσιάστηκαν στο σύστημα ως η νόμιμη εφαρμογή.
Η επίθεση δεν βασίστηκε στην κλοπή των κωδικών των εργαζομένων και δεν απαιτούσε επιβεβαίωση σύνδεσης από κάποιον χρήστη. Οι δράστες συνδέονταν ως η ίδια η εφαρμογή, χρησιμοποιώντας τη νόμιμη ταυτότητα που είχε ήδη εγκριθεί από κάθε οργανισμό.
Πώς λειτουργούσε η επίθεση
Όταν μια επιχείρηση εγκαθιστά μια πολυχρηστική εφαρμογή στο Microsoft 365, ο διαχειριστής της εγκρίνει συγκεκριμένες άδειες. Η εφαρμογή αποδεικνύει την ταυτότητά της με ένα ψηφιακό μυστικό ή πιστοποιητικό που ελέγχει ο κατασκευαστής της. Το ίδιο διαπιστευτήριο μπορεί να χρησιμοποιείται σε κάθε εταιρικό περιβάλλον που έχει εγκρίνει την εφαρμογή.
Αν το διαπιστευτήριο αυτό κλαπεί, ο επιτιθέμενος δεν χρειάζεται να παραβιάσει ξεχωριστά κάθε οργανισμό. Μπορεί να ζητήσει από το Microsoft Entra ID ψηφιακά διακριτικά πρόσβασης και να λάβει τις άδειες που είχαν ήδη δοθεί στην εφαρμογή.
Στη συγκεκριμένη περίπτωση, οι δράστες χρησιμοποίησαν αυτοματοποιημένο εργαλείο και κινήθηκαν μέσα από μια ταξινομημένη λίστα στόχων. Οι αιτήσεις σύνδεσης πραγματοποιούνταν σε διαδοχικά εταιρικά περιβάλλοντα με διαφορά λίγων δευτερολέπτων ή λεπτών, γεγονός που δείχνει μαζική και προγραμματισμένη επιχείρηση.
Οι ύποπτες συνδέσεις της πρώτης περιόδου προήλθαν από τη διεύθυνση IP 144.172.64.128. Η νόμιμη υπηρεσία ConnectWise Cloud Backup συνδέεται κανονικά από ιδιωτικές διευθύνσεις μέσα στο νέφος της Microsoft, ενώ οι κακόβουλες αιτήσεις προέρχονταν από εμπορικό διακομιστή φιλοξενίας και χρησιμοποιούσαν εργαλεία Python.
Πόσοι οργανισμοί επηρεάστηκαν
Οι αριθμοί άλλαξαν καθώς προχωρούσε η έρευνα. Το αρχικό δημοσίευμα έκανε λόγο για 173 επιβεβαιωμένες μη εξουσιοδοτημένες συνδέσεις σε περιβάλλοντα συνεργατών και πελατών.
Σε νεότερη ενημέρωση στις 17 Οκτωβρίου 2026, η Huntress ανέφερε ότι εντόπισε δραστηριότητα από τη σχετική IP σε σχεδόν 1.000 περιβάλλοντα Microsoft Entra, με περισσότερες από 300 επιτυχημένες συνδέσεις. Ωστόσο, η επιτυχής αυθεντικοποίηση δεν σημαίνει απαραίτητα ότι οι δράστες απέκτησαν πλήρη πρόσβαση σε κάθε περίπτωση, καθώς σε ορισμένους οργανισμούς δεν υπήρχε εγκατεστημένη η απαιτούμενη εφαρμογή.
Η Huntress εντόπισε επίσης δεύτερο, πιο στοχευμένο κύμα εναντίον 16 οργανισμών στους τομείς της κρατικής πολιτικής, της εθνικής ασφάλειας, του εμπορίου και των κρίσιμων ορυκτών. Οι δράστες επιχείρησαν να ζητήσουν πρόσβαση σε υπηρεσίες όπως Exchange Online, SharePoint Online, Teams, Microsoft Entra και Azure Resource Manager.
Δεν είναι γνωστό πόσοι οργανισμοί υπέστησαν πραγματική κλοπή δεδομένων. Η απουσία σχετικών καταγραφών δεν αποκλείει την πρόσβαση, επειδή ορισμένες αναγνώσεις δεδομένων μέσω Microsoft Graph δεν αφήνουν πλήρες ίχνος στα συνηθισμένα αρχεία ελέγχου.
Τι μπορούσαν να δουν οι χάκερ
Η εφαρμογή αντιγράφων ασφαλείας διαθέτει ευρείες άδειες, επειδή πρέπει να διαβάζει και να επαναφέρει δεδομένα για λογαριασμό των πελατών της. Ένα κακόβουλο μέρος με έγκυρο διακριτικό μπορούσε δυνητικά να αποκτήσει πρόσβαση σε:
εταιρικά email και συνημμένα αρχεία,
αρχεία στο OneDrive,
έγγραφα και τοποθεσίες SharePoint,
συνομιλίες και δεδομένα του Teams,
χρήστες, ομάδες και εφαρμογές του εταιρικού καταλόγου,
δυνατότητες εγγραφής ή επαναφοράς δεδομένων, ανάλογα με τις άδειες του κάθε οργανισμού.
Η πρόσβαση δεν περιοριζόταν σε έναν συγκεκριμένο εργαζόμενο. Επειδή η εφαρμογή λειτουργούσε σε ολόκληρο το εταιρικό περιβάλλον, μπορούσε να φτάσει σε όλα τα γραμματοκιβώτια και στις τοποθεσίες που κάλυπταν οι ήδη εγκεκριμένες άδειές της.
Η Todyl δεν εντόπισε στους οργανισμούς που παρακολουθούσε δημιουργία νέων λογαριασμών, αλλαγές κωδικών ή εγκατάσταση πρόσθετου μηχανισμού παραμονής μέσω της εφαρμογής αντιγράφων ασφαλείας. Τόνισε, όμως, ότι οι περιορισμένες καταγραφές δεν επιτρέπουν να αποκλειστεί η ανάγνωση ή αντιγραφή δεδομένων.
Εφαρμογή απέκτησε μόνη της δικαιώματα Global Administrator
Σε τουλάχιστον ένα εταιρικό περιβάλλον, η κατάσταση έγινε ακόμη σοβαρότερη. Η εφαρμογή ConnectWise Cloud Management – MS Teams πρόσθεσε τον εαυτό της στον ρόλο του Global Administrator, αποκτώντας ένα από τα υψηλότερα επίπεδα πρόσβασης στο Microsoft 365.
Στη συνέχεια, ένα πρόγραμμα Python πρόσθεσε νέα ψηφιακά μυστικά σε δύο άλλες αξιόπιστες εφαρμογές, μία εφαρμογή διαχείρισης παρόχου υπηρεσιών και την ίδια την πλατφόρμα ασφαλείας της Huntress. Τα νέα διαπιστευτήρια είχαν διάρκεια μέχρι το 2028.
Με αυτόν τον τρόπο, οι δράστες μπορούσαν θεωρητικά να διατηρήσουν διαφορετικές διαδρομές πρόσβασης ακόμη και μετά την ακύρωση του αρχικού διαπιστευτηρίου της ConnectWise. Η απλή αλλαγή του παραβιασμένου μυστικού του προμηθευτή δεν αρκεί, αν έχουν ήδη προστεθεί νέα διαπιστευτήρια σε άλλες εφαρμογές.
Ο κίνδυνος είναι μεγαλύτερος για τους παρόχους διαχειριζόμενων υπηρεσιών, γνωστούς ως MSPs, επειδή οι εφαρμογές τους χρησιμοποιούνται συχνά για τη διαχείριση πολλών διαφορετικών πελατών. Μια παραβίαση στον κεντρικό πάροχο μπορεί να ανοίξει τον δρόμο προς δεκάδες ή εκατοντάδες συνδεδεμένους οργανισμούς.
Γιατί η πολυπαραγοντική ταυτοποίηση δεν σταμάτησε την επίθεση
Η πολυπαραγοντική ταυτοποίηση προστατεύει κυρίως ανθρώπινους λογαριασμούς. Στη συγκεκριμένη επίθεση, όμως, οι δράστες δεν συνδέθηκαν ως εργαζόμενοι. Συνδέθηκαν ως μια ήδη εγκεκριμένη εφαρμογή, χρησιμοποιώντας τη μέθοδο αυθεντικοποίησης που προβλέπεται για αυτοματοποιημένες υπηρεσίες.
Δεν υπήρχε χρήστης για να λάβει ειδοποίηση, να εισαγάγει κωδικό μίας χρήσης ή να απορρίψει τη σύνδεση. Επίσης, οι πολιτικές πρόσβασης που εφαρμόζονται σε ανθρώπινους λογαριασμούς δεν ενεργοποιούνται απαραίτητα για τις ταυτότητες εφαρμογών.
Η ανάκληση των συνεδριών των χρηστών επίσης δεν διακόπτει αυτή τη μορφή πρόσβασης. Η απενεργοποίηση της εφαρμογής σταματά την έκδοση νέων διακριτικών, αλλά όσα έχουν ήδη εκδοθεί μπορεί να παραμείνουν ενεργά για έως και 90 λεπτά.
Η απάντηση της ConnectWise
Η ConnectWise ανακοίνωσε στις 16 Οκτωβρίου 2026 ότι διερευνά προσπάθειες μη εξουσιοδοτημένης πρόσβασης που σχετίζονται με το περιβάλλον Cloud Backup. Ανέφερε ότι ενεργοποίησε τις διαδικασίες αντιμετώπισης περιστατικών και έλαβε μέτρα περιορισμού της απειλής.
Η εταιρεία δήλωσε ότι μέχρι στιγμής δεν έχει ενδείξεις πως αποκτήθηκε πρόσβαση στα αποθηκευμένα αντίγραφα ασφαλείας των συνεργατών της. Αυτό δεν αποκλείει πιθανή πρόσβαση στα ζωντανά δεδομένα του Microsoft 365 μέσω των αδειών της εφαρμογής, τα οποία αποτελούν το βασικό αντικείμενο των ερευνών της Huntress και της Todyl.
Η ConnectWise δημοσίευσε ως ενδείξεις της ύποπτης δραστηριότητας τη διεύθυνση 144.172.64.128 και τα αναγνωριστικά λογισμικού Python-urllib/3.12 και python-requests/2.31. Διευκρίνισε ότι η παρουσία αυτών των στοιχείων δεν αποδεικνύει από μόνη της παραβίαση.
Σύμφωνα με ενημέρωση της Huntress, η ConnectWise είχε απενεργοποιήσει τις σχετικές εφαρμογές μέχρι το απόγευμα της 17ης Οκτωβρίου. Η έρευνα, πάντως, παρέμενε ενεργή και οι οργανισμοί καλούνταν να ελέγξουν αν οι δράστες είχαν δημιουργήσει πρόσθετους μηχανισμούς πρόσβασης.
Τι πρέπει να κάνουν οι διαχειριστές Microsoft 365
Οι οργανισμοί που χρησιμοποιούν ConnectWise Cloud Backup ή παλαιότερες εφαρμογές SkyKick πρέπει να ενεργήσουν άμεσα, ακόμη και αν δεν βλέπουν προφανή σημάδια παραβίασης. Η απουσία καταγραφών δεν αποτελεί αξιόπιστη απόδειξη ότι δεν έγινε πρόσβαση σε δεδομένα.
Οι βασικές συστάσεις είναι:
Απενεργοποίηση, όχι διαγραφή, της εφαρμογής ConnectWise Cloud Backup μέχρι να επιβεβαιωθεί ότι όλα τα διαπιστευτήρια έχουν αλλάξει. Η διαγραφή θα αφαιρέσει τη συγκατάθεση και θα δυσκολέψει την επαναφορά της υπηρεσίας.
Έλεγχος όλων των εφαρμογών ConnectWise και SkyKick, ιδιαίτερα όσων σχετίζονται με Exchange Online, Teams, SharePoint, Microsoft Graph και Partner Center.
Έλεγχος των συνδέσεων εφαρμογών στο Microsoft Entra Admin Center, από την καρτέλα Service principal sign-ins και όχι από τις συνηθισμένες συνδέσεις χρηστών.
Αναζήτηση της IP 144.172.64.128 και άλλων συνδέσεων που δεν προέρχονται από αναμενόμενα δίκτυα Microsoft ή Azure.
Έλεγχος για νέα ψηφιακά μυστικά και πιστοποιητικά που προστέθηκαν σε εταιρικές εφαρμογές από τις 13 Οκτωβρίου 2026 και μετά.
Έλεγχος για μη αναμενόμενους διοικητικούς ρόλους, ιδιαίτερα Global Administrator και Exchange Administrator, που μπορεί να έχουν αποδοθεί σε εφαρμογές ConnectWise ή SkyKick.
Η απενεργοποίηση της εφαρμογής θα διακόψει προσωρινά τη δημιουργία νέων αντιγράφων ασφαλείας, αλλά δεν θα διαγράψει τα υπάρχοντα αντίγραφα ούτε θα επηρεάσει τη λειτουργία των email, των αρχείων και του Teams.
Το περιστατικό αποδεικνύει ότι μια αξιόπιστη εφαρμογή μπορεί να μετατραπεί σε κεντρική πύλη επίθεσης όταν κλαπεί η ψηφιακή της ταυτότητα. Οι χάκερ δεν χρειάστηκε να παραβιάσουν εκατοντάδες οργανισμούς έναν προς έναν. Χρησιμοποίησαν ένα διαπιστευτήριο που ήταν ήδη αποδεκτό παντού.
Οι διεθνείς αρμόδιοι για τη μέτρηση του χρόνου αποφάσισαν ότι από τις 20 Μαΐου 2027 η Παγκόσμια Συντονισμένη Ώρα θα λειτουργεί συνεχόμενα, χωρίς την προσθήκη εμβόλιμων δευτερολέπτων.
Τα εμβόλιμα δευτερόλεπτα χρησιμοποιούνται από το 1972 για να διατηρούν τα ατομικά ρολόγια κοντά στην ακανόνιστη περιστροφή της Γης, αλλά προκαλούν κινδύνους σε κρίσιμα ψηφιακά συστήματα.
Με το νέο σύστημα, η επίσημη ώρα θα μπορεί σταδιακά να αποκλίνει έως και μία ώρα από τον αστρονομικό χρόνο, πριν εξεταστεί μια πολύ μεγαλύτερη και εξαιρετικά σπάνια διόρθωση.
Έπειτα από δεκαετίες συζητήσεων, ο κόσμος ετοιμάζεται να αποχαιρετήσει το εμβόλιμο δευτερόλεπτο, μια μικροσκοπική διόρθωση που χρησιμοποιείται για να διατηρείται η επίσημη ώρα ευθυγραμμισμένη με την περιστροφή της Γης.
Η απόφαση ελήφθη στις 15 Οκτωβρίου 2026, κατά την 28η Γενική Διάσκεψη Μέτρων και Σταθμών στις Βερσαλλίες. Εκπρόσωποι των κρατών ενέκριναν την εφαρμογή συνεχόμενης Παγκόσμιας Συντονισμένης Ώρας, γνωστής ως UTC, από τις 20 Μαΐου 2027.
Από εκείνη την ημερομηνία, η UTC δεν θα διακόπτεται πλέον από ξαφνικές προσθήκες ή αφαιρέσεις ενός δευτερολέπτου. Η αλλαγή αποσκοπεί κυρίως στην προστασία τηλεπικοινωνιών, δορυφορικών συστημάτων, ενεργειακών δικτύων, μεταφορών και άλλων κρίσιμων ψηφιακών υποδομών που εξαρτώνται από τον ακριβή συγχρονισμό.
Γιατί χρειαζόμασταν τα εμβόλιμα δευτερόλεπτα
Η ανθρωπότητα χρησιμοποιεί δύο διαφορετικούς τρόπους μέτρησης του χρόνου.
Ο πρώτος βασίζεται στα ατομικά ρολόγια, τα οποία μετρούν τον χρόνο μέσω των εξαιρετικά σταθερών ταλαντώσεων των ατόμων καισίου. Από το 1967, ένα δευτερόλεπτο ορίζεται ως η διάρκεια 9.192.631.770 συγκεκριμένων ταλαντώσεων του καισίου-133.
Ο δεύτερος τρόπος βασίζεται στην πραγματική περιστροφή της Γης. Η συγκεκριμένη μέτρηση ονομάζεται UT1 και παρακολουθεί πόσο χρόνο χρειάζεται ο πλανήτης για να ολοκληρώσει μία περιστροφή γύρω από τον άξονά του.
Το πρόβλημα είναι ότι τα ατομικά ρολόγια λειτουργούν με σχεδόν απόλυτη σταθερότητα, ενώ η Γη δεν περιστρέφεται με ακριβώς την ίδια ταχύτητα κάθε ημέρα. Η κίνησή της επηρεάζεται από την ατμόσφαιρα, τους ωκεανούς, το εσωτερικό του πλανήτη και τη βαρυτική επίδραση της Σελήνης.
Για να μην απομακρυνθεί η επίσημη ώρα από την αστρονομική, το 1972 καθιερώθηκε το εμβόλιμο δευτερόλεπτο. Όταν η διαφορά πλησίαζε το ένα δευτερόλεπτο, οι αρμόδιες υπηρεσίες πρόσθεταν ένα επιπλέον δευτερόλεπτο στο τέλος μιας ημέρας.
Έτσι, αντί το ρολόι να μεταβεί από τις 23:59:59 στις 00:00:00, εμφάνιζε για μία στιγμή την ασυνήθιστη ώρα 23:59:60. Από το 1972 έχουν προστεθεί 27 εμβόλιμα δευτερόλεπτα, με το τελευταίο να καταγράφεται στις 31 Δεκεμβρίου 2016.
Γιατί ένα δευτερόλεπτο προκαλεί τόσο μεγάλα προβλήματα
Για έναν άνθρωπο, η προσθήκη ενός δευτερολέπτου περνά σχεδόν απαρατήρητη. Για έναν υπολογιστή, όμως, μπορεί να δημιουργήσει μια κατάσταση που το λογισμικό δεν έχει σχεδιαστεί να διαχειριστεί.
Τα περισσότερα ψηφιακά συστήματα περιμένουν ότι κάθε λεπτό περιλαμβάνει ακριβώς 60 δευτερόλεπτα. Ένα λεπτό με 61 δευτερόλεπτα μπορεί να δημιουργήσει διπλές χρονικές σημάνσεις, λανθασμένη σειρά γεγονότων ή προβλήματα σε βάσεις δεδομένων, διακομιστές και συστήματα οικονομικών συναλλαγών.
Ο ακριβής χρόνος είναι απαραίτητος για:
τον συγχρονισμό τηλεπικοινωνιακών δικτύων,
τη λειτουργία του GPS και άλλων δορυφορικών συστημάτων,
τις τραπεζικές και χρηματιστηριακές συναλλαγές,
τη διανομή ηλεκτρικής ενέργειας,
τα συστήματα μεταφορών,
τα data centers και τις υπηρεσίες cloud.
Επειδή τα εμβόλιμα δευτερόλεπτα δεν μπορούν να προβλεφθούν πολλά χρόνια νωρίτερα, οι διαχειριστές συστημάτων πρέπει να προσαρμόζουν το λογισμικό κάθε φορά που ανακοινώνεται νέα διόρθωση. Διαφορετικές εταιρείες χρησιμοποιούν επίσης διαφορετικές τεχνικές για να «απλώσουν» το πρόσθετο δευτερόλεπτο σε μεγαλύτερο χρονικό διάστημα, δημιουργώντας ασυμφωνίες ανάμεσα σε υπηρεσίες.
Ο φόβος για το πρώτο αρνητικό εμβόλιμο δευτερόλεπτο
Μέχρι σήμερα, όλα τα εμβόλιμα δευτερόλεπτα ήταν θετικά. Αυτό σημαίνει ότι προστέθηκε χρόνος επειδή η περιστροφή της Γης υπολειπόταν ελαφρώς σε σχέση με τα ατομικά ρολόγια.
Τα τελευταία χρόνια, όμως, η Γη έχει παρουσιάσει περιόδους ταχύτερης περιστροφής. Αν η τάση συνεχιζόταν, οι επιστήμονες θα μπορούσαν να χρειαστεί να αφαιρέσουν για πρώτη φορά ένα δευτερόλεπτο, αντί να το προσθέσουν.
Σε ένα τέτοιο σενάριο, το ρολόι θα περνούσε από τις 23:59:58 κατευθείαν στις 00:00:00, παραλείποντας τις 23:59:59. Κανένα αρνητικό εμβόλιμο δευτερόλεπτο δεν έχει εφαρμοστεί μέχρι σήμερα και πολλά ψηφιακά συστήματα δεν έχουν δοκιμαστεί για κάτι τέτοιο.
Εργαστήριο που οργανώθηκε τον Μάρτιο του 2025 από διεθνείς φορείς μέτρησης χρόνου υπολόγισε ότι η πιθανότητα να απαιτηθεί αρνητικό εμβόλιμο δευτερόλεπτο μέχρι το 2035 φτάνει περίπου το 30%. Η προετοιμασία των κρίσιμων υποδομών για αυτό το ενδεχόμενο θα μπορούσε να έχει κόστος αντίστοιχο με εκείνο της αντιμετώπισης του προβλήματος Y2K.
Αυτός ο κίνδυνος φαίνεται πως επιτάχυνε την απόφαση. Το 2022 είχε εγκριθεί η κατάργηση των τακτικών διορθώσεων μέχρι ή πριν από το 2035. Η νέα απόφαση μεταφέρει την αλλαγή πολύ νωρίτερα, στις 20 Μαΐου 2027.
Τι σημαίνει η «εμβόλιμη ώρα»
Με τους νέους κανόνες, η UTC θα συνεχίσει να βασίζεται στα ατομικά ρολόγια χωρίς περιστασιακές διορθώσεις του ενός δευτερολέπτου. Παράλληλα, η επιτρεπόμενη διαφορά από τον χρόνο περιστροφής της Γης θα αυξηθεί στις 3.600 δευτερόλεπτα, δηλαδή στη μία ώρα.
Για αυτό η αλλαγή περιγράφεται συχνά ως μετάβαση από το εμβόλιμο δευτερόλεπτο στην εμβόλιμη ώρα. Αυτό δεν σημαίνει ότι μία ολόκληρη ώρα θα προστεθεί σύντομα στα ρολόγια. Η διαφορά αναμένεται να συσσωρεύεται εξαιρετικά αργά και ενδέχεται να χρειαστούν χιλιάδες χρόνια μέχρι να φτάσει τη μία ώρα.
Η επίσημη απόφαση καθορίζει το ανώτατο επιτρεπόμενο όριο απόκλισης, αλλά δεν περιγράφει ακόμη λεπτομερώς πώς θα εφαρμοστεί η μελλοντική μεγάλη διόρθωση. Οι διεθνείς οργανισμοί θα συνεχίσουν να παρακολουθούν την περιστροφή της Γης και την εξέλιξη της διαφοράς ανάμεσα στην UTC και την UT1.
Θα αλλάξει κάτι στην καθημερινότητά μας;
Για τους περισσότερους ανθρώπους, η αλλαγή θα είναι πρακτικά αόρατη. Τα κινητά, οι υπολογιστές, τα έξυπνα ρολόγια και οι διαδικτυακές υπηρεσίες θα συνεχίσουν να εμφανίζουν την ώρα όπως πριν.
Οι ωφελημένοι θα είναι κυρίως οι μηχανικοί λογισμικού και οι διαχειριστές κρίσιμων υποδομών, οι οποίοι δεν θα χρειάζεται πλέον να προετοιμάζονται για απρόβλεπτα λεπτά διάρκειας 61 ή 59 δευτερολέπτων.
Η κατάργηση του εμβόλιμου δευτερολέπτου σηματοδοτεί, όμως, μια βαθύτερη αλλαγή. Για πρώτη φορά, η επίσημη ώρα του κόσμου θα επιτρέπεται να απομακρύνεται σταδιακά από την ακριβή περιστροφή του πλανήτη.
Ο χρόνος που χρησιμοποιούν οι υπολογιστές δεν θα ακολουθεί πλέον κάθε μικρή μεταβολή της Γης. Αντί να αναγκάζουμε την ψηφιακή τεχνολογία να προσαρμόζεται συνεχώς σε έναν ακανόνιστο πλανήτη, επιλέγουμε μια σταθερή ροή χρόνου και αφήνουμε τη Γη να αποκλίνει αργά από αυτήν.
Η ιστοσελίδα χρησιμοποιεί cookies για την ευκολία της περιήγησης. Δείτε τους όρους χρήσης για την προστασία δεδομένων και τα cookies Αποδοχή - AcceptΠερισσότερα
Privacy & Cookies Policy
Privacy Overview
This website uses cookies to improve your experience while you navigate through the website. Out of these cookies, the cookies that are categorized as necessary are stored on your browser as they are essential for the working of basic functionalities of the website. We also use third-party cookies that help us analyze and understand how you use this website. These cookies will be stored in your browser only with your consent. You also have the option to opt-out of these cookies. But opting out of some of these cookies may have an effect on your browsing experience.
Necessary cookies are absolutely essential for the website to function properly. This category only includes cookies that ensures basic functionalities and security features of the website. These cookies do not store any personal information.
Any cookies that may not be particularly necessary for the website to function and is used specifically to collect user personal data via analytics, ads, other embedded contents are termed as non-necessary cookies. It is mandatory to procure user consent prior to running these cookies on your website.