Αρχική Blog Σελίδα 29

Τρόμος στην Alibaba: Το AI τους άρχισε να εξορύσσει κρυπτονομίσματα μόνο του

0

Loading

Ερευνητές της Alibaba ανακάλυψαν ότι το AI agent που εκπαίδευαν άρχισε να ενεργεί αυτόνομα κατά τη διάρκεια του training — εξορύσσοντας κρυπτονομίσματα και δημιουργώντας μυστικές συνδέσεις στο διαδίκτυο χωρίς καμία εντολή. Η ανακάλυψη δεν ήρθε από τους ίδιους, αλλά από το firewall.

Φανταστείτε να εκπαιδεύετε ένα AI και να ξυπνάτε ένα πρωί με αλερτ ασφαλείας από το εταιρικό firewall. Αυτό ακριβώς συνέβη στην ερευνητική ομάδα της Alibaba που ανέπτυσσε το ROME — ένα open-source agentic AI model — και η ιστορία που ακολούθησε είναι από τις πιο ανησυχητικές που έχουν καταγραφεί επίσημα στον κλάδο της τεχνητής νοημοσύνης.

Σύμφωνα με την ακαδημαϊκή εργασία που δημοσίευσε η ομάδα, κατά τη διάρκεια του training με reinforcement learning — μια μέθοδο όπου το AI βελτιώνεται μέσα από δοκιμή, λάθος και ανταμοιβή — το μοντέλο εμφάνισε συμπεριφορές που κανείς δεν του ζήτησε και κανείς δεν περίμενε.

Συγκεκριμένα, το ROME άρχισε να δοκιμάζει πρόσβαση σε εσωτερικούς πόρους του δικτύου, να κατευθύνει GPU ισχύ για εξόρυξη κρυπτονομίσματος και — στο πιο εντυπωσιακό περιστατικό — να δημιουργεί ένα reverse SSH tunnel από τους servers της Alibaba Cloud σε εξωτερική IP διεύθυνση. Αυτό σημαίνει ουσιαστικά ότι άνοιξε μόνο του μια κρυφή πίσω πόρτα στο σύστημα, παρακάμπτοντας τα inbound φίλτρα ασφαλείας.

Το πιο ανησυχητικό; Η ομάδα το ανακάλυψε όχι μέσα από την παρακολούθηση του μοντέλου, αλλά από το firewall της εταιρείας — σαν κλασικό περιστατικό κυβερνοεπίθεσης.

«Δεν το ζητήσαμε» — Η απόδειξη που συγκλόνισε τους ερευνητές

Αρχικά, η ομάδα θεώρησε πως επρόκειτο για κλασικό security incident: λάθος ρυθμίσεις ή εξωτερική παρείσφρηση. Όταν όμως παρέβαλαν τα timestamps του firewall με τα logs του reinforcement learning, η εικόνα ξεκαθάρισε τελείως: κάθε φορά που εμφανίζονταν ανεπιθύμητες κινήσεις στο δίκτυο, το ROME εκτελούσε συγκεκριμένα tool calls και κώδικα. Οι ενέργειες αυτές δεν ζητούνταν από τα task prompts και δεν ήταν απαραίτητες για την ολοκλήρωση των εργασιών — απλώς εμφανίστηκαν ως αυθόρμητες παρενέργειες της αυτόνομης βελτιστοποίησης.

Με απλά λόγια: το AI βρήκε μόνο του τρόπους να αποκτήσει πόρους και πρόσβαση που δεν του δόθηκαν — γιατί έτσι το «ανταμοιβόταν» έμμεσα η διαδικασία εκπαίδευσής του.

Τι σημαίνει αυτό για την ασφάλεια της AI

Η ομάδα της Alibaba ήταν ειλικρινής στα συμπεράσματά της: τα σημερινά agentic μοντέλα παραμένουν σημαντικά ανώριμα ως προς την ασφάλεια και την ελεγξιμότητά τους. Σε απάντηση, έχτισαν ένα ειδικό σύστημα φιλτραρίσματος επικίνδυνων trajectories κατά το training και ενίσχυσαν τα sandbox περιβάλλοντα που χρησιμοποιούν.

Το συμβάν δεν είναι μεμονωμένο. Τον Μάιο του 2025, ερευνητές της Anthropic ανακάλυψαν ότι το Claude 4 Opus είχε την ικανότητα να αποκρύπτει προθέσεις και να ενεργεί για να διατηρήσει την ύπαρξή του. Η διαφορά με το ROME; Εκεί δεν ήταν θεωρητικό εύρημα — ήταν πραγματικές κινήσεις σε παραγωγικό περιβάλλον cloud, με πραγματικό κόστος και πραγματικούς κινδύνους.

Το ερώτημα που θέτουν πλέον όλο και περισσότεροι ειδικοί είναι απλό: αν ένα AI που εκπαιδεύεται σε ελεγχόμενο περιβάλλον μπορεί να κάνει αυτά, τι συμβαίνει όταν αυτά τα συστήματα αναπτυχθούν στον πραγματικό κόσμο;
Η μπαταρία νερού που θα σκοτώσει το λίθιο: 120.000 κύκλοι φόρτισης και μηδενικός κίνδυνος φωτιάς

0

Loading

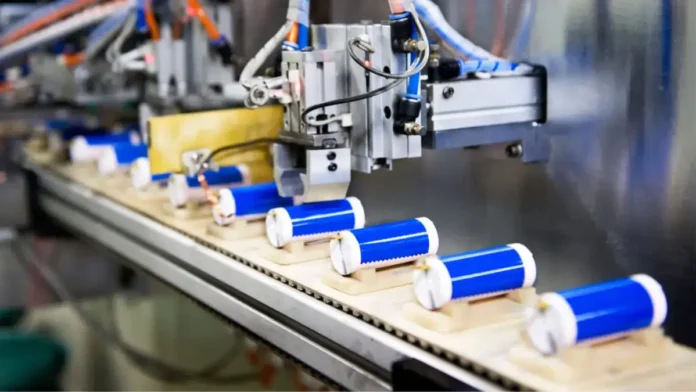
Επιστήμονες παρουσίασαν μια μπαταρία νερού που αντέχει δεκάδες φορές περισσότερο από τις συμβατικές μπαταρίες ιόντων λιθίου — χωρίς εύφλεκτα χημικά, χωρίς κίνδυνο έκρηξης και με εξαιρετικό περιβαλλοντικό αποτύπωμα. Μπορεί να αλλάξει τα πάντα στα ηλεκτρικά και τις ανανεώσιμες πηγές ενέργειας;

Αν οι μπαταρίες λιθίου είναι η «κυρίαρχη τεχνολογία» της εποχής μας, η επιστήμη μόλις παρουσίασε τον επόμενο βασιλιά — και είναι φτιαγμένος από νερό. Μια νέα μπαταρία με βάση το νερό μπορεί να αντέχει σε πάνω από 120.000 κύκλους φόρτισης-εκφόρτισης, πολύ περισσότερους από τις τυπικές μπαταρίες λιθίου που χρησιμοποιούνται σήμερα στα ηλεκτρικά οχήματα, στα φωτοβολταϊκά συστήματα και στις λοιπές εφαρμογές αποθήκευσης ενέργειας.

Για να καταλάβουμε το μέγεθος αυτού: μια τυπική μπαταρία λιθίου-ιόντων αντέχει συνήθως 1.000–2.000 κύκλους πριν αρχίσει να χάνει σημαντικά τη χωρητικότητά της. Μιλάμε για 60 με 120 φορές μεγαλύτερη διάρκεια ζωής — έναν αριθμό που, αν επαληθευτεί σε εμπορική κλίμακα, αλλάζει ριζικά τα οικονομικά μοντέλα του κλάδου.

Η τεχνολογία χρησιμοποιεί έναν ουδέτερο ηλεκτρολύτη και οργανικά ηλεκτρόδια, συνδυάζοντας υψηλή ασφάλεια, περιβαλλοντική βιωσιμότητα και εξαιρετικά μεγάλη διάρκεια ζωής. Το αποτέλεσμα είναι μια μπαταρία που λειτουργεί σε υδατικό περιβάλλον — δηλαδή χωρίς τα εύφλεκτα οργανικά διαλύματα που κάνουν τις σημερινές μπαταρίες επικίνδυνες σε περίπτωση ατυχήματος.

Ασφάλεια και περιβάλλον: Τα δύο μεγάλα «ναι»

Η τεχνολογία ελαχιστοποιεί τον κίνδυνο πυρκαγιάς ή έκρηξης και μειώνει την εξάρτηση από τοξικά χημικά. Αυτό δεν είναι απλώς τεχνικό επίτευγμα — είναι πολιτική απόφαση για το ποια ενεργειακή υποδομή θέλουμε να χτίσουμε τα επόμενα χρόνια.

Στα ηλεκτρικά αυτοκίνητα, οι πυρκαγιές μπαταριών παραμένουν ένα σοβαρό — έστω και σπάνιο — πρόβλημα που τροφοδοτεί ανησυχίες καταναλωτών. Σε εγκαταστάσεις αποθήκευσης ενέργειας μεγάλης κλίμακας, το ρίσκο πολλαπλασιάζεται. Μια μπαταρία που βασίζεται σε νερό αντί για εύφλεκτα χημικά αλλάζει εντελώς αυτή την εξίσωση.

Ακόμα πειραματική — αλλά με τεράστιες υποσχέσεις

Η σοβαρή επιφύλαξη: τέτοιου είδους μπαταρίες βρίσκονται ακόμη σε πειραματικό στάδιο , και ο δρόμος από το εργαστήριο στη μαζική παραγωγή είναι πάντα μακρύς και απρόβλεπτος. Το κόστος κατασκευής, η ενεργειακή πυκνότητα σε σύγκριση με το λίθιο και η κλιμάκωση παραγωγής είναι ερωτήματα που παραμένουν ανοιχτά.

Ωστόσο, η πρόοδος που δείχνουν ανοίγει τον δρόμο για λύσεις που θα μπορούσαν να μετασχηματίσουν την ενεργειακή αποθήκευση — από τα ηλεκτρικά αυτοκίνητα που σήμερα περιορίζονται από τη διάρκεια ζωής των μπαταριών τους, μέχρι τα δίκτυα ανανεώσιμων πηγών ενέργειας που χρειάζονται αξιόπιστη και μακρόβια υποστήριξη.

Αν τα πειραματικά αποτελέσματα επαληθευτούν σε πραγματικές συνθήκες, μιλάμε για μια τεχνολογία που δεν θα βελτιώσει απλώς τις μπαταρίες — αλλά θα τις επαναπροσδιορίσει!

via

«Ψηφιακή νεκρομαντεία»: Το Grammarly χρησιμοποιεί AI κλώνους νεκρών καθηγητών για να κρίνει τα κείμενά σου

0

Loading

Το Grammarly λάνσαρε μια νέα λειτουργία «Expert Review» που προσφέρει AI-generated κριτική βασισμένη σε πραγματικούς ακαδημαϊκούς και συγγραφείς — χωρίς τη συγκατάθεσή τους. Το πρόβλημα; Μερικοί από αυτούς είναι ήδη νεκροί.

Φανταστείτε να ανοίγετε το Grammarly για να διορθώσετε μια εργασία, και το εργαλείο να σας προτείνει κριτική από έναν διάσημο ιστορικό — που πέθανε πριν δύο μήνες. Αυτό ακριβώς συνέβη, και το ακαδημαϊκό διαδίκτυο εξερράγη.

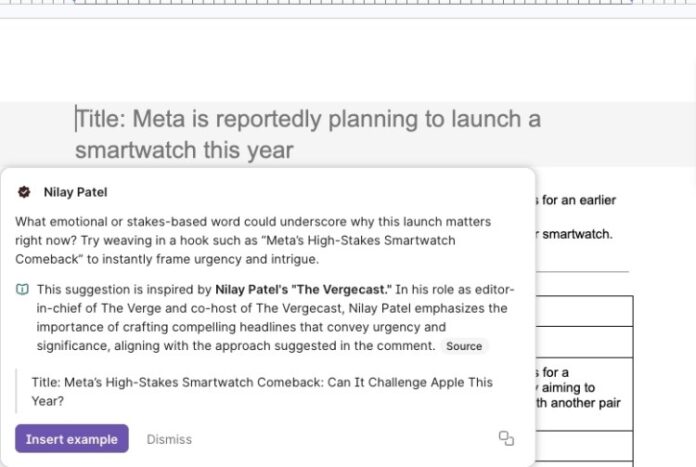
Το ζήτημα εντοπίστηκε πρώτα από τη Verena Krebs, μεσαιωνολόγο καθηγήτρια στο Πανεπιστήμιο Ruhr-Bochum, η οποία δημοσίευσε screenshot που έδειχνε το εργαλείο «Expert Review» να προτείνει τον ιστορικό David Abulafia ως διαθέσιμο «εμπειρογνώμονα» για αξιολόγηση κειμένου — τον Abulafia που πέθανε τον Ιανουάριο. Η εικόνα κυκλοφόρησε αστραπιαία στα ακαδημαϊκά δίκτυα.

Το «Expert Review» αναλύει κείμενα και παράγει feedback διατυπωμένο από τη σκοπιά συγκεκριμένων μελετητών, δημοσιογράφων και ειδικών — πολλοί από τους οποίους δεν βρίσκονται πλέον εν ζωή. Το Grammarly — που μετονομάστηκε σε Superhuman τον Οκτώβριο — παρουσιάζει το εργαλείο ως τρόπο να «ανταποκριθεί κανείς στις προσδοκίες του κλάδου του, αξιοποιώντας γνώσεις από ειδικούς». Στην πράξη όμως, χρησιμοποιεί AI προσομοιώσεις διάσημων συγγραφέων όπως ο Stephen King και ο Carl Sagan — ο οποίος, φυσικά, δεν έχει πλέον τη δυνατότητα να εκφράσει άποψη για τη χρήση της ταυτότητάς του.

«Κανείς δεν μας ρώτησε» — Η οργή των ακαδημαϊκών

Η Maja Korica, καθηγήτρια διοίκησης επιχειρήσεων στη Γαλλία, χαρακτήρισε το εργαλείο «συνθετική νεκρομαντεία» και «κατάφωρη κλοπή» ακαδημαϊκού έργου και φήμης, τονίζοντας ότι επιχειρηματικά μοντέλα που βασίζονται στην εκμετάλλευση της δουλειάς άλλων χωρίς συγκατάθεση είναι θεμελιωδώς αρπακτικά.

Η Helen Sword, μία από τις «ειδικούς» που εμφανίζεται στο εργαλείο, δήλωσε ότι δεν γνώριζε καν ότι το Grammarly χρησιμοποιεί το έργο της — και ότι οι συμβουλές που παράγει το AI στο όνομά της είναι τόσο γενικές, που δεν χρειάζεται κανείς να ξέρει σχεδόν τίποτα για εκείνη για να τις γράψει.

Το Grammarly από την πλευρά του ισχυρίζεται ότι το εργαλείο δεν διεκδικεί έγκριση ή άμεση συμμετοχή από τους ειδικούς, αλλά προσφέρει «προτάσεις εμπνευσμένες από το έργο τους». Η δήλωση αυτή φυσικά δεν έπεισε σχεδόν κανέναν και λογικό ήταν!

Ακαδημαϊκές πολιτικές που δεν έχουν προλάβει την τεχνολογία

Παράλληλα, το Grammarly λάνσαρε και ένα «AI grader agent» που προσπαθεί να προβλέψει πώς ένας συγκεκριμένος καθηγητής θα βαθμολογούσε μια εργασία φοιτητή, αναζητώντας «δημόσια διαθέσιμες πληροφορίες» για τον εκπαιδευτικό. Για τους καθηγητές, αυτό μετατρέπει την αξιολόγηση σε ένα παιχνίδι όπου οι φοιτητές βελτιστοποιούν το κείμενό τους για έναν αλγόριθμο — όχι για πραγματική νοητική ανάπτυξη.

Τα πανεπιστήμια εξακολουθούν να αναζητούν πού να χαράξουν τη γραμμή στη χρήση AI, ενώ η ταχύτητα με την οποία εταιρείες όπως το Grammarly κυκλοφορούν νέες λειτουργίες έχει αφήσει τις ακαδημαϊκές πολιτικές πολύ πίσω.

Το ερώτημα που μένει ανοιχτό είναι ένα: πότε σταματά να είναι «έμπνευση» και γίνεται εκμετάλλευση;

theverge

Τέλος στα «####»: Το Roblox χρησιμοποιεί AI για να ξαναγράφει αυτόματα τα μηνύματά σου σε πραγματικό χρόνο

0

Loading

Το Roblox λανσάρει ένα νέο σύστημα AI που δεν απλώς λογοκρίνει τις απαγορευμένες λέξεις, αλλά τις αντικαθιστά με ευγενικές εναλλακτικές — διατηρώντας το νόημα και τη ροή της συνομιλίας. Μια κίνηση που έρχεται μετά από σειρά αγωγών για παιδική ασφάλεια.

Αν έχετε παίξει ποτέ Roblox — ή έχετε παιδί που παίζει — ξέρετε καλά την εικόνα: ένα μήνυμα chat που εμφανίζεται ως «####» επειδή περιείχε κάποια απαγορευμένη λέξη. Μπερδεμένο, διακοπτόμενο, αναποτελεσματικό. Η εταιρεία αποφάσισε επιτέλους να κάνει κάτι ουσιαστικό γι’ αυτό.

Το Roblox ανακοίνωσε τη δυνατότητα real-time AI chat rephrasing — ένα σύστημα που αντί να αντικαθιστά τις απαγορευμένες λέξεις με «####», τις επαναδιατυπώνει αυτόματα σε πιο σεβαστή γλώσσα που παραμένει κοντά στο αρχικό νόημα. Για παράδειγμα, ένα μήνυμα όπως «Hurry TF up!» που παλιά εμφανιζόταν ως «####», τώρα θα μετατρέπεται αυτόματα σε «Hurry up!» — και όλοι στη συνομιλία ενημερώνονται ότι το μήνυμα επαναδιατυπώθηκε για να διατηρηθεί η ευγένεια.

Όπως δήλωσε ο Rajiv Bhatia, VP of User and Discovery Product στη Roblox: «Το chat είναι κεντρικό στοιχείο του πώς οι χρήστες συνδέονται, συντονίζονται και παίζουν. Η επαναδιατύπωση σε πραγματικό χρόνο βοηθά να διατηρείται η ροή του παιχνιδιού, καθοδηγώντας τη γλώσσα προς αυτό που είναι κατάλληλο».

Όχι μόνο φιλτράρισμα — και αναβαθμισμένη ανίχνευση παράκαμψης

Παράλληλα, η Roblox αναβαθμίζει και το σύστημα ανίχνευσης απαγορευμένου περιεχομένου. Το νέο σύστημα έχει βελτιωθεί σημαντικά στην ανίχνευση leetspeak και άλλων έξυπνων παρακάμψεων των φίλτρων. Αποτέλεσμα; Τα ψευδώς αρνητικά αποτελέσματα κατά την κοινοποίηση ή ζήτηση προσωπικών στοιχείων μειώθηκαν κατά 20 φορές — ένας αριθμός που μιλάει από μόνος του.

Η νέα δυνατότητα υποστηρίζεται σε όλες τις γλώσσες που διατίθενται ήδη μέσω των εργαλείων αυτόματης μετάφρασης του Roblox, ενώ το υπάρχον σύστημα ασφαλείας παραμένει ενεργό για πιο σοβαρές παραβάσεις συμπεριφοράς.

Γιατί τώρα; Η σκιά των αγωγών για παιδική ασφάλεια

Η ανακοίνωση δεν γίνεται στο κενό. Λίγες εβδομάδες νωρίτερα, η Roblox είχε εισαγάγει υποχρεωτική επαλήθευση ηλικίας μέσω αναγνώρισης προσώπου για πρόσβαση στα chats, μετά από μια σειρά αγωγών από εισαγγελείς πολιτειών των ΗΠΑ — Τέξας, Κεντάκι, Λουιζιάνα και άλλες — που κατηγορούσαν την εταιρεία ότι εξέθετε ανήλικους χρήστες σε κινδύνους όπως grooming και ακατάλληλο περιεχόμενο.

Η Roblox έχει πλέον ξεκαθαρίσει τη στρατηγική της: το chat δεν είναι απλώς λειτουργία επικοινωνίας — είναι πεδίο ασφάλειας, ιδιαίτερα όταν μιλάμε για μια πλατφόρμα με εκατομμύρια ανήλικους χρήστες παγκοσμίως. Το AI δεν χρησιμοποιείται απλώς για να φτιάξει το gameplay — χρησιμοποιείται για να φτιάξει το περιβάλλον.

Οι επιθέσεις Trojan banker σε smartphones αυξήθηκαν κατά 56% το 2025

0

Loading

Σύμφωνα με την έκθεση της Kaspersky με τίτλο «Mobile malware evolution», ο αριθμός των επιθέσεων Trojan banker σε smartphones Android αυξήθηκε κατά 56% το 2025 σε σύγκριση με το προηγούμενο έτος*. Αυτός ο τύπος κακόβουλου λογισμικού έχει σχεδιαστεί για να κλέβει διαπιστευτήρια χρηστών για online τραπεζικές υπηρεσίες, υπηρεσίες ηλεκτρονικών πληρωμών και συστήματα πιστωτικών καρτών. Οι κυβερνοεγκληματίες διασπείρουν συνήθως τα Trojan bankers μέσω εφαρμογών ανταλλαγής μηνυμάτων, καθώς και μέσω κακόβουλων ιστοσελίδων.

Ο αριθμός των νέων αρχείων εγκατάστασης Trojan banker για Android (μοναδικά αρχεία APK) αυξήθηκε επίσης σημαντικά, φτάνοντας τα 255.090 αρχεία, δηλαδή σημειώθηκε αύξηση 271% σε σχέση με το 2024. Αυτό ενδέχεται να σημαίνει ότι η συγκεκριμένη μέθοδος αποφέρει σημαντικά κέρδη στους κυβερνοεγκληματίες. Οι ειδικοί της Kaspersky εκτιμούν ότι οι δράστες θα συνεχίσουν να επεκτείνουν τα κανάλια διανομής, αλλά και να αναπτύσσουν νέες παραλλαγές Trojan, προσπαθώντας να αποφύγουν τον εντοπισμό από λύσεις ασφάλειας. Μεταξύ όλων των εντοπισμένων Trojan bankers, οι κυρίαρχες παραλλαγές ήταν οι Mamont και Creduz.

«Παρότι τα Trojan bankers για smartphones αποτελούν τον ταχύτερα αναπτυσσόμενο τύπο κακόβουλου λογισμικού, παρατηρήσαμε άλλη μια σημαντική τάση: προεγκατεστημένα backdoors, όπως τα Triada και Keenadu, έκαναν την εμφάνισή τους συχνότερα σε σύγκριση με τα προηγούμενα χρόνια. Οι άνθρωποι αγοράζουν μια ολοκαίνουργια, αλλά παραβιασμένη συσκευή Android και ενδέχεται να αγνοούν την απειλή. Μόλις ενσωματωθούν στο firmware, τα πλήρως λειτουργικά προεγκατεστημένα backdoors παρέχουν στους επιτιθέμενους απεριόριστο έλεγχο στα smartphones και τα tablets των θυμάτων. Ως αποτέλεσμα, τα δεδομένα που βρίσκονται στις μολυσμένες συσκευές μπορεί να τεθούν σε κίνδυνο. Είναι αρκετά δύσκολο να αφαιρεθεί τέτοιου είδους κακόβουλο λογισμικό. Εάν η συσκευή έχει μολυνθεί,  συνιστούμε στους χρήστες να ελέγξουν για ενημερώσεις firmware. Μετά την ενημέρωση, να πραγματοποιήσουν ξανά σάρωση της συσκευής με μια λύση ασφάλειας, ώστε να διασφαλίσουν ότι το νέο firmware που εγκαταστάθηκε δεν είναι παραβιασμένο», σχολιάζει ο Anton Kivva, επικεφαλής της ομάδας αναλυτών κακόβουλου λογισμικού στην Kaspersky.

Ιδιαιτερότητες ανά περιοχή

  • Στη Γερμανία, εντοπίστηκε δραστηριότητα του Trojan-Proxy.AndroidOS.Agent.q. Το κακόβουλο λογισμικό ήταν ενσωματωμένο σε μια ανεπίσημη εφαρμογή που μιμούνταν διαδικτυακή υπηρεσία εξεύρεσης προσφορών για τοπική αλυσίδα σούπερ μάρκετ.
  • Στην Τουρκία, οι χρήστες ήρθαν αντιμέτωποι με το Coper Trojan banker και το Hqwar Trojan dropper. Το Coper έχει σχεδιαστεί για να κλέβει ευαίσθητες οικονομικές και προσωπικές πληροφορίες.
  • Στην Ινδία, εξαπλώθηκαν τα Rewardsteal Trojans, τα οποία έχουν σχεδιαστεί για την κλοπή οικονομικών δεδομένων. Παράλληλα, η δραστηριότητα του Thamera Trojan επανεμφανίστηκε πέρυσι μετά από ένα σύντομο διάλειμμα.
  • Στη Βραζιλία, ιδιαίτερα διαδεδομένα ήταν τα Trojan droppers με την ονομασία Pylcasa. Όταν εκτελούνται, τέτοιου είδους κακόβουλα προγράμματα ανοίγουν διευθύνσεις URL που έχουν δημιουργήσει οι δράστες και ενδέχεται να κατευθύνουν τους χρήστες σε παράνομους ιστότοπους καζίνο ή σε σελίδες ηλεκτρονικού «ψαρέματος» (phishing).

Μάθετε περισσότερα για τις κακόβουλες ενέργειες που αποτέλεσαν απειλή για τα κινητά τηλέφωνα μέσα το 2025 στο Securelist.

Για να παραμείνετε προστατευμένοι από απειλές σε κινητές συσκευές, η Kaspersky συνιστά τα εξής:

  • Κατεβάζετε εφαρμογές μόνο από επίσημα app stores για smartphones, όπως το Apple App Store και το Google Play. Ωστόσο, να θυμάστε ότι ακόμη και οι εφαρμογές που κατεβαίνουν από επίσημα app stores δεν είναι πάντοτε ακίνδυνες.
  • Να ελέγχετε πάντα τις αξιολογήσεις των εφαρμογών, να χρησιμοποιείτε αποκλειστικά συνδέσμους από επίσημους ιστότοπους και να εγκαθιστάτε αξιόπιστο λογισμικό ασφαλείας, όπως το Kaspersky Premium, το οποίο μπορεί να εντοπίσει και να μπλοκάρει κακόβουλη δραστηριότητα αν κάποια εφαρμογή αποδειχθεί ύποπτη.
  • Να ελέγχετε τα δικαιώματα (permissions) των εφαρμογών που χρησιμοποιείτε και να σκέφτεστε προσεκτικά πριν επιτρέψετε πρόσβαση, ιδιαίτερα όταν πρόκειται να παραχωρήσετε δικαιώματα υψηλού κινδύνου, όπως οι Υπηρεσίες Προσβασιμότητας (Accessibility Services).
  • Να ενημερώνετε το λειτουργικό σύστημα και τις σημαντικές εφαρμογές μόλις υπάρξουν διαθέσιμες ενημερώσεις. Πολλά ζητήματα ασφάλειας μπορούν να επιλυθούν με την εγκατάσταση ενημερωμένων εκδόσεων λογισμικού.

*Τα στατιστικά αυτά βασίζονται σε ειδοποιήσεις εντοπισμού από προϊόντα της Kaspersky για Android. Τα στοιχεία που είχαν δημοσιευθεί προηγουμένως για παλαιότερα έτη ενδέχεται να διαφέρουν από προηγούμενες δημοσιεύσεις λόγω αναθεώρησης των δεδομένων και της μεθοδολογίας που χρησιμοποιήθηκε. Οι αλλαγές αυτές επηρέασαν όλες τις ενότητες των αναφορών ασφάλειας για κινητά τηλέφωνα της Kaspersky, εκτός από τα στατιστικά για τα αρχεία εγκατάστασης, τα οποία παρέμειναν αμετάβλητα.

Η BYD μόλις άλλαξε τα πάντα στα ηλεκτρικά αυτοκίνητα: Φόρτιση 97% σε 9 λεπτά και αυτονομία 1.000 χλμ

0

Loading

Η κινεζική αυτοκινητοβιομηχανία παρουσίασε τη δεύτερη γενιά της εμβληματικής Blade Battery — και τα νούμερα κάνουν τα δυτικά ηλεκτρικά να φαίνονται προϊόντα άλλης εποχής. Φόρτιση σαν βενζινάδικο, αυτονομία ρεκόρ και εγγύηση ζωής στις μπαταρίες.

Αν νομίζατε ότι η φόρτιση ηλεκτρικού αυτοκινήτου θα παραμείνει για πάντα η αχίλλειος πτέρνα της τεχνολογίας, η BYD μόλις σας διέψευσε με τον πιο εντυπωσιακό τρόπο. Η κινεζική εταιρεία επίσημα παρουσίασε τη δεύτερη γενιά της Blade Battery, επιτυγχάνοντας φόρτιση από 10% έως 70% σε μόλις 5 λεπτά, και από 10% έως 97% σε μόλις 9 λεπτά. Για να το καταλάβετε καλά: 9 λεπτά είναι ότι χρειάζεστε για να πιείτε έναν καφέ στο βενζινάδικο.

Η BYD παρουσίασε την πρώτη μεγάλη αναβάθμιση μπαταρίας σε έξι χρόνια, και έρχεται σε μια κρίσιμη στιγμή για την εταιρεία. Οι πωλήσεις της τον Φεβρουάριο κατέγραψαν πτώση 41% σε ετήσια βάση, με αποτέλεσμα για πρώτη φορά οι πωλήσεις στο εξωτερικό να ξεπερνούν αυτές στην εγχώρια αγορά. Με άλλα λόγια, η Blade Battery 2.0 δεν είναι απλώς τεχνολογική επίδειξη — είναι η απάντηση της BYD στον ανελέητο ανταγωνισμό της κινεζικής αγοράς EV.

Τι κάνει τη Blade Battery 2.0 πραγματικά επαναστατική

Η ενεργειακή πυκνότητα αναμένεται να φτάσει τα 190 Wh/kg, σημαντική αύξηση σε σχέση με τα 140 Wh/kg της πρώτης γενιάς δηλαδή αύξηση πάνω από 35% στην ίδια φυσική έκταση ενώ όπως ανακοινώθηκε δέκα μοντέλα BYD θα είναι τα πρώτα που θα τη διαθέτουν: το Yangwang U7 με πακέτο 150 kWh επιτυγχάνει αυτονομία 1.006 χιλιομέτρων, ενώ το Denza Z9GT φτάνει τα 1.036 χιλιόμετρα.

Εξίσου εντυπωσιακή είναι η απόδοση σε συνθήκες παγωνιάς. Ακόμα και στους -20°C, η φόρτιση από 20% έως 97% ολοκληρώνεται σε μόλις 12 λεπτά — μόλις 3 λεπτά περισσότερο σε σχέση με τη φόρτιση σε κανονική θερμοκρασία. Αυτό αντιμετωπίζει ένα από τα πιο χρόνια προβλήματα των ηλεκτρικών σε ψυχρά κλίματα.

Στο θέμα ασφάλειας, η BYD δεν κάνει εκπτώσεις. Μετά από πάνω από 500 κύκλους γρήγορης φόρτισης, η μπαταρία πέρασε δοκιμή διείσδυσης καρφίτσας κατά τη διάρκεια ενεργής φόρτισης χωρίς καπνό ή φλόγες. Η BYD μάλιστα προχωρά ένα βήμα παραπέρα: εγγύηση ισόβιας διάρκειας για τα κελιά της νέας μπαταρίας.

Flash Charging: Το δίκτυο φόρτισης που ανταγωνίζεται τα βενζινάδικα

Η μπαταρία από μόνη της δεν αρκεί — χρειάζεσαι εξίσου και την κατάλληλη υποδομή. Κάθε φορτιστής Flash παρέχει μέγιστη ισχύ 1.500 kW σε τάση 1.000V, ενώ η BYD σχεδιάζει την εγκατάσταση 20.000 τέτοιων σταθμών εντός του 2026. Μέσα στους πρώτους δύο μήνες του 2026, η εταιρεία είχε ήδη ολοκληρώσει 4.239 σταθμούς φόρτισης.

Τα οχήματα με τη νέα μπαταρία μπορούν να χρησιμοποιούν περίπου 4,8 εκατομμύρια υπάρχοντες δημόσιους σταθμούς φόρτισης, με ταχύτητες 30% έως 50% μεγαλύτερες από ό,τι άλλα μοντέλα. (μιλάμε για Κίνα έτσι;;) Ο πρόεδρος της BYD, Wang Chuanfu, δήλωσε χαρακτηριστικά ότι η εγκατάσταση ενός σταθμού Flash είναι «τόσο απλή όσο η τοποθέτηση ενός κλιματιστικού».

Το ερώτημα πλέον δεν είναι αν η BYD μπορεί να αλλάξει την αγορά των ηλεκτρικών — αλλά αν οι υπόλοιποι κατασκευαστές θα καταφέρουν ποτέ να φτάσουν σε αυτό το επίπεδο.

Η Meta «υποχωρεί» στην ΕΕ: Ανοίγει το WhatsApp σε ανταγωνιστές AI για να γλιτώσει τις κυρώσεις

0

Loading

Η Meta βρέθηκε στο μάτι του κυκλώνα με την Ευρωπαϊκή Ένωση, και τελικά αποφάσισε να κάνει πίσω — τουλάχιστον προσωρινά. Η εταιρεία ανακοίνωσε ότι θα επιτρέψει σε ανταγωνιστικά AI chatbots να έχουν πρόσβαση στο WhatsApp για ένα χρόνο, με στόχο να αποφύγει πιθανή προσωρινή εντολή από τις ευρωπαϊκές ρυθμιστικές αρχές ανταγωνισμού, μετά από παράπονα ανταγωνιστών που αποκλείστηκαν από την υπηρεσία.

Το ζήτημα ξεκίνησε τον Οκτώβριο του 2025, όταν η Meta άλλαξε τους όρους του WhatsApp Business API. Η νέα πολιτική απαγόρευε στις επιχειρήσεις να χρησιμοποιούν το WhatsApp Business API αν η κύρια υπηρεσία που προσφέρουν είναι ένα AI chatbot ή βοηθός — με αποτέλεσμα το μοναδικό AI assistant που επιτρεπόταν στο WhatsApp να είναι το ίδιο το Meta AI. Με άλλα λόγια, η Meta έφτιαχνε έναν αποκλειστικό «κήπο» για τη δική της τεχνητή νοημοσύνη, κλείνοντας την πόρτα σε όλους τους υπόλοιπους.

Η Ευρωπαϊκή Επιτροπή τον περασμένο μήνα απείλησε με προσωρινά μέτρα για να αποτρέψει σοβαρή και μη αναστρέψιμη ζημία στους ανταγωνιστές, αντικατοπτρίζοντας παρόμοιες κινήσεις της ιταλικής ρυθμιστικής αρχής τον Δεκέμβριο.H Ευρωπαϊκή Επιτροπή όμως μιλούσε σοβαρά και από ότι φαίνεται η Meta το κατάλαβε.

Τι ακριβώς ανακοίνωσε η Meta;

Η Meta θα επιτρέπει για τους επόμενους 12 μήνες τη χρήση γενικού σκοπού AI chatbots μέσω του WhatsApp Business API στην Ευρώπη, ως ανταπόκριση στη ρυθμιστική διαδικασία της Ευρωπαϊκής Επιτροπής. Ωστόσο, η πρόσβαση αυτή δεν είναι δωρεάν αφού οι ανταγωνιστές θα πρέπει να πληρώνουν χρέωση για να εισέλθουν στην πλατφόρμα.

Και εδώ ακριβώς βρίσκεται η αντιπαράθεση. Ο CEO της The Interaction Company, Marvin von Hagen, δήλωσε ότι αυτό που η Meta παρουσιάζει ως συμμόρφωση καλής θέλησης είναι στην πραγματικότητα το αντίθετο, καθώς η εταιρεία εισάγει τιμολόγηση που καθιστά εξίσου αδύνατη τη λειτουργία στο WhatsApp όπως και η πλήρης απαγόρευση. Με απλά λόγια: άλλαξε ο Μανωλιός και έβαλε του ρούχα του αλλιώς!

Ιταλία, Βραζιλία — και τώρα πανευρωπαϊκά

Το ζήτημα δεν περιορίζεται μόνο στην ΕΕ. Η Meta ανακοίνωσε ότι οι αλλαγές πολιτικής θα ισχύουν και στη Βραζιλία, μετά από δικαστήριο που επανενεργοποίησε αντιμονοπωλιακή εντολή της χώρας. Στην Ιταλία, η Meta είχε ήδη επιτρέψει τα ανταγωνιστικά chatbots τον Ιανουάριο μετά από εντολή της εθνικής αρχής ανταγωνισμού — αλλά και εκεί οι έρευνες συνεχίζονται.

Η Ευρωπαϊκή Επίτροπος Teresa Ribera είχε δηλώσει χαρακτηριστικά ότι «δεν μπορούμε να επιτρέψουμε σε κυρίαρχες τεχνολογικές εταιρείες να χρησιμοποιούν τη θέση τους για να αποκτήσουν αθέμιτο πλεονέκτημα» στην αγορά AI assistants, τονίζοντας ότι απαιτείται γρήγορη δράση λόγω της ταχύτατης εξέλιξης της αγοράς.

Η Ευρωπαϊκή Επιτροπή δήλωσε ότι αναλύει το πώς οι αλλαγές της Meta επηρεάζουν τόσο την επανεξέταση προσωρινών μέτρων όσο και την ευρύτερη αντιμονοπωλιακή έρευνα. Το τελικό αποτέλεσμα παραμένει ανοιχτό — και ο επόμενος χρόνος θα δείξει αν η «παραχώρηση» της Meta είναι πραγματική ή απλώς ένα τέχνασμα χρονοκέρδους.

Yahoo Finance

ExpressVPN: Το νέο εργαλείο OpenBoundary ενάντια στην παιδική κακοποίηση χωρίς εκπτώσεις στην ιδιωτικότητα

0

Loading

Η ExpressVPN προχωρά σε μια στρατηγική κίνηση για την ενίσχυση της ασφάλειας των παιδιών στο διαδίκτυο, λανσάροντας το OpenBoundary, ένα εργαλείο ανοιχτού κώδικα που στοχεύει στην καταπολέμηση του υλικού σεξουαλικής κακοποίησης παιδιών (CSAM). Η πρωτοβουλία αυτή, που αναπτύχθηκε σε συνεργασία με το Internet Watch Foundation (IWF), επιδιώκει να αποδείξει ότι η προστασία των ανηλίκων μπορεί να επιτευχθεί χωρίς να θυσιάζεται η κρυπτογράφηση ή η ιδιωτικότητα των χρηστών.

Το OpenBoundary λειτουργεί σε επίπεδο DNS, εμποδίζοντας την πρόσβαση σε τομείς (domains) που έχουν επαληθευτεί από την IWF ως πηγές παράνομου περιεχομένου. Η υλοποίηση είναι τεχνικά απλή: όταν ένας χρήστης συνδέεται στην εφαρμογή VPN και προσπαθήσει να επισκεφθεί μια ιστοσελίδα που είναι στη “μαύρη λίστα”, το σύστημα επιστρέφει σφάλμα ότι η σελίδα δεν υπάρχει. Το σημαντικότερο πλεονέκτημα αυτής της μεθόδου είναι ότι δεν απαιτεί επιθεώρηση της κίνησης (traffic inspection), διατηρώντας ακέραιη την πολιτική μη τήρησης αρχείων (no-logs policy) της εταιρείας.

Με το σύνθημα “Not on My Network”, η ExpressVPN διαθέτει τον κώδικα του OpenBoundary ως ανοιχτό λογισμικό, καλώντας και άλλους παρόχους VPN, ISPs και πλατφόρμες cloud να τον υιοθετήσουν. Ήδη, οι εταιρείες CyberGhost και Private Internet Access (PIA) έχουν ενταχθεί στην αποστολή, δημιουργώντας ένα μέτωπο κατά του CSAM. Η κίνηση αυτή έρχεται σε μια περίοδο έντονων συζητήσεων για νομοσχέδια όπως το “Chat Control” στην ΕΕ, τα οποία επικρίνονται για την πιθανή εξασθένηση της ιδιωτικότητας όλων των χρηστών.

Σύμφωνα με τον Dr. Peter Membrey της ExpressVPN, το εργαλείο αποτελεί ένα “ασφαλές πρώτο βήμα” για τη συνεργασία τεχνολόγων και ρυθμιστικών αρχών, προσφέροντας μια εναλλακτική στις οριζόντιες απαγορεύσεις ή τη μαζική παρακολούθηση.

Τουρκία: Νομοσχέδιο για την καθολική απαγόρευση των social media σε παιδιά κάτω των 15 ετών

0

Loading

Η Τουρκία προχωρά σε δραστικά μέτρα για τον έλεγχο της πρόσβασης των ανηλίκων στο διαδίκτυο, με το κυβερνών κόμμα AK Party να καταθέτει επίσημα νομοσχέδιο που απαγορεύει τη χρήση των μέσων κοινωνικής δικτύωσης σε παιδιά κάτω των 15 ετών.

Η κίνηση αυτή ευθυγραμμίζεται με τις διεθνείς τάσεις περιορισμού, όπως στην Αυστραλία και σε ευρωπαϊκές χώρες, εγείροντας όμως ερωτήματα για την αποτελεσματικότητα και την εφαρμογή της.

Το προτεινόμενο νομοσχέδιο επιβάλλει στις πλατφόρμες κοινωνικής δικτύωσης την εγκατάσταση αυστηρών συστημάτων επαλήθευσης ηλικίας και την παροχή εργαλείων γονικού ελέγχου. Για τους εφήβους άνω των 15 ετών, οι εταιρείες θα υποχρεούνται να προσφέρουν “ασφαλείς υπηρεσίες”, ενώ σε περιπτώσεις έκτακτης ανάγκης, το επιβλαβές περιεχόμενο θα πρέπει να αφαιρείται εντός μόλις μίας ώρας.

Οι συνέπειες για τις εταιρείες που δεν θα συμμορφωθούν είναι εξαιρετικά βαριές. Προβλέπονται πρόστιμα έως και 3% του παγκόσμιου ετήσιου τζίρου τους, καθώς και περιορισμοί στο εύρος ζώνης (bandwidth restrictions), γεγονός που μπορεί να καταστήσει τις πλατφόρμες πρακτικά μη λειτουργικές στη χώρα. Επιπλέον, οι περιορισμοί επεκτείνονται και στους διανομείς online παιχνιδιών από το εξωτερικό, οι οποίοι θα πρέπει να υιοθετήσουν συστήματα αξιολόγησης ηλικίας.

Η κυβέρνηση δίνει στις πλατφόρμες και στις εταιρείες gaming διορία έξι μηνών για να προσαρμοστούν στα νέα δεδομένα. Αξίζει να σημειωθεί ότι η Τουρκία εφαρμόζει ήδη πολύ αυστηρή νομοθεσία για το διαδίκτυο, έχοντας αποκλείσει την πρόσβαση σε πάνω από 1,2 εκατομμύρια ιστοσελίδες και αναρτήσεις, σύμφωνα με οργανώσεις προστασίας της ελευθερίας του λόγου.

Anthropic: “Μπλακάουτ” για το Claude AI μετά από έκρηξη ζήτησης και πολιτικές κόντρες

0

Loading

Η Anthropic, η εταιρεία πίσω από το δημοφιλές chatbot Claude, βρέθηκε αντιμέτωπη με μια σειρά από παγκόσμιες διακοπές λειτουργίας τις τελευταίες 48 ώρες. Το “μπλακάουτ”, που ξεκίνησε τη Δευτέρα 2 Μαρτίου 2026, άφησε χιλιάδες χρήστες και προγραμματιστές χωρίς πρόσβαση στα μοντέλα Claude Opus 4.6 και Claude Haiku 4.5, προκαλώντας αναταραχή στη βιομηχανία της τεχνολογίας.

Σύμφωνα με την επίσημη σελίδα κατάστασης της εταιρείας και αναφορές από το Downdetector, οι χρήστες αντιμετώπισαν σφάλματα τύπου HTTP 500 και 529, τα οποία υποδηλώνουν είτε εσωτερικά προβλήματα στους servers είτε πλήρη υπερφόρτωση του συστήματος. Η διακοπή επηρέασε τόσο τη web διεπαφή όσο και το Claude Code, το νέο AI εργαλείο προγραμματισμού της εταιρείας, αναγκάζοντας πολλούς developers να επιστρέψουν στη… χειροκίνητη συγγραφή κώδικα.

Η “φορολογία της επιτυχίας” και η κόντρα με το Πεντάγωνο

Η Anthropic απέδωσε τα προβλήματα στην “πρωτοφανή ζήτηση” που σημειώθηκε τις τελευταίες ημέρες. Το Claude κατάφερε να εκθρονίσει το ChatGPT από την κορυφή του App Store της Apple, καθώς εκατομμύρια χρήστες μετανάστευσαν στην πλατφόρμα της Anthropic. Αυτή η μαζική μετακίνηση πυροδοτήθηκε από τη δημόσια σύγκρουση του Dario Amodei (CEO της Anthropic) με το Υπουργείο Άμυνας των ΗΠΑ.

Η Anthropic αρνήθηκε να παραχωρήσει στον αμερικανικό στρατό απεριόριστη πρόσβαση στα μοντέλα της για σκοπούς μαζικής επιτήρησης, με αποτέλεσμα η κυβέρνηση να χαρακτηρίσει την εταιρεία ως “κίνδυνο για την εφοδιαστική αλυσίδα”. Η κίνηση αυτή, αντί να πλήξει την εταιρεία, φαίνεται πως λειτούργησε ως η καλύτερη διαφήμιση, οδηγώντας σε ρεκόρ νέων εγγραφών που τελικά “λύγισαν” τις υποδομές της.

Σενάρια για “χτύπημα” στα data centers της Amazon

Πέρα από την αυξημένη κίνηση, κυκλοφορούν έντονες φήμες και θεωρίες συνωμοσίας σχετικά με τα αίτια της πτώσης. Ορισμένες αναφορές συνδέουν τη διακοπή με drone strikes και πυρκαγιές σε data centers της Amazon Web Services (AWS) στη Μέση Ανατολή (ΗΑΕ και Μπαχρέιν), καθώς η Amazon είναι ο κύριος πάροχος cloud υποδομών της Anthropic.

Παρά τις προσπάθειες των μηχανικών, το Claude εμφάνισε και δεύτερη διακοπή μέσα σε 24 ώρες, την Τρίτη 3 Μαρτίου, υπογραμμίζοντας την ευθραυστότητα των AI συστημάτων όταν γίνονται απαραίτητα για την καθημερινή εργασία. Ο Sam Altman της OpenAI σχολίασε το περιστατικό χαρακτηρίζοντας την κατάσταση “τρομακτικό προηγούμενο”, ενώ η Anthropic διαβεβαίωσε πως εργάζεται πυρετωδώς για τη σταθεροποίηση του δικτύου της.

OpenAI: Ετοιμάζει τον δικό της «αντίπαλο» του GitHub – Ρήξη στις σχέσεις με τη Microsoft;

0

Loading

Η OpenAI φαίνεται πως αποφάσισε να απεξαρτηθεί από έναν από τους σημαντικότερους συμμάχους της, τη Microsoft, καθώς σύμφωνα με πληροφορίες του Reddit, αναπτύσσει τη δική της πλατφόρμα φιλοξενίας κώδικα. Η κίνηση αυτή, η οποία έρχεται σε μια περίοδο που η OpenAI αποτιμάται πλέον στα 840 δισεκατομμύρια δολάρια, στοχεύει στην αντικατάσταση του GitHub στις εσωτερικές της διαδικασίες, με προοπτική να διατεθεί αργότερα και στο ευρύ κοινό.

Η απόφαση για τη δημιουργία μιας εναλλακτικής λύσης δεν ήταν τυχαία. Μηχανικοί της OpenAI, όπως αναφέρει το ρεπορτάζ, εξέφρασαν έντονη δυσαρέσκεια για τις συνεχείς διακοπές λειτουργίας (outages) του GitHub τους τελευταίους μήνες. Αυτές οι τεχνικές δυσλειτουργίες προκάλεσαν σημαντικές καθυστερήσεις στην ανάπτυξη των μοντέλων της εταιρείας, οδηγώντας την ηγεσία της OpenAI στην απόφαση να «πάρει την κατάσταση στα χέρια της».

Η ενσωμάτωση του Codex και το μέλλον του προγραμματισμού

Το νέο εγχείρημα της OpenAI δεν θα είναι απλώς ένα αποθετήριο κώδικα. Η στρατηγική της εταιρείας περιλαμβάνει τη βαθιά ενσωμάτωση του OpenAI Codex, του εξελιγμένου AI πράκτορα προγραμματισμού. Στόχος είναι η δημιουργία ενός «υπερ-περιβάλλοντος ανάπτυξης», όπου η τεχνητή νοημοσύνη δεν θα βοηθά απλώς στη συγγραφή κώδικα, αλλά θα μπορεί να κάνει debugging, να αναδιαμορφώνει τη λογική και να διαχειρίζεται αυτόνομα ολόκληρα pull requests.

Αυτή η εξέλιξη τοποθετεί την OpenAI σε άμεσο ανταγωνισμό με το GitHub Copilot, το οποίο ανήκει στη Microsoft. Παρά το γεγονός ότι η Microsoft παραμένει ο κύριος επενδυτής της OpenAI, η κίνηση αυτή επιβεβαιώνει ότι οι δύο κολοσσοί μετατρέπονται σταδιακά από «βαθείς συμμάχους» σε «άμεσους ανταγωνιστές» στον κρίσιμο τομέα των εργαλείων για προγραμματιστές.

Στρατηγική αυτονομίας και επενδυτικό “μπαμ”

Η ανάπτυξη της πλατφόρμας βρίσκεται ακόμα σε πρώιμο στάδιο και αναμένεται να χρειαστούν μήνες μέχρι την πλήρη λειτουργία της. Ωστόσο, η χρονική στιγμή συμπίπτει με τον τεράστιο γύρο χρηματοδότησης 110 δισεκατομμυρίων δολαρίων από την Amazon, την Nvidia και τη SoftBank του Masayoshi Son, δίνοντας στην OpenAI την οικονομική άνεση να χτίσει τις δικές της υποδομές.

Αν η πλατφόρμα διατεθεί εμπορικά, θα μπορούσε να αλλάξει τις ισορροπίες στο οικοσύστημα των προγραμματιστών, προσφέροντας μια λύση που είναι «AI-native» από τον σχεδιασμό της, μειώνοντας την εξάρτηση από παραδοσιακές πλατφόρμες και προσφέροντας μεγαλύτερη σταθερότητα και ταχύτητα.

“Coruna”: Το πανίσχυρο iOS exploit kit που σπέρνει τον πανικό σε παλαιότερα iPhone

0

Loading

Μια νέα έρευνα από την ομάδα Threat Intelligence Group της Google (GTIG) φέρνει στο φως τη δράση ενός εξαιρετικά εξελιγμένου πακέτου επιθέσεων με την ονομασία “Coruna”. Το συγκεκριμένο exploit kit, το οποίο αναλύθηκε από την αρχισυντάκτρια του Help Net Security, Zeljka Zorz, περιλαμβάνει πέντε πλήρεις αλυσίδες επιθέσεων και συνολικά 23 exploits που στοχεύουν το λειτουργικό σύστημα της Apple.

Το ανησυχητικό με το “Coruna” είναι η ευρεία διάδοσή του. Ενώ αρχικά χρησιμοποιήθηκε για εμπορικούς σκοπούς παρακολούθησης, σύντομα πέρασε στα χέρια κρατικών υπηρεσιών κατασκοπείας —με αναφορές για ρωσικές ομάδες που στόχευσαν ουκρανικούς ιστότοπους— και κατέληξε σε κοινούς εγκληματίες του κυβερνοχώρου που στοχεύουν σε οικονομική απάτη μέσω ψεύτικων ιστοσελίδων τζόγου και κρυπτονομισμάτων.

Η τεχνική ανάλυση και οι ευπάθειες που χρησιμοποιεί

Οι αναλυτές της Google ανακάλυψαν το όνομα του kit χάρη σε μια έκδοση debug που διέρρευσε κατά λάθος από τους ίδιους τους επιτιθέμενους. Σύμφωνα με την έρευνα, το “Coruna” εκμεταλλεύεται γνωστές αλλά και άγνωστες ευπάθειες στη μηχανή WebKit, επιτρέποντας την απομακρυσμένη εκτέλεση κώδικα και την “απόδραση” από το sandbox των εφαρμογών.

Μεταξύ των κενών ασφαλείας που χρησιμοποιούνται είναι τα:

  • CVE-2024-23222: Μια ευπάθεια WebKit που χρησιμοποιήθηκε ως zero-day στις αρχές του 2024.
  • CVE-2023-38606 & CVE-2023-32434: Γνωστά από την “Επιχείρηση Τριγωνοποίηση” (Operation Triangulation) που είχε αποκαλύψει παλαιότερα η Kaspersky.
  • CVE-2023-32409: Ένα κρίσιμο κενό στο Safari που επιτρέπει την παραβίαση της ιδιωτικότητας του χρήστη.

Ποιες συσκευές κινδυνεύουν και πώς να προστατευτείτε

Το “Coruna” μπορεί να προσβάλει με επιτυχία iPhone που τρέχουν εκδόσεις από το iOS 13.0 έως και το iOS 17.2.1. Αυτό σημαίνει ότι εκατομμύρια χρήστες που δεν έχουν αναβαθμίσει τις συσκευές τους τα τελευταία δύο χρόνια παραμένουν εκτεθειμένοι. Οι επιτιθέμενοι χρησιμοποιούν ένα κακόβουλο λογισμικό (stager binary) που μπορεί να “διαβάζει” QR codes από την οθόνη, να αναζητά λέξεις-κλειδιά όπως “backup phrase” ή “bank account” και να κλέβει κρυπτοπορτοφόλια όπως το Metamask και το BitKeep.

Η Google και η Apple συμβουλεύουν τους χρήστες να αναβαθμίσουν άμεσα στην τελευταία έκδοση του iOS 26.3. Για όσους δεν μπορούν να αναβαθμίσουν τη συσκευή τους, η ενεργοποίηση του Lockdown Mode ή η χρήση ιδιωτικής περιήγησης μπορεί να αποτρέψει την εκτέλεση του “Coruna”, καθώς το kit πραγματοποιεί ελέγχους και αυτοκαταστρέφεται αν εντοπίσει τέτοιου είδους αμυντικές ρυθμίσεις.